Início
» Como fazer
»
Aplique o SLES 15 STIG com segurança usando o OpenSCAP.
Aplique o SLES 15 STIG com segurança usando o OpenSCAP.
Utilize o perfil DISA STIG compatível com o SUSE para o SLES 15, execute uma varredura no servidor com o OpenSCAP e aplique as correções somente após revisar a linha de base em um sistema de teste. Por exemplo, imagine um administrador fictício chamado Alex preparando um servidor SLES 15 para um serviço regulamentado: Alex utiliza o fluxo de trabalho abaixo para identificar as vulnerabilidades, testar as alterações e reunir evidências, mas não considera uma varredura automatizada sem problemas como uma aprovação de conformidade.
Os comandos seguem as diretrizes STIG atuais da SUSE para o SLES 15. O conteúdo do perfil pode mudar com atualizações de pacotes e versões de benchmark da DISA, portanto, verifique a versão aplicável e os requisitos específicos do sistema antes de usar este procedimento. As imagens do terminal ilustram os comandos e não mostram a saída real da verificação.
1. Confirme a meta e o benchmark atual.
Comece registrando o pacote de serviços SLES do host, sua finalidade, função na rede e aplicativos. Alex anota quais serviços devem permanecer disponíveis, como os administradores se conectam e o método de recuperação caso uma alteração de segurança interrompa o acesso. Esse escopo é importante: um host de banco de dados e um servidor de uso geral podem ter exceções aprovadas diferentes, mesmo quando ambos usam o mesmo perfil STIG do sistema operacional.
Um terminal exibe comandos para verificar a versão do sistema operacional e a identidade do host antes do trabalho do STIG.
Verifique a versão instalada antes de selecionar o conteúdo:
cat /etc/os-release
hostnamectl
Em seguida, obtenha a lista de verificação STIG do SLES 15 e a revisão de benchmark aplicáveis na página oficial de downloads do DISA STIG . Compare a lista de verificação com a família de sistemas e siga as instruções de avaliação da sua organização. A SUSE documenta o suporte ao perfil SCAP “DISA STIG para SUSE Linux Enterprise 15”, mas isso por si só não determina qual versão sua autoridade exige ou certifica um host.
2. Instale e verifique o conteúdo SCAP.
Em um sistema SLES registrado com acesso aos repositórios apropriados, instale os utilitários de linha de comando do OpenSCAP e o conteúdo do Guia de Segurança SCAP:
Visão conceitual do terminal do comando zypper install; as barras de progresso genéricas não representam um resultado verificado de instalação de pacote.
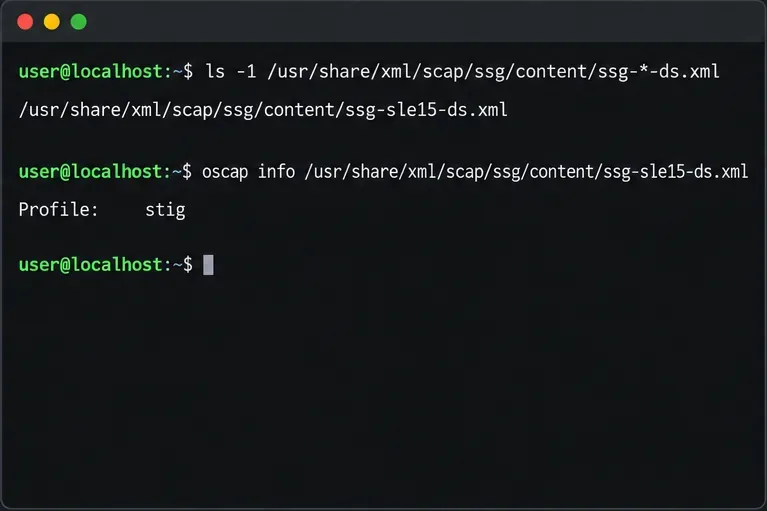
Os nomes dos pacotes e a localização do fluxo de dados do SLES 15 abaixo estão documentados no guia de segurança OpenSCAP da SUSE e no procedimento STIG da SUSE . Os repositórios de pacotes e as revisões de perfil podem variar de acordo com o pacote de serviços e o nível de atualização. Liste os fluxos de dados instalados e inspecione o arquivo candidato em vez de presumir um nome de arquivo ou perfil:
Um terminal lista o fluxo de dados SCAP do SLES 15 e verifica seu perfil disponível com o comando oscap info.
ls -1 /usr/share/xml/scap/ssg/content/ssg-*-ds.xml
oscap info /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
Confirme se o fluxo de dados do SLES 15 está presente e se a lista de perfis inclui o arquivo ou perfil stig. Se o arquivo ou perfil estiver faltando, pare e resolva a incompatibilidade de pacote ou repositório; não substitua o benchmark por um de outro sistema operacional.
3. Registre uma linha de base e, em seguida, teste a correção.
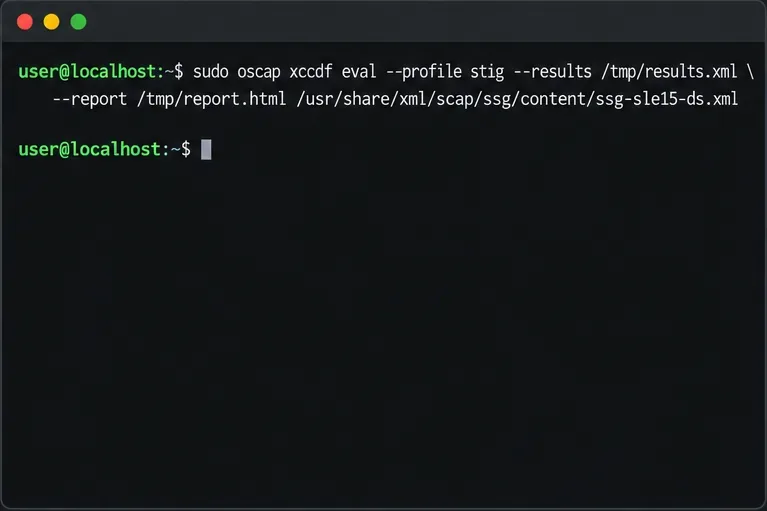
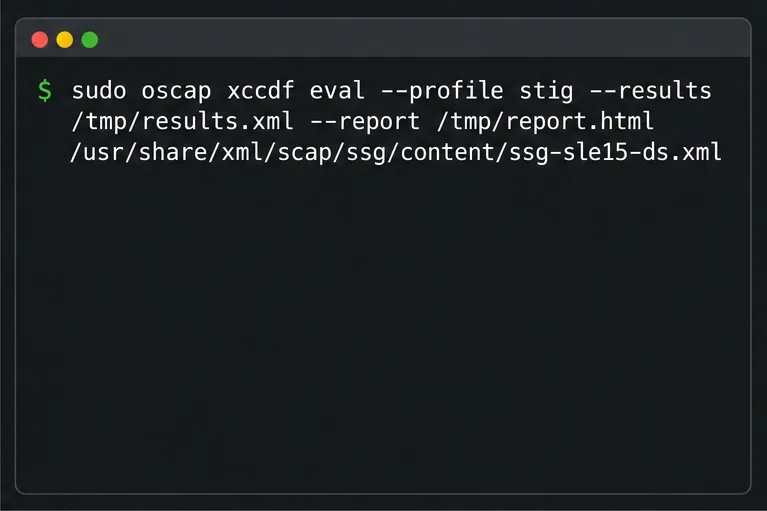
Crie um diretório de evidências protegido antes de gerar relatórios. Primeiro, faça uma varredura sem alterar as configurações do sistema:
Um terminal exibe o comando básico de avaliação do OpenSCAP com caminhos de relatório XML e HTML.
Abra o relatório HTML e revise cada resultado, especialmente falhas, erros e regras que não puderam ser verificadas. Preserve o XML e o relatório como evidências de configuração sensíveis. Eles podem revelar detalhes do host e o nível de segurança, portanto, armazene ou transfira-os somente por canais autorizados.
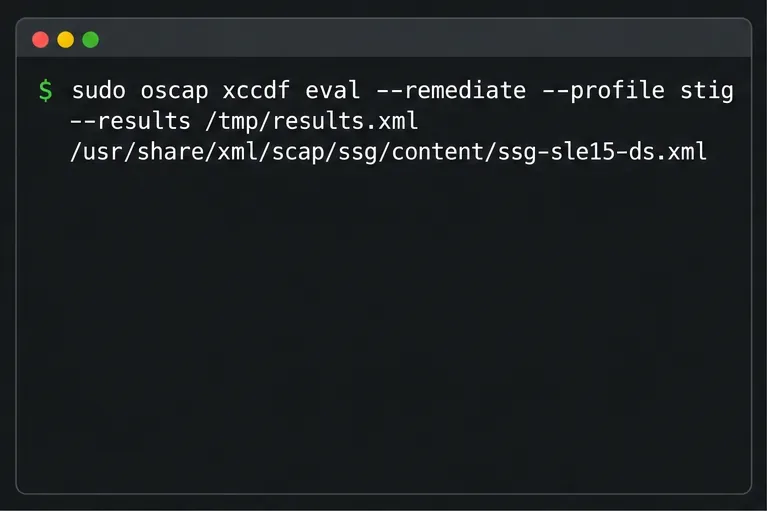
Em seguida, clone ou crie um snapshot do servidor em um ambiente de não produção. Valide o comportamento do aplicativo, o acesso à identidade, a rede, o monitoramento e a recuperação antes de aplicar as alterações automatizadas. A SUSE alerta os administradores para que testem a correção fora do ambiente de produção primeiro, pois ela altera a configuração do sistema. No host de teste, o método documentado para aplicação em tempo real é:
Um terminal exibe o comando de correção STIG a ser executado primeiro em um sistema de teste isolado.
O resultado gerado pode incluir um resultado de teste pré-correção e um resultado de teste pós-correção. Uma regra marcada fixedindica que sua correção automática foi aplicada e que a regra passou nessa avaliação; um errorsinal de menos significa que a correção falhou para essa regra. Nenhum desses status substitui os testes operacionais ou a revisão do requisito subjacente.
4. Realize uma nova digitalização, resolva as exceções e preserve as evidências.
Após analisar o comportamento do teste, execute uma varredura separada com novos caminhos de saída. Uma avaliação somente por varredura ajuda a distinguir o estado atual da execução de correção:
Um terminal exibe o comando de varredura (scan-only) para gerar um novo resultado XML e um relatório HTML após a correção.
Não espere que todas as regras sejam automaticamente corrigíveis. Investigue as falhas verificando todas as regras e corrigindo o texto na versão exata da lista de verificação DISA selecionada para o sistema. Algumas regras exigem uma decisão deliberada do responsável pelo serviço, uma configuração específica do site ou evidências manuais. Se uma regra não for aplicável ou não puder ser atendida, documente a justificativa e os controles compensatórios por meio do processo formal de exceção da organização; alterar ou personalizar um perfil não garante, por si só, que um requisito seja atendido.
Para revisão da lista de verificação, a SUSE documenta a exportação de um arquivo XCCDF que pode ser importado para o DISA STIG Viewer. Gere-o com a opção compatível e, em seguida, importe-o para o Viewer seguindo as instruções do usuário:
Um terminal exibe a opção oscap para exportar um resultado XCCDF para revisão no DISA STIG Viewer.
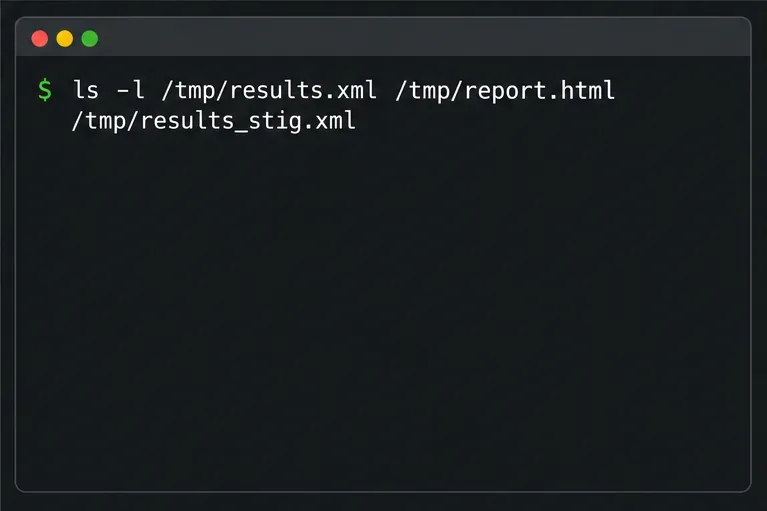
O pacote de evidências de Alex para o servidor fictício registra a identidade do host e do pacote de serviços, a revisão do benchmark, a versão do conteúdo SCAP, a data da varredura, os relatórios de linha de base e final, as ações de correção, as verificações manuais e as exceções aprovadas. Confirme se os arquivos existem e permanecem legíveis apenas para revisores autorizados.
Um terminal exibe um comando para verificar se os arquivos de evidência de varredura esperados estão presentes; nenhum arquivo de saída é exibido.
sudo ls -l /root/stig-review
Antes de declarar a tarefa concluída, verifique se o relatório final reflete uma varredura realizada após as alterações, se cada achado restante possui um responsável e uma resolução, e se os serviços necessários do servidor ainda funcionam. A conformidade com o STIG é um estado avaliado, vinculado a um benchmark específico e ao escopo do sistema; o OpenSCAP oferece suporte a essa avaliação, mas não concede acreditação nem garante que todos os requisitos do site tenham sido atendidos.