Como fazer

Rastrear uma exportação de PDF do ONLYOFFICE com falha até sua origem.

Rastrear uma exportação de PDF do ONLYOFFICE com falha até sua origem.

Separe os problemas de download do navegador dos erros de conversão do lado do servidor e use o registro correto ou a verificação de acesso para que a exportação para PDF funcione.


Resolvendo o erro "Token inválido" do ONLYOFFICE no Nextcloud.

Resolvendo o erro "Token inválido" do ONLYOFFICE no Nextcloud.

Combine o segredo JWT usado pelo ONLYOFFICE Docs e Nextcloud, aplique-o com segurança em instalações Docker ou Linux e verifique a conexão sem enfraquecer a autenticação.

Implante o ONLYOFFICE Workspace Community no Ubuntu 24.04

Implante o ONLYOFFICE Workspace Community no Ubuntu 24.04

Instale o ONLYOFFICE Workspace Community no Ubuntu 24.04 com o script oficial do Docker, verifique os requisitos do servidor, ignore a instalação do Mail se necessário e verifique o portal com segurança.

Configure os segredos JWT do ONLYOFFICE entre o servidor e o conector.

Configure os segredos JWT do ONLYOFFICE entre o servidor e o conector.

Configure segredos JWT correspondentes para o ONLYOFFICE Docs e seu conector, com etapas seguras para pacotes Linux, implantações Docker e verificação.

Personalize o ONLYOFFICE Docs com seu logotipo e cores temáticas.

Personalize o ONLYOFFICE Docs com seu logotipo e cores temáticas.

Personalize o editor ONLYOFFICE Docs com o logotipo da sua empresa e as cores da interface, utilizando um arquivo de tema personalizado e uma configuração específica do editor. Consulte os limites de edição e as verificações de implantação.

Mantenha as revisões do autor visíveis ao exportar para DOCX.

Mantenha as revisões do autor visíveis ao exportar para DOCX.

Acompanhe as edições no Writer, preserve uma fonte ODT editável e verifique o arquivo DOCX exportado no Word antes de compartilhá-lo.

Ative o modo FIPS no SLES 15 e verifique o estado de inicialização.

Ative o modo FIPS no SLES 15 e verifique o estado de inicialização.

Siga o procedimento do SUSE SP7 para ativar o modo FIPS, reinicie com segurança, verifique a política ativa e confirme se o seu requisito de conformidade exige módulos validados.

Configure um volume de dados criptografado com LUKS no SLES.

Configure um volume de dados criptografado com LUKS no SLES.

Compare o YaST e o cryptsetup para um novo volume de dados SLES criptografado, escolha LUKS1 ou LUKS2 e verifique o comportamento de desbloqueio e montagem com segurança.

Criar um servidor de atualização local do SUSE com RMT no SLES 15

Criar um servidor de atualização local do SUSE com RMT no SLES 15

Configure o RMT no SLES 15, espelhe os repositórios autorizados e verifique o registro HTTPS e o acesso aos pacotes a partir de um cliente de teste.

Integrar o SLES 15 ao Active Directory com o SSSD no YaST

Integrar o SLES 15 ao Active Directory com o SSSD no YaST

Conecte o SLES 15 ao AD com o gerenciamento de logon baseado em SSSD do YaST e, em seguida, verifique a pesquisa de diretório, o login de domínio e os tickets Kerberos.

Ative o Live Patching do SLES e verifique se há uma correção no kernel.

Ative o Live Patching do SLES e verifique se há uma correção no kernel.

Configure o caminho correto de aplicação de patches em tempo real para o SLES 16.0 ou 15 SP7, aplique as correções de kernel elegíveis e confirme o que está ativo, sem confundir com uma atualização de kernel que exige reinicialização.

Mantenha os serviços disponíveis durante uma atualização do SLES 15 SP5 para SP6.

Mantenha os serviços disponíveis durante uma atualização do SLES 15 SP5 para SP6.

O SLES 15 SP5 pode ser migrado online para o SP6, mas cada nó precisa ser reinicializado. Use uma atualização gradual testada ou uma transição azul-verde para manter as cargas de trabalho acessíveis.

Crie um perfil AppArmor personalizado no SUSE Linux.

Crie um perfil AppArmor personalizado no SUSE Linux.

Criar, refinar e verificar um perfil AppArmor com privilégios mínimos no SLES 15 SP7, com uma observação clara sobre o padrão SELinux do SLES 16.

Aplique o SLES 15 STIG com segurança usando o OpenSCAP.

Aplique o SLES 15 STIG com segurança usando o OpenSCAP.

Utilize o perfil STIG compatível com a SUSE para analisar o SLES 15, testar a correção, revisar as descobertas restantes e manter as evidências da avaliação.

Restaurar o acesso ao Cockpit no servidor SUSE Linux Enterprise.

Restaurar o acesso ao Cockpit no servidor SUSE Linux Enterprise.

Rastreie uma falha de conexão do Cockpit através de DNS, porta 9090, socket do systemd, firewalld, TLS e configurações de login, utilizando as diretrizes atuais da SUSE.

Configure o failover Ethernet confiável com o SLES 15 Bonding.

Configure o failover Ethernet confiável com o SLES 15 Bonding.

Crie uma conexão Ethernet redundante no SLES 15 com o YaST e o Wicked, configure o bonding ativo-backup e verifique ambas as portas e o failover.

Crie um perfil AutoYaST reutilizável para instalações do SLES 15

Crie um perfil AutoYaST reutilizável para instalações do SLES 15

Transforme um sistema SLES 15 existente em um perfil AutoYaST revisado, valide-o e use-o para implantar um servidor de teste com menos etapas manuais.

Configuração do KVM no SLES 15: Faça com que as VMs selecionadas iniciem na inicialização.

Configuração do KVM no SLES 15: Faça com que as VMs selecionadas iniciem na inicialização.

Instale as ferramentas SLES 15 KVM e libvirt, habilite o serviço de host correto e configure as máquinas virtuais selecionadas para iniciar após uma reinicialização.

Diagnosticar um servidor SUSE que trava na tela de desligamento do systemd.

Diagnosticar um servidor SUSE que trava na tela de desligamento do systemd.

Utilize tarefas do systemd e o registro de inicialização anterior para localizar um serviço lento, uma montagem ou uma dependência de armazenamento e, em seguida, corrija-a sem mascarar a causa.

Permita apenas o tráfego da Web necessário para o seu servidor SLES 15

Permita apenas o tráfego da Web necessário para o seu servidor SLES 15

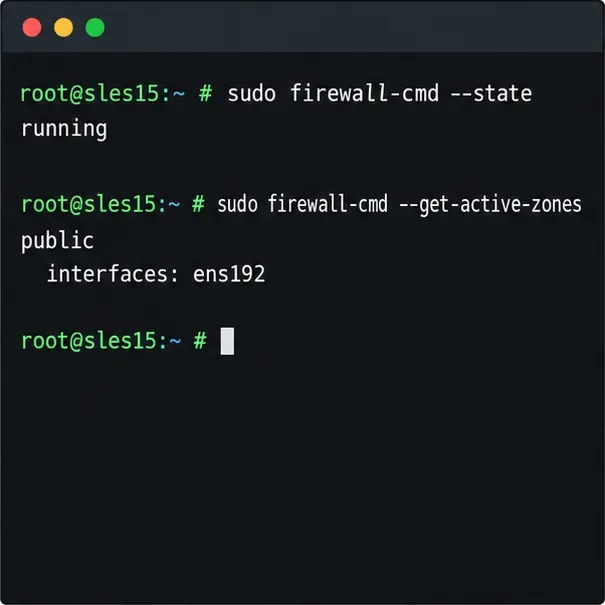
Use o firewall-cmd para inspecionar a zona ativa, permitir HTTP com segurança, preservar o acesso SSH e verificar se a regra persiste após uma reinicialização no SLES 15.

Diagnostique falhas de login do SLES PAM sem se bloquear o acesso.

Diagnostique falhas de login do SLES PAM sem se bloquear o acesso.

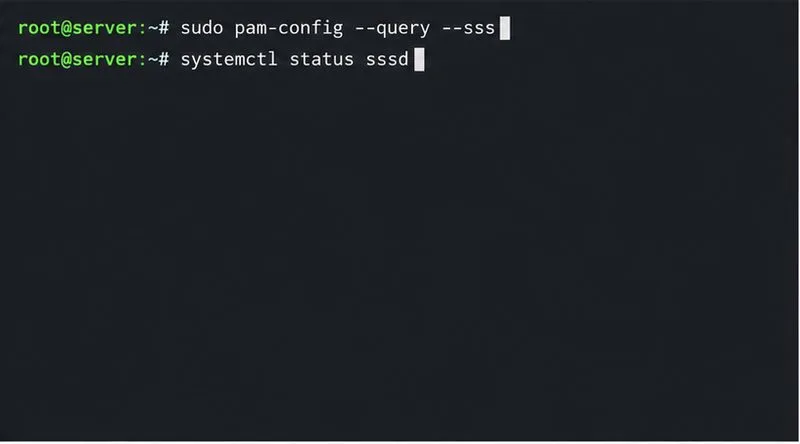
Rastreie uma falha do PAM até o serviço, a política de conta ou o provedor de identidade responsável e, em seguida, repare a configuração correta do SLES, preservando uma sessão de administrador em funcionamento.

Como configurar uma VPN WireGuard ponto a site no Debian 12

Como configurar uma VPN WireGuard ponto a site no Debian 12

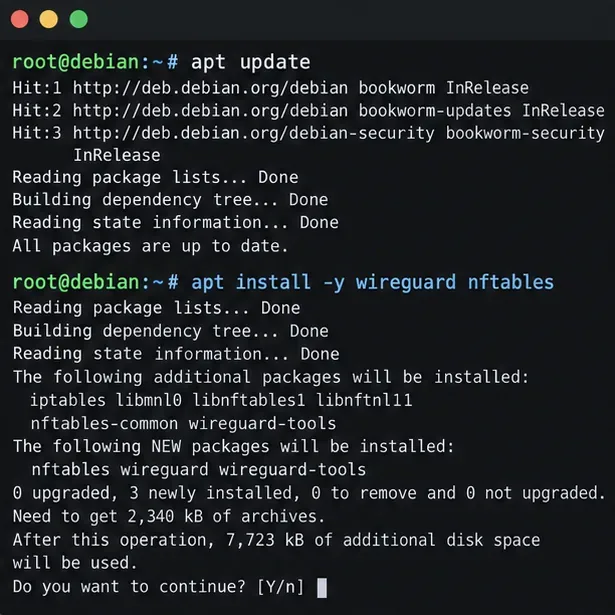
Configure um servidor VPN WireGuard em Debian 12 para um cliente remoto. Configure chaves, encaminhamento IPv4, NAT com nftables, acesso ao firewall e verificações de conexão.

Sincronize usuários do Active Directory com o ONLYOFFICE DocSpace via LDAP

Sincronize usuários do Active Directory com o ONLYOFFICE DocSpace via LDAP

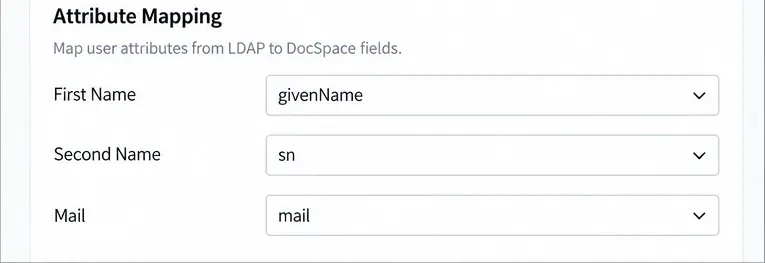
Conecte o ONLYOFFICE DocSpace ao Active Directory ou OpenLDAP, importe usuários e grupos com segurança, mapeie campos de conta e agende uma sincronização confiável.

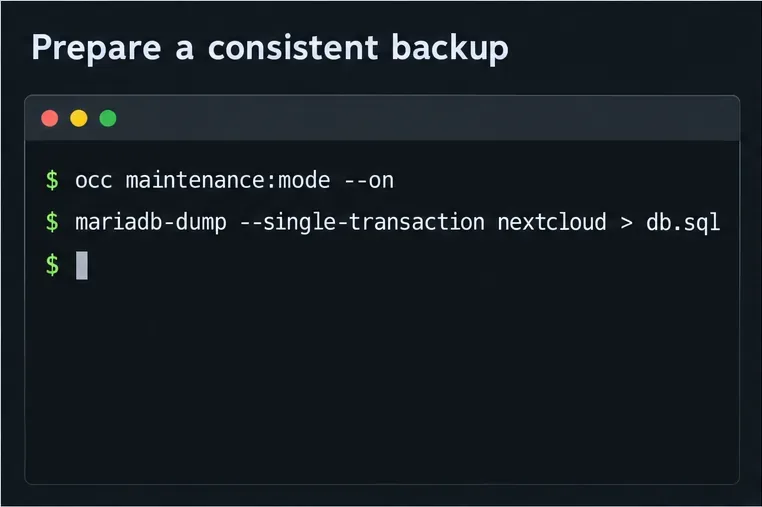
Automatize backups consistentes do Nextcloud com Restic e Cron.

Automatize backups consistentes do Nextcloud com Restic e Cron.

Faça backup dos arquivos do Nextcloud e do MariaDB simultaneamente, agende snapshots criptografados do Restic com o cron e verifique a recuperação sem colocar o servidor em risco.

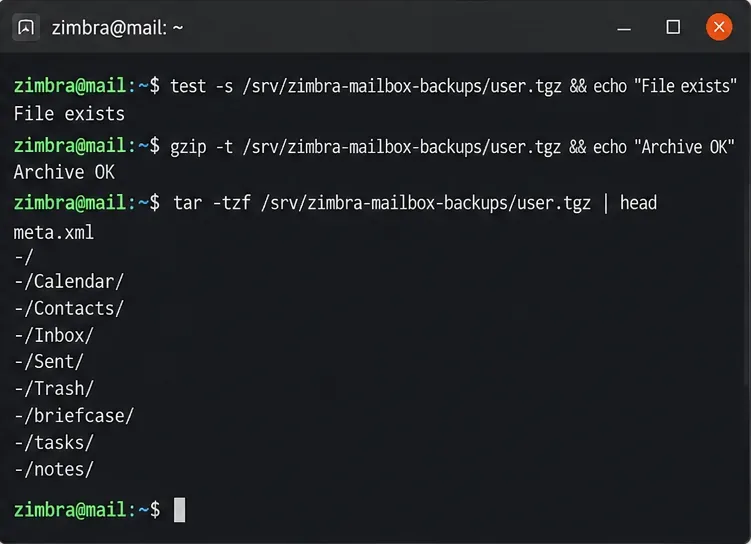
Faça backup e restaure uma caixa de correio do Zimbra CE usando exportações TGZ.

Faça backup e restaure uma caixa de correio do Zimbra CE usando exportações TGZ.

Exporte uma caixa de correio individual do Zimbra Community Edition, valide seu backup TGZ e restaure itens ausentes sem sobrescrever as mensagens existentes.

Permitir que usuários aprovados criem salas Jitsi com login do Keycloak

Permitir que usuários aprovados criem salas Jitsi com login do Keycloak

Permitir que apenas contas aprovadas iniciem salas do Jitsi Meet usando autenticação por Keycloak e token, mantendo a opção de entrada de convidados disponível quando necessário.

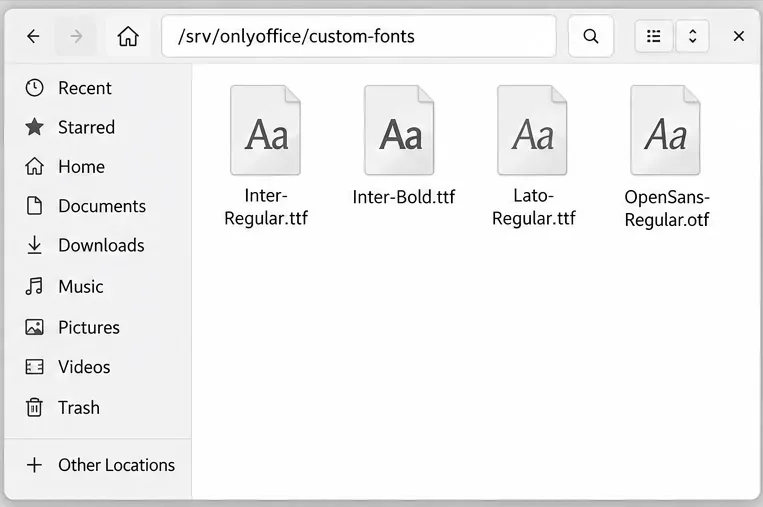
Adicionar fontes ao servidor de documentos ONLYOFFICE: Docker vs Linux

Adicionar fontes ao servidor de documentos ONLYOFFICE: Docker vs Linux

Instale fontes personalizadas no ONLYOFFICE Document Server, compare montagens persistentes do Docker com cópias diretas, reconstrua a lista de fontes e verifique o resultado.

Coloque documentos do ONLYOFFICE atrás do HAProxy sem interromper a edição.

Coloque documentos do ONLYOFFICE atrás do HAProxy sem interromper a edição.

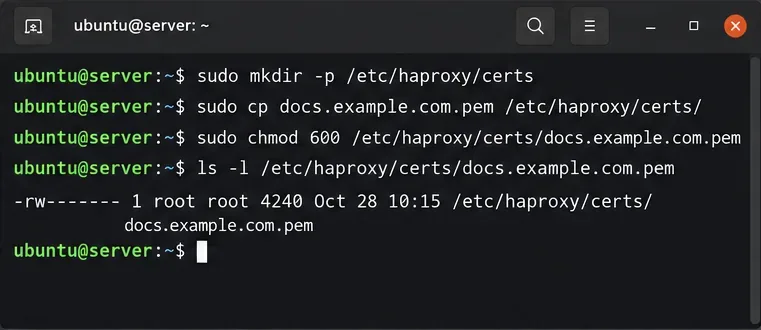
Configure o HAProxy HTTPS, os cabeçalhos de encaminhamento, os tempos limite do WebSocket e as verificações de integridade para o ONLYOFFICE Docs e, em seguida, verifique a edição e o salvamento.

Instalar e assinar módulos de kernel personalizados no Secure Boot do SLES 15

Instalar e assinar módulos de kernel personalizados no Secure Boot do SLES 15

Carregue um módulo de kernel personalizado do SLES 15 sem desativar a Inicialização Segura. Combine o kernel em execução, assine o arquivo .ko, registre uma chave MOK e verifique o carregamento.

Encaminhamento seguro de Syslog no SLES com rsyslog e TLS mútuo.

Encaminhamento seguro de Syslog no SLES com rsyslog e TLS mútuo.

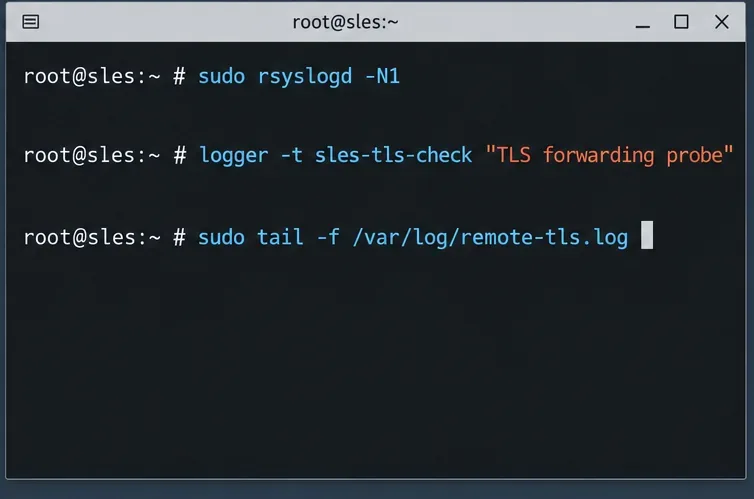
Enviar logs do sistema SLES para um coletor rsyslog remoto via TLS autenticado, com verificação de certificado, buffer de interrupção e testes de entrega.

Aprenda como fazer tudo sobre tecnologia, smartphones e carros novos. Nossos guias e tutoriais resolvem problemas, compartilham experiências e atualizam com as novidades tech.