Início
» Hoje
»
Ataque cibernético a supermercados franceses: o que sabemos sobre a interrupção
Ataque cibernético a supermercados franceses: o que sabemos sobre a interrupção
Em 13 de outubro de 2026, o impacto confirmado do ciberataque a supermercados franceses para os consumidores foi a interrupção do sistema de refrigeração e a perda de produtos perecíveis nas lojas afetadas. Relatórios publicados em 12 de outubro descreveram refrigeradores conectados sendo forçados remotamente a entrar em modo de degelo, com algumas temperaturas chegando a 50°C. As redes Intermarché e Coopérative U confirmaram as lojas afetadas; Leclerc também afirmou que um ciberataque que afetou um fornecedor de equipamentos de refrigeração teve repercussões em algumas lojas. A promotoria de Paris abriu uma investigação e a agência francesa de cibersegurança, ANSSI, foi solicitada a examinar o incidente. O número de locais afetados, a causa técnica completa e a identidade dos atacantes ainda não foram esclarecidos.
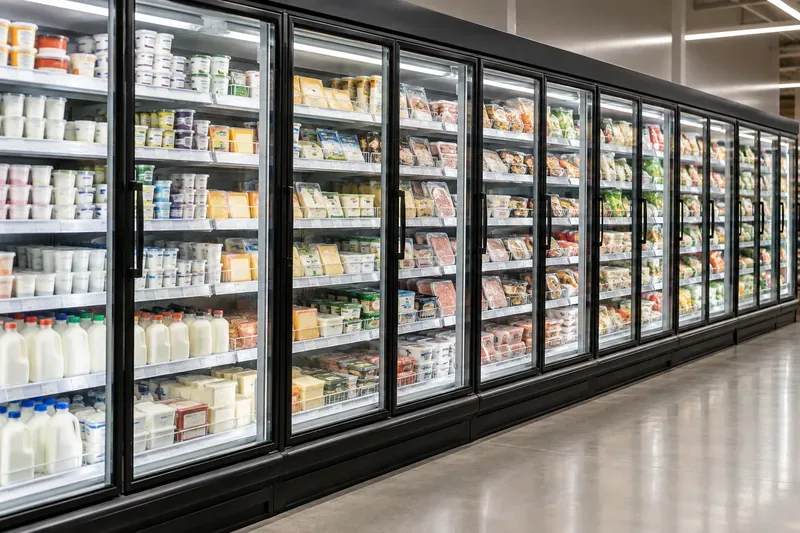
Vitrines refrigeradas em um supermercado; esta cena neutra ilustra o equipamento no centro da interrupção relatada.
O que aconteceu
Durante a madrugada de domingo para segunda-feira, 11 para 12 de outubro, criminosos interferiram nos controles remotos de sistemas de refrigeração comercial em supermercados franceses. Lojistas e notícias relataram que os equipamentos foram colocados em modo de descongelamento forçado, causando o aumento da temperatura e a deterioração dos alimentos. A Reuters noticiou que temperaturas chegaram a 50°C em algumas unidades e citou a descrição do Ministério Público de Paris sobre um ataque em larga escala que afetou refrigeradores conectados em diversas grandes redes de supermercados. O Ministério Público também relatou perdas de alimentos e incêndios em alguns locais.
A Intermarché informou que as filiais afetadas tiveram que descartar produtos frescos e congelados. A direção da Coopérative U também confirmou interrupções no sistema de refrigeração em diversas lojas. Leclerc afirmou que um ataque cibernético afetou um de seus fornecedores de equipamentos de refrigeração, com consequências para os sistemas de várias lojas. Essas declarações demonstram que o problema foi mais do que uma simples falha de refrigeração: controles digitais remotos estavam envolvidos. Elas não comprovam, por si só, que os sistemas de caixa, pagamento, fidelidade ou de contas de clientes dos varejistas foram comprometidos.
O que se sabe — e o que não se sabe
Pergunta
Informações disponíveis até 13 de outubro
O que permanece obscuro
O que foi interrompido?
Sistemas interligados de controle de refrigeração e degelo em lojas operadas por diversas redes varejistas francesas.
A lista completa de locais, modelos e configurações de sistema afetados.
Qual foi o impacto prático?
Foram relatadas perdas de alimentos; as lojas afetadas descartaram produtos perecíveis e congelados. Incêndios também foram relatados em alguns locais.
Quantidade final de alimentos perdidos, custo financeiro e duração da interrupção em cada loja.
Quem foi o responsável?
As autoridades estavam investigando um ataque cibernético.
Não há atribuição pública verificada a uma pessoa, grupo ou estado.
Os dados dos clientes foram roubados?
Os relatórios de incidentes disponíveis focam-se em operações de refrigeração.
Não há evidências públicas nos relatórios citados que comprovem o roubo de dados de compradores ou a violação de sistemas de pagamento.
Algum fornecedor esteve envolvido?
Relatórios associaram os sistemas de gerenciamento de refrigeração afetados a equipamentos ou softwares fornecidos pela empresa dinamarquesa Danfoss; a Danfoss afirmou que os incidentes envolviam sistemas com firmware desatualizado.
O ponto de entrada preciso e se uma vulnerabilidade de software, acesso remoto exposto, problema de configuração ou outro fator possibilitou esse ataque específico.
Os números de lojas afetadas divergem entre os primeiros relatos e podem mudar à medida que as empresas inspecionam os equipamentos. A Reuters informou que a Intermarché afirmou que as unidades de refrigeração de 150 lojas foram afetadas por cerca de seis horas; outras fontes apresentaram números mais abrangentes, que combinaram as lojas da Intermarché e da Netto. Considere qualquer total como provisório até que os varejistas ou investigadores publiquem um balanço final.
Por que os sistemas de refrigeração podem se tornar um risco cibernético
Os equipamentos de refrigeração modernos geralmente incluem sensores e controladores digitais que monitoram a temperatura e permitem que técnicos autorizados acompanhem ou ajustem as configurações remotamente. O acesso remoto pode ajudar as lojas a gerenciar equipamentos em diversas localidades, além de conectar as operações físicas a softwares, redes, credenciais e processos de manutenção. Se uma conta de gerenciamento remoto ou um sistema conectado for usado indevidamente, uma ação digital pode gerar uma consequência física: os alimentos podem esquentar, o equipamento pode ligar inesperadamente ou a equipe pode precisar fechar um expositor e inspecionar o estoque.
Este é um problema de tecnologia operacional. Tecnologia operacional (TO) significa sistemas digitais que monitoram ou controlam equipamentos no mundo físico. O incidente demonstra por que as organizações precisam tratar os controles prediais e de refrigeração como parte de seu programa de segurança cibernética. Ele não comprova que todos os sistemas de refrigeração conectados sejam inseguros, nem que as geladeiras ou outros dispositivos domésticos de consumidores comuns estejam expostos ao mesmo problema.
O que os compradores devem fazer agora
Verifique a loja específica antes de viajar. Utilize a página oficial da loja, o aplicativo ou o canal de atendimento ao cliente do varejista para obter informações locais sobre horários de funcionamento, produtos ou serviços. Os relatos não indicam um fechamento em todo o país ou uma interrupção em todas as operações de supermercado.
Siga as instruções do fabricante. Se um varejista anunciar um recall ou retirada de estoque, siga as instruções específicas para o produto, lote e datas mencionados. Não presuma que todos os produtos refrigerados vendidos na França estejam afetados.
Adote as precauções normais de segurança alimentar. Se você comprou um produto de uma prateleira claramente com defeito ou recebeu um aviso direto de que ela estava afetada, não o prove para decidir se é seguro para consumo. Guarde a embalagem e o comprovante de compra e entre em contato com o varejista ou o serviço de segurança alimentar competente para obter orientações.
Não divulgue informações não verificadas. Um incidente com uma geladeira não comprova que dados de cartão, contas de fidelidade ou informações pessoais foram roubados. Aguarde um comunicado direto do varejista antes de alterar senhas ou tomar outras medidas relacionadas à sua conta.
A Agência Francesa de Proteção ao Consumidor (DGCCRF) explica a importância de preservar a cadeia de frio e oferece orientações ao consumidor em sua página sobre o assunto . Essas orientações gerais são um contexto útil; não se trata de uma afirmação de que um produto ou loja específica foi afetada neste incidente.
O que varejistas e fornecedores precisam estabelecer
Investigadores e operadores precisarão reconstruir como o acesso remoto foi obtido, identificar quais sistemas e versões de firmware foram expostos e determinar se comandos não autorizados chegaram aos controladores de refrigeração diretamente ou por meio de uma camada de gerenciamento. Eles também precisarão confirmar se outras lojas ou países usaram a mesma configuração vulnerável. As evidências públicas disponíveis em 13 de outubro ainda não haviam resolvido essas questões.
A Danfoss informou à Reuters que os incidentes envolveram sistemas com firmware desatualizado e que atualizações de segurança corrigindo as falhas já foram lançadas. Isso é relevante para a manutenção e a avaliação da vulnerabilidade, mas não constitui um relato forense completo nem prova que uma falha específica tenha sido a rota de acesso inicial em todas as lojas. Os varejistas devem aplicar as correções recomendadas pelo fornecedor por meio de procedimentos controlados, revisar as contas de acesso remoto, preservar os registros e verificar as temperaturas físicas após a restauração dos sistemas. Desconectar um controlador pode interromper o monitoramento normal, portanto, as empresas devem coordenar suas ações com técnicos de refrigeração qualificados e equipes de resposta a incidentes, em vez de improvisar alterações em equipamentos em funcionamento.
A ANSSI já havia incentivado organizações do setor alimentício a se prepararem para incidentes cibernéticos e problemas de continuidade. Seu kit de exercícios de crise para o setor agroalimentar, com previsão de conclusão em junho de 2026, oferece orientações gerais de preparação, e não se trata de um relatório de incidentes específico sobre esses supermercados. O documento destaca a importância de planos de tomada de decisão, comunicação e continuidade de negócios ensaiados para situações em que interrupções tecnológicas afetam as operações do setor alimentício.
O que não foi verificado
Até 13 de outubro, as reportagens citadas não identificaram os atacantes nem estabeleceram uma motivação. Não confirmaram se se tratava de um ataque de ransomware, uma violação de dados ou uma operação com motivação política. Relatos de problemas de segurança cibernética em supermercados em outras partes da Europa não devem ser automaticamente tratados como parte da mesma campanha; uma conexão exige provas. Da mesma forma, relatos que mencionam um fornecedor de equipamentos não devem ser interpretados como prova de que o fornecedor sozinho causou o ataque: os investigadores devem determinar como os sistemas foram configurados, mantidos e acessados.
O que esperar a seguir
Declarações da Procuradoria de Paris ou da ANSSI sobre a investigação e seu âmbito.
Atualizações do varejista que identificam lojas, produtos ou ações de clientes afetados.
Um parecer técnico do fornecedor do equipamento descrevendo as versões afetadas do produto e as etapas de correção verificadas.
Confirmação sobre se outros países ou sistemas relacionados foram afetados.
Esclarecimentos baseados em evidências sobre exposição de dados, serviços de pagamento ou qualquer outra perturbação mais ampla.
A conclusão prática para os consumidores é simples: trata-se de um ataque aos sistemas de refrigeração de supermercados, com perdas de alimentos nas lojas afetadas. Verifique os avisos dos varejistas locais e siga as orientações específicas para cada produto. Até que as autoridades ou empresas divulguem informações mais precisas, o autor do ataque, o caminho exato de acesso, o número final de lojas afetadas e qualquer impacto mais amplo nos dados dos clientes devem ser considerados desconhecidos.
Situação do relatório: informações verificadas em 13 de outubro de 2026. Este artigo reflete as primeiras informações divulgadas publicamente; os detalhes podem mudar à medida que as análises dos varejistas e a investigação prosseguem.