Início
» Como fazer
»
Ative o Live Patching do SLES e verifique se há uma correção no kernel.
Ative o Live Patching do SLES e verifique se há uma correção no kernel.
Uma atualização do kernel do SLES ainda pode exibir a mensagem "reinicialização necessária" mesmo após a ativação do Live Patching. Isso não significa automaticamente que a configuração falhou: os patches em tempo real abrangem apenas as correções que a SUSE pode fornecer com segurança para o kernel em execução, enquanto um kernel de substituição ou correções que não podem ser aplicadas via Live Patching ainda exigem uma reinicialização. O guia de Live Patching do kernel do SLES 16.0 da SUSE, publicado em 8 de outubro de 2026, apresenta um caminho de configuração mais recente: instale o kernel_livepatchingpadrão na assinatura padrão do SLES. O SLES 15 SP7 usa uma extensão de Live Patching separada e o lp_slespadrão.
Siga o procedimento específico para a sua versão, aplique as atualizações através do fluxo de trabalho normal de pacotes do SUSE e verifique o patch ativo com klp -v patches. Estas etapas pressupõem um host SLES registrado com acesso aos repositórios de atualizações suportados.
Configure o caminho de aplicação de patches em tempo real para sua versão do SLES.
Identifique a versão e o kernel em execução. Execute:
cat /etc/os-release
uname -r
uname -m
Visão ilustrativa do terminal mostrando a verificação da versão do sistema operacional e do kernel em execução antes de escolher um procedimento de aplicação de patches em tempo real.
Anote a versão do SLES, a versão do kernel e a arquitetura. Os pacotes de patch dinâmicos correspondem a uma revisão específica do kernel; portanto, um pacote para um kernel em execução diferente não comprova que o kernel ativo esteja atualizado. Os comandos abaixo usam as instruções atuais do SLES 16.0 e do SLES 15 SP7; não copie um padrão ou caminho de ativação específico de uma versão para outra versão.
No SLES 16.0, instale o padrão incluído. O guia atual da SUSE afirma que o Kernel Live Patching está incluído na assinatura padrão do SLES. Instale o padrão correspondente:
Exemplo de comando de terminal do procedimento do SLES 16.0 para instalar o padrão kernel_livepatching.
Se seus repositórios contiverem um patch dinâmico elegível para o kernel instalado, o gerenciador de pacotes o selecionará durante a instalação; a SUSE documenta que o kernel recebe o patch dinâmico como parte desse processo. Não há código de registro adicional para aplicação de patches dinâmicos neste procedimento do SLES 16.0.
No SLES 15 SP7, ative a extensão primeiro. Esta versão requer assinaturas ativas do SLES e do SLES Live Patching. Liste as extensões disponíveis e use o comando de ativação específico para a sua arquitetura que for exibido:
Visão ilustrativa do terminal mostrando a verificação das extensões SUSE disponíveis em um sistema SLES 15 SP7.Comando de terminal ilustrativo para ativar a extensão Live Patching; use o comando específico da arquitetura exibido em seu host.
O segundo comando é um exemplo para x86_64. Substitua-o pelo caminho exato do produto exibido na sua --list-extensionssaída e forneça o código de registro do Live Patching válido. Em seguida, instale o padrão necessário:
sudo zypper install -t pattern lp_sles
Exemplo de comando de terminal para instalar o padrão Live Patching após ativar a extensão SLES 15 SP7.
A ativação por si só não instala os padrões ou pacotes; conclua ambas as etapas antes de esperar receber pacotes de correção ativos dos canais de atualização.
Aplique atualizações regulares do sistema. Os patches dinâmicos do kernel são distribuídos como pacotes através do mecanismo de atualização regular. Para aplicar um patch manualmente, utilize o mesmo fluxo de trabalho de manutenção aprovado para o restante do host, por exemplo:
sudo zypper refresh
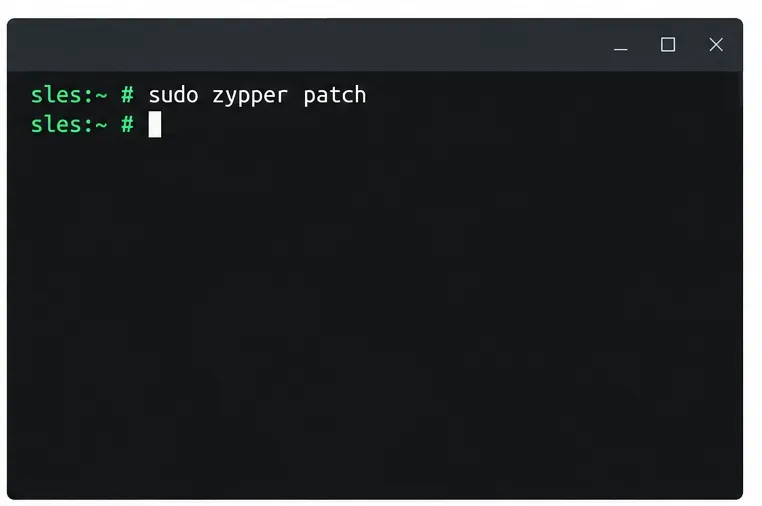
sudo zypper patch
Comando de terminal ilustrativo para o fluxo de trabalho regular de aplicação de patches de pacotes, que pode fornecer pacotes de correção de kernel elegíveis.
Analise o plano de instalação antes de confirmá-lo, especialmente em sistemas de produção. Um pacote de patches em tempo real pode atualizar correções elegíveis para o kernel em execução sem reiniciar as cargas de trabalho, mas a mesma transação de atualização também pode oferecer um novo pacote de kernel base. A instalação desse pacote de kernel ainda pode acionar uma recomendação de reinicialização. Os patches em tempo real são cumulativos para a revisão de kernel de destino; eles não substituem a manutenção regular do kernel.
Verifique se há alguma atualização ativa. Após a conclusão da atualização, verifique os detalhes da atualização:
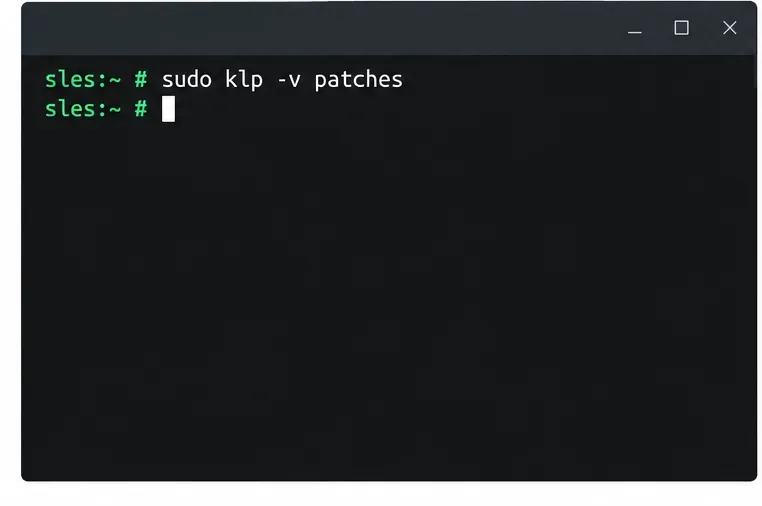
sudo klp -v patches
Comando de terminal ilustrativo para verificar quais patches ativos e correções de erros estão associados ao kernel em execução.
A SUSE documenta este comando para verificar o status de aplicação de patches e visualizar as CVEs ou defeitos corrigidos pelo patch ativo. Confirme se o patch listado corresponde ao kernel em execução registrado na Etapa 1. Um pacote de patch inicial ou de teste pode não conter correções; ele prepara essa revisão do kernel para patches futuros. Sua presença por si só não significa que uma correção de segurança específica foi aplicada.
Solucione problemas de status vazio ou incompatível. Verifique se existe um pacote de patch em tempo real para o kernel em execução e se os dados do ciclo de vida estão disponíveis:
sudo zypper se --details 'kernel-livepatch-*'
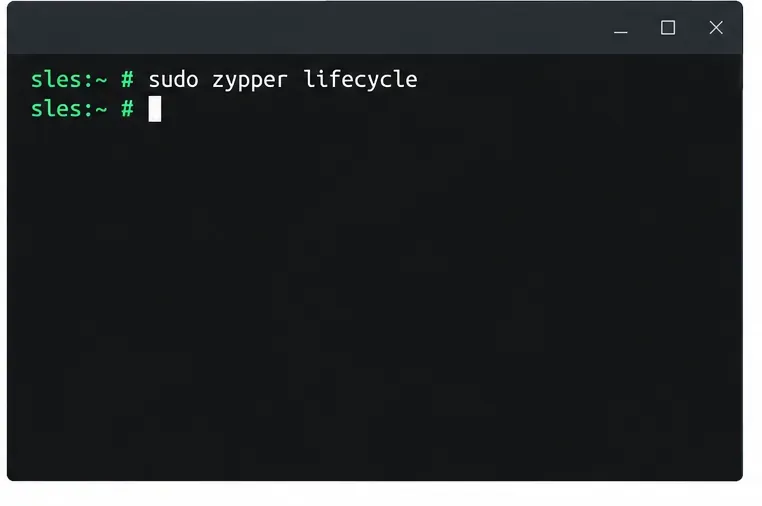
sudo zypper lifecycle
Comando de terminal ilustrativo para revisar dados do ciclo de vida quando o pacote Live Patching lifecycle-data estiver instalado.
Para datas de ciclo de vida, a SUSE afirma que o lifecycle-data-sle-module-live-patchingpacote deve estar instalado. Se não houver um pacote de patch para o kernel em execução, verifique se os repositórios ou canais de aplicação de patches em tempo real corretos estão habilitados e se a correção relevante é elegível para aplicação em tempo real. Não considere uma lista de patches vazia como causa de falha quando nenhuma atualização qualificada tiver sido lançada.
Agende a reinicialização necessária para uma atualização completa do kernel. O SUSE não consegue converter todas as correções em patches ativos; algumas alterações exigem a substituição de estruturas de dados do kernel ou não podem ser aplicadas com segurança em tempo de execução. Mantenha as atualizações regulares do kernel em seu plano de manutenção e reinicie o sistema quando a atualização exigir. Evite ocultar avisos de reinicialização bloqueando indefinidamente os pacotes do kernel: isso adia as correções completas do kernel em vez de aplicá-las em tempo real.
Para uma janela de manutenção sem reinicialização, prossiga somente quando a atualização contiver um pacote de correção em tempo real compatível com o kernel em execução e sua política de alterações permitir. Considere uma atualização completa do pacote do kernel como pendente até que o host inicialize com o novo kernel.
Verifique o resultado
A verificação é bem-sucedida quando klp -v patchesidentifica as informações de patch em tempo real ativas para o kernel, conforme mostrado por `live-patch status` uname -r, e a correção esperada aparece nos detalhes do patch. O host deve permanecer na mesma versão do kernel em execução, pois nenhuma reinicialização ocorreu. Se o gerenciador de atualizações ainda solicitar uma reinicialização, verifique se ele instalou um novo kernel base ou uma correção fora do escopo do Live Patching; essa solicitação é um requisito de manutenção e não algo que o comando `live-patch status` possa cancelar.