Configure o failover Ethernet confiável com o SLES 15 Bonding.

Crie uma conexão Ethernet redundante no SLES 15 com o YaST e o Wicked, configure o bonding ativo-backup e verifique ambas as portas e o failover.
Se um host SUSE Linux Enterprise Server 15 tiver duas placas de rede Ethernet, mas perder o acesso à rede quando um dos cabos falhar, configure uma interface bond0 no YaST, adicione ambas as placas de rede e selecione o modo ativo-backup . Coloque a miimon=100configuração de IP do servidor na interface bond em vez de em qualquer uma das portas físicas. Isso proporciona redundância de link sem a necessidade de um switch com LACP habilitado.
Os passos abaixo utilizam o serviço de rede Wicked, normalmente usado para cargas de trabalho do servidor SLES. Alterar a interface que transporta uma sessão SSH pode causar a sua desconexão; portanto, execute a alteração a partir de um console local, console de gerenciamento remoto ou uma janela de manutenção aprovada com um caminho de recuperação.
Duas placas de rede disponíveis não formam automaticamente um par de failover. Sem o recurso de bonding, cada interface é gerenciada separadamente e um aplicativo que utiliza uma rota pode perder a conectividade quando seu link cai. Um bonding no Linux apresenta várias portas físicas como uma única interface lógica.
Antes de efetuar alterações, identifique os nomes reais das interfaces, registre os endereços IPv4/IPv6 atuais do host, o gateway, a VLAN e as configurações de DNS e confirme se ambas as portas do switch alcançam a rede desejada:
ip -br link
ip -br addr
ip route
systemctl status network
Nas telas de exemplo, as duas interfaces físicas são enp1s0e enp2s0. Esses nomes são ilustrativos; seu servidor pode ter nomes diferentes. O endereço de exemplo 192.0.2.20/24é apenas para fins de documentação e não deve ser usado em sua rede.
Use o modo ativo-backup (modo 1) quando o objetivo for preservar o serviço durante uma falha de porta ou cabo. Uma porta transmite enquanto a outra permanece disponível para failover. Escolha 802.3ad (LACP, modo 4) somente quando o switch de rede estiver explicitamente configurado para um grupo de agregação LACP correspondente, com configurações de velocidade e duplex compatíveis. O LACP pode distribuir diferentes fluxos de tráfego entre links, mas não garante o dobro da velocidade de uma única conexão. A SUSE recomenda cautela ao estender links comuns por vários switches, a menos que o fornecedor do switch suporte essa configuração. Consulte os procedimentos e restrições de agregação de links da SUSE .
Execute sudo yast2ou abra o YaST localmente e acesse Sistema > Configurações de Rede . Na guia Visão Geral, identifique as duas interfaces Ethernet que você pretende combinar. Se uma das interfaces já estiver configurada como endereço de gerenciamento do servidor, providencie o acesso ao console antes de alterar sua configuração. Não selecione uma interface sem fio ou uma interface já dedicada a uma ponte não relacionada sem antes planejar essa topologia.
Clique em Adicionar , altere o Tipo de Dispositivo para Bonding e clique em Avançar . O YaST abrirá a configuração da placa de rede para o novo vínculo lógico. Não tente fazer com que ambos os adaptadores físicos possuam o mesmo endereço estático independentemente.
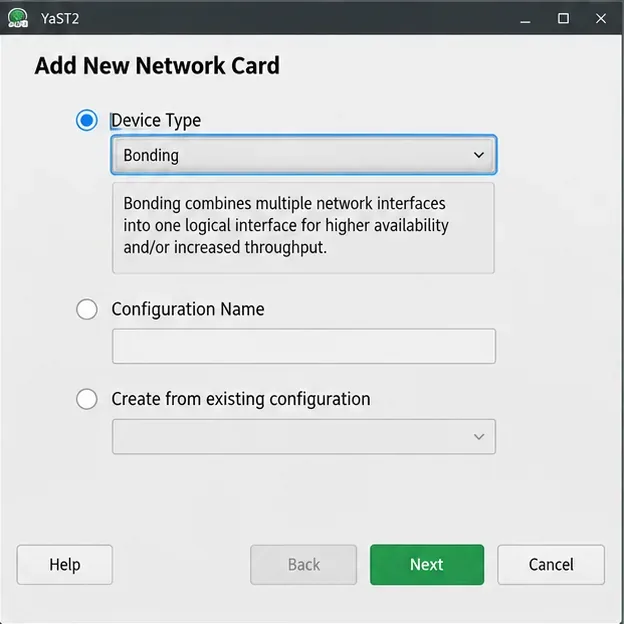
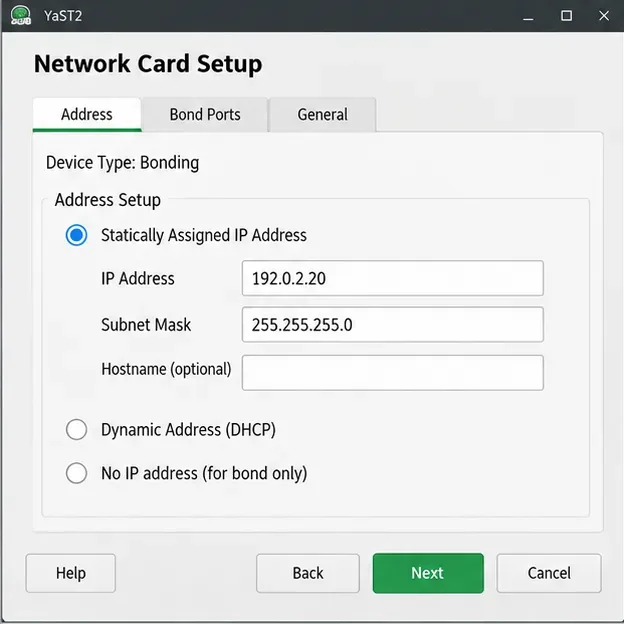
Na guia Endereço , escolha Endereço Dinâmico se sua infraestrutura fornecer um endereço IP atribuído via DHCP, ou Endereço IP Estaticamente Atribuído para um servidor com endereço fixo. Em uma implementação estática, mova o endereço de gerenciamento e a máscara de sub-rede anteriores para o diretório de agregação de links e certifique-se de que a interface física antiga não mantenha um IP duplicado. Confirme o gateway padrão na guia Roteamento e o DNS em Nome do Host/DNS , conforme apropriado; não presuma que o endereçamento estático os preencha automaticamente.
Abra as portas de agregação de links e verifique os dois adaptadores desejados. Em Opções do Driver de Agregação , selecione a opção active-backuppara redundância simples e mantenha a configuração miimon=100. Isso verifica o estado do link membro em intervalos de 100 milissegundos; não há garantia de que todas as falhas upstream serão detectadas. Selecione Avançar , aceite qualquer aviso para adaptar a configuração antiga da interface individual escolhendo Continuar e clique em OK para confirmar a nova agregação. Você poderá perder o acesso brevemente enquanto o IP é transferido para a agregação bond0.
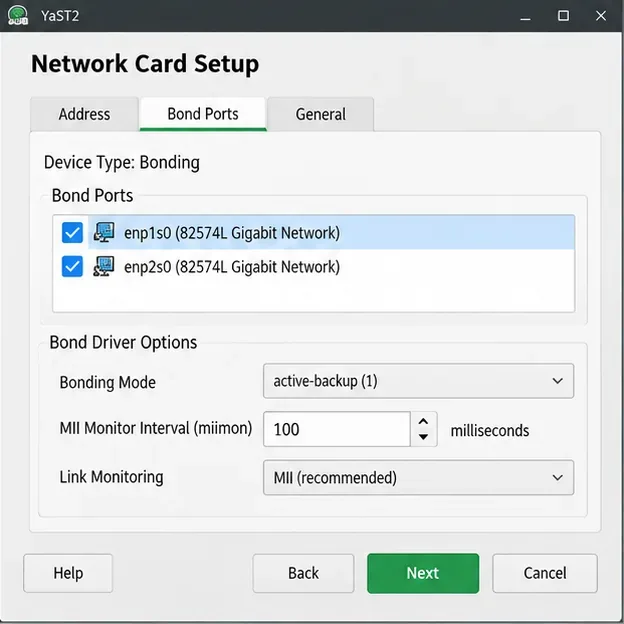
Estas visualizações de tela focam nos controles descritos nas instruções de vinculação do YaST para o SLES 15 SP7 da SUSE ; o layout ou a redação exatos podem variar de acordo com a versão do YaST instalada e a interface gráfica ou de texto.
A configuração manual é uma alternativa para administradores que não podem usar o YaST. A SUSE documenta o /etc/sysconfig/network/ifcfg-*formato para hosts gerenciados pelo Wicked. Faça backup dos arquivos de rede originais fora do /etc/sysconfig/networkdiretório de produção e mantenha o acesso ao console antes de prosseguir.
sudo mkdir -p /root/network-bond-backup
sudo cp -a /etc/sysconfig/network/ifcfg-enp1s0 /root/network-bond-backup/
sudo cp -a /etc/sysconfig/network/ifcfg-enp2s0 /root/network-bond-backup/
Se um arquivo de origem especificado estiver ausente, inspecione o diretório e faça backup do arquivo real em vez de assumir o nome. Para esta configuração ilustrativa de IP estático , crie um arquivo /etc/sysconfig/network/ifcfg-bond0com o seguinte conteúdo, substituindo os nomes das interfaces e os endereços pelos seus valores reais:
STARTMODE='auto'
BOOTPROTO='static'
IPADDR='192.0.2.20/24'
BONDING_MASTER='yes'
BONDING_SLAVE0='enp1s0'
BONDING_SLAVE1='enp2s0'
BONDING_MODULE_OPTS='mode=active-backup miimon=100'
O arquivo de cada membro ifcfgnão deve mais conter sua própria configuração de IP. Por exemplo, insira apenas estas linhas em ambos ifcfg-enp1s0os arquivos ifcfg-enp2s0:
BOOTPROTO='none'
STARTMODE='hotplug'
Mantenha todas as configurações necessárias de roteamento e resolução em todo o sistema consistentes com a nova agregação de links. Inspecione a configuração e ative a interface lógica com o Wicked:
sudo wicked show-config
sudo wicked ifup all bond0
Utilize sudo wicked ifreload bond0após edições posteriores na ligação em execução. Não utilize systemctlpara iniciar ou parar um dispositivo individual ligado; o SUSE especifica um método wickedpara essa tarefa. Para obter informações sobre os parâmetros de arquivo suportados, consulte o manual de referência de configuração de ligação do SUSEman 5 ifcfg-bonding e a página instalada localmente .
A agregação existe, mas não possui endereço IP: verifique se o endereço foi atribuído à agregação bond0 e não a um membro, e confirme as configurações do servidor DHCP ou de endereço estático. Um gateway ausente ou uma VLAN incorreta podem tornar o servidor inacessível, mesmo quando ambas as portas reportam a operadora. Inspecione ip routea configuração real das portas do switch antes de reiniciar a rede repetidamente.
O relatório de agregação indica um membro inativo: verifique o cabo, o status da porta do switch, a seleção da interface e as mensagens do driver. Certifique-se de que os nomes dos membros correspondam BONDING_SLAVE0. O monitoramento de link detecta alterações relevantes na interface/portadora, mas não todas as possíveis falhas além do switch diretamente conectado.BONDING_SLAVE1ip -br link
O tráfego falha após a mudança para 802.3ad: primeiro, verifique as configurações de grupo LACP e de porta do switch. Uma agregação configurada para LACP enquanto suas portas permanecem portas independentes comuns indica uma incompatibilidade de configuração. Se o objetivo for apenas o failover, retorne à configuração ativo-backup em vez de introduzir agregação de switches desnecessariamente.
Verifique a ligação ativa, suas interfaces de membro e o roteamento:
sudo wicked ifstatus --verbose bond0
ip -br addr show bond0
ip route
cat /proc/net/bonding/bond0
O vínculo deve ter o endereço IP pretendido, a sua ligação deve estar ativa e o arquivo de estado do kernel deve listar ambas as interfaces membro. No modo ativo-backup, verifique o campo "Escravo Ativo Atualmente" e o "Status MII" de cada membro . A saída exata depende do seu driver e configuração; a documentação de vínculo do kernel Linux descreve esta interface de estado.
Por fim, confirme a conectividade com o gateway padrão real e com os clientes de serviço que precisam acessar o host. Durante uma janela de manutenção aprovada, desconecte ou desative brevemente apenas o link ativo no momento, enquanto observa o status do vínculo e realiza um teste de conectividade contínua; o membro em espera deve assumir o controle e a conectividade deve ser restabelecida. Restaure o link posteriormente e confirme se ambos os membros estão funcionando corretamente. Se a rede permanecer inacessível, use o acesso ao console para restaurar as configurações de backup dos membros, em vez de fazer alterações adicionais às cegas via SSH.
Crie uma conexão Ethernet redundante no SLES 15 com o YaST e o Wicked, configure o bonding ativo-backup e verifique ambas as portas e o failover.
Transforme um sistema SLES 15 existente em um perfil AutoYaST revisado, valide-o e use-o para implantar um servidor de teste com menos etapas manuais.
Instale as ferramentas SLES 15 KVM e libvirt, habilite o serviço de host correto e configure as máquinas virtuais selecionadas para iniciar após uma reinicialização.
Utilize tarefas do systemd e o registro de inicialização anterior para localizar um serviço lento, uma montagem ou uma dependência de armazenamento e, em seguida, corrija-a sem mascarar a causa.
Use o firewall-cmd para inspecionar a zona ativa, permitir HTTP com segurança, preservar o acesso SSH e verificar se a regra persiste após uma reinicialização no SLES 15.
Rastreie uma falha do PAM até o serviço, a política de conta ou o provedor de identidade responsável e, em seguida, repare a configuração correta do SLES, preservando uma sessão de administrador em funcionamento.
Configure um servidor VPN WireGuard em Debian 12 para um cliente remoto. Configure chaves, encaminhamento IPv4, NAT com nftables, acesso ao firewall e verificações de conexão.
Conecte o ONLYOFFICE DocSpace ao Active Directory ou OpenLDAP, importe usuários e grupos com segurança, mapeie campos de conta e agende uma sincronização confiável.
Faça backup dos arquivos do Nextcloud e do MariaDB simultaneamente, agende snapshots criptografados do Restic com o cron e verifique a recuperação sem colocar o servidor em risco.
Exporte uma caixa de correio individual do Zimbra Community Edition, valide seu backup TGZ e restaure itens ausentes sem sobrescrever as mensagens existentes.








