Início
» Como fazer
»
Configure um volume de dados criptografado com LUKS no SLES.
Configure um volume de dados criptografado com LUKS no SLES.
Para criar um novo volume de dados no SUSE Linux Enterprise Server, use o YaST Expert Partitioner se desejar que o SUSE crie a partição criptografada e sua configuração de montagem em um único fluxo de trabalho. Utilize-o cryptsetupquando precisar de uma configuração repetível pela linha de comando e também puder gerenciar testes de inicialização /etc/crypttab, /etc/fstabinicialização e outros procedimentos. Nenhum dos métodos criptografa um volume existente no local sem riscos: criar um ambiente LUKS em uma partição sobrescreve seu conteúdo.
Este procedimento segue a documentação do SLES 15 SP7; versões anteriores do Service Pack podem apresentar diferenças. Escopo: uma nova partição de dados (exceto a raiz) /bootou um disco de banco de dados de produção sem um plano de alterações. Faça backup dos dados e confirme o destino e a senha de recuperação antes de iniciar.
Escolha o método e o formato LUKS.
Escolha
Melhor ajuste
Principal compensação
Particionador Especialista do YaST
Um novo volume de dados em um host SLES
Menos edições manuais de configuração; as opções e rótulos disponíveis dependem do pacote de serviços SLES instalado.
cryptsetup
Automação ou um administrador que deseja controle explícito
Você deve configurar o comportamento de desbloqueio e montagem manualmente e testá-lo antes de reiniciar em produção.
LUKS1
Compatibilidade com ferramentas ou sistemas mais antigos
Formato de cabeçalho mais antigo e menos slots de chave do que o LUKS2.
LUKS2
Novas implementações onde toda a pilha de software as suporta.
O YaST exige que o suporte a LUKS2 seja ativado explicitamente; a escolha do PBKDF afeta a compatibilidade e o uso de memória.
O YaST oferece suporte ao LUKS2 a partir do SLES 15 SP4, mas a SUSE classifica seu seletor como experimental e requer ativação explícita. Não altere os parâmetros de inicialização de produção apenas para expô-lo. Se o particionador do sistema em execução não oferecer LUKS2, use o método verificado pela CLI ou a opção padrão disponível no YaST. O LUKS2 possui um cabeçalho mais recente, suporta até 32 chaves e rótulos e pode usar o Argon2, que consome mais memória. Escolha LUKS1 para compatibilidade com ferramentas mais antigas; escolha LUKS2 somente após testar o pacote de serviços, as ferramentas de recuperação e os backups. Consulte a referência do YaST Expert Partitioner da SUSE para obter as opções exatas.
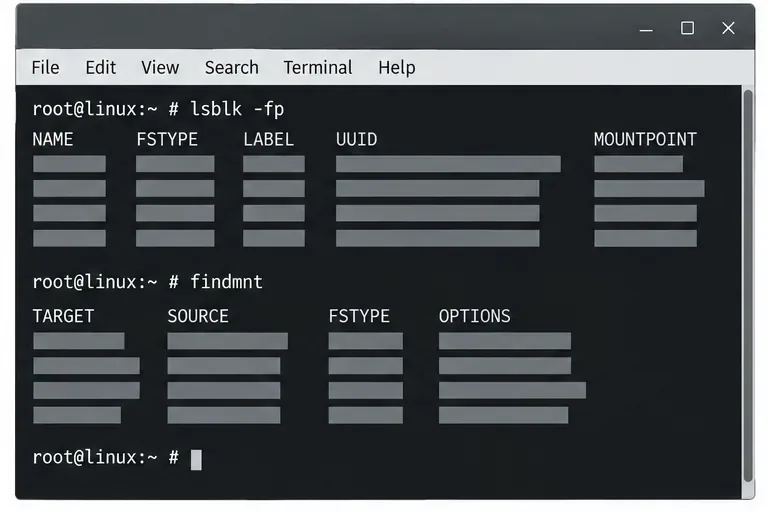
Comece com um inventário de armazenamento somente leitura para que você possa distinguir a partição de dados pretendida do disco do sistema. A visualização do terminal é ilustrativa; ela não mostra um servidor testado.
YaST: o caminho de menor manutenção para um volume.
Identifique o alvo. Execute o comando lsblk -fpe findmntverifique se o disco ou partição corresponde ao identificador de dispositivo estável, tamanho, sistema de arquivos atual e ponto de montagem. Confirme se é um alvo dedicado e com backup. Se contiver dados necessários, interrompa o processo; o fluxo de trabalho de criptografia do YaST formatará a partição selecionada.
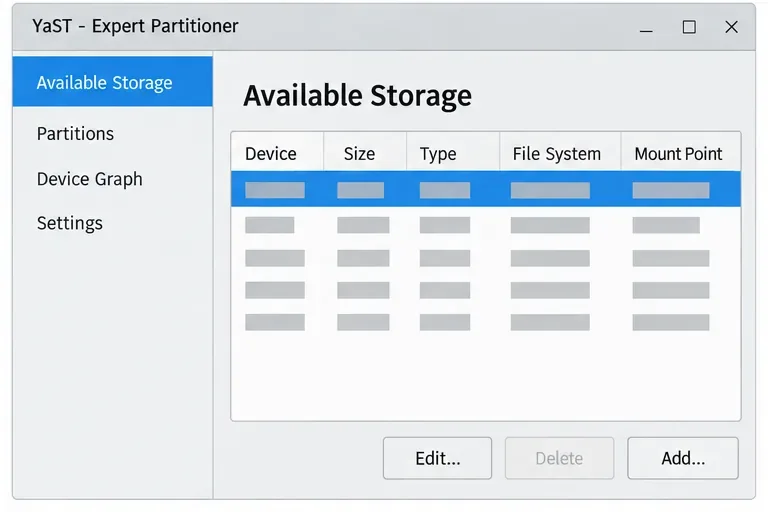
Abra o particionador. No Centro de Controle do YaST, escolha Sistema > Particionador . No Particionador Avançado, selecione o disco desejado, crie uma partição dedicada, se necessário, ou selecione a partição vazia existente e escolha Editar . Leia novamente o dispositivo e o tamanho antes de aplicar qualquer alteração.
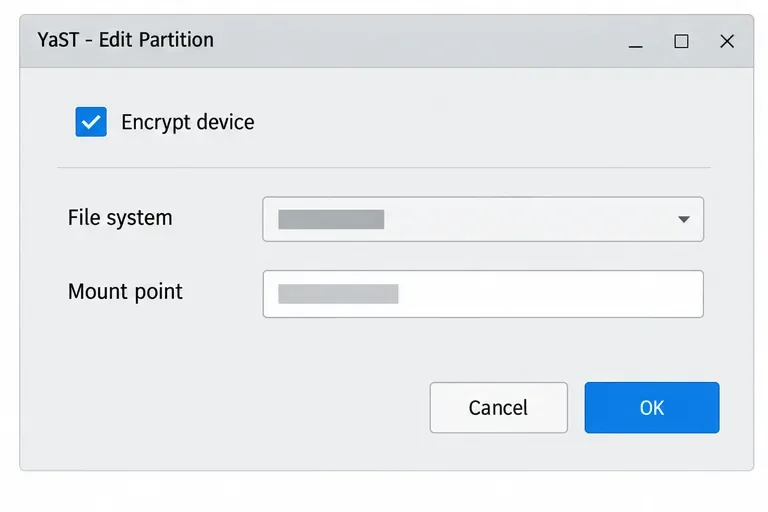
Habilite a criptografia e defina o uso. Selecione "Criptografar dispositivo" , escolha um sistema de arquivos, como XFS ou outro sistema de arquivos compatível com sua carga de trabalho, e defina o ponto de montagem. Escolha se o volume deve ser montado na /etc/fstabinicialização ou permanecer disponível para montagem manual. A SUSE observa que o software de criptografia necessário pode precisar ser instalado quando solicitado.
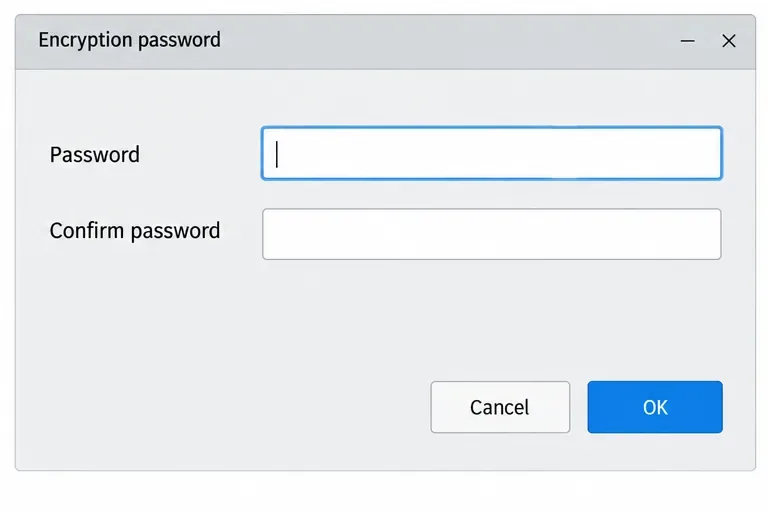
Escolha LUKS e defina uma senha. Digite e confirme uma senha forte e, em seguida, conclua as alterações no YaST. Para escolher LUKS2 no YaST, primeiro habilite o suporte experimental documentado nas configurações do YaST; caso contrário, o seletor de método de criptografia pode não aparecer. Salve a senha no processo de segredos aprovados da organização. Perdê-la pode tornar os dados inacessíveis.
Antes de abrir as configurações de partição do YaST, verifique o dispositivo selecionado na lista de Armazenamento Disponível; os valores não são exibidos intencionalmente como dados reais do disco.O YaST expõe as opções de criptografia, sistema de arquivos e ponto de montagem no editor de partições. O layout real pode variar de acordo com a versão do SLES e o modo de instalação.Insira a senha do volume duas vezes e armazene-a por meio de um processo de recuperação aprovado; os campos estão vazios aqui.
cryptsetupMais controle, mais trabalho manual
Use esta alternativa apenas para uma partição nova e desmontada que você tenha verificado e feito backup. Verifique se o pacote cryptsetupestá instalado com cryptsetup --version`yast -r`; se estiver faltando, use o repositório SLES aprovado e o processo de instalação de pacotes da sua organização. Substitua o espaço reservado pelo caminho estável confirmado em `/etc/ yast` /dev/disk/by-id/. O comando de formatação destrói os dados nesse destino; nunca o execute em um /dev/sdXnome presumido. O guia de criptografia do SLES 15 SP7 da SUSE explica o fluxo de trabalho do YaST e suas limitações.
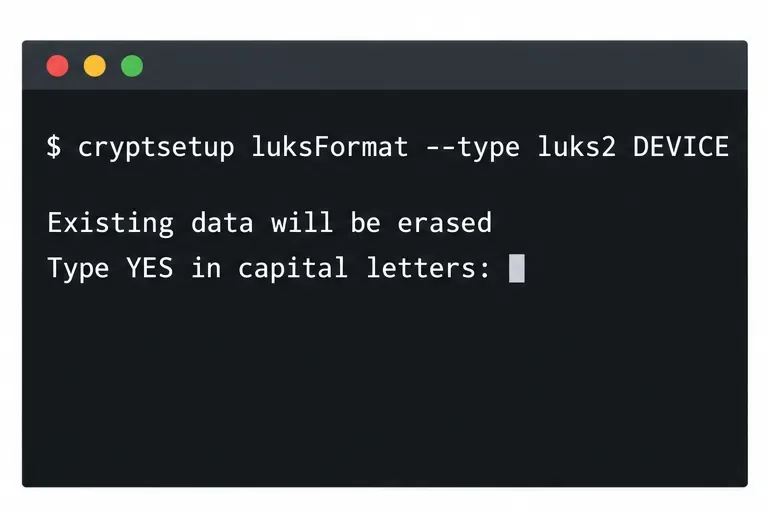
Crie o contêiner LUKS. Este exemplo solicita explicitamente o LUKS2. O comando solicita uma senha e uma confirmação; não insira a senha na linha de comando ou em um script.
luksFormatInicializa um cabeçalho LUKS e sobrescreve o conteúdo existente do dispositivo de destino. Verifique o identificador do dispositivo antes de confirmar.
Desbloqueie o mapeamento. O nome do mapeamento abaixo será criado /dev/mapper/appdata_cryptapós você inserir a senha.
sudo cryptsetup open "$DEVICE" appdata_crypt
Abrir o contêiner LUKS solicita sua senha e expõe um dispositivo mapeado enquanto ele estiver desbloqueado.
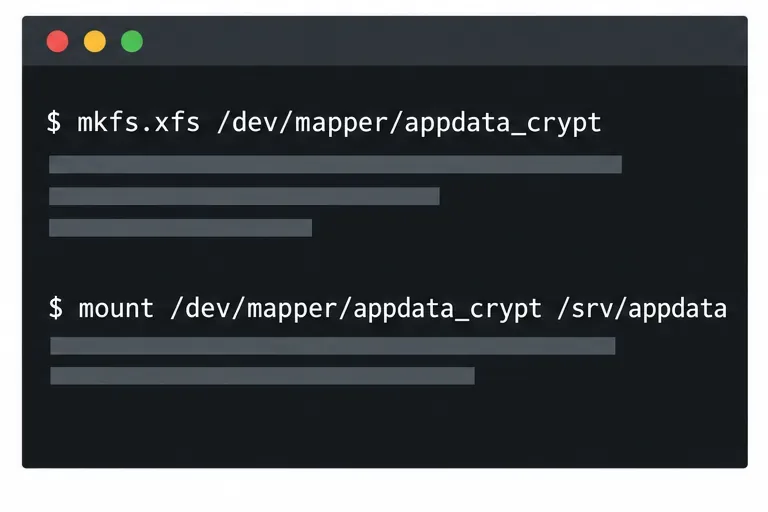
Crie um sistema de arquivos e monte-o. Este exemplo usa XFS /srv/appdata. A criação de um sistema de arquivos apaga os dados no dispositivo mapeado, portanto, execute-o apenas no novo mapeamento.
Formate e monte o dispositivo mapeador desbloqueado, nunca a partição criptografada subjacente.
Configure o comportamento de inicialização e verifique. Para uma solicitação interativa de senha na inicialização, adicione o UUID LUKS ao arquivo /etc/crypttabe o ponto de montagem do mapeador ao arquivo /etc/fstab. Recupere o UUID LUKS com o comando sudo cryptsetup luksUUID "$DEVICE", e substitua o marcador de posição de exemplo na configuração:
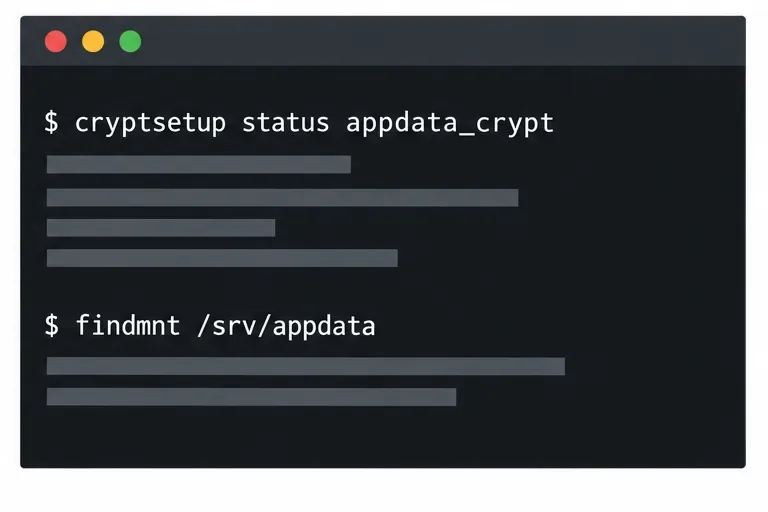
Teste o mapeamento e a montagem antes de reiniciar. Confirme se o cryptsetup status appdata_cryptsistema reporta o mapeamento esperado, findmnt /srv/appdatase o XFS está no caminho correto e se lsblk -fo contêiner criptografado e o sistema de arquivos mapeado são exibidos. Se o servidor for sem monitor (headless), uma solicitação de senha durante a inicialização pode impedir a montagem automática; não armazene uma chave em texto simples no mesmo host. Para chaves de servidor gerenciadas centralmente, a documentação do cryptctl da SUSE descreve um design de servidor de chaves separado com seus próprios requisitos de disponibilidade, backup e confiança.
Verifique ambas as camadas: o mapeamento LUKS está aberto e o sistema de arquivos está montado no caminho esperado pelo seu serviço.
O que a criptografia protege — e o que ela não protege.
O LUKS protege os dados em um dispositivo bloqueado, como um disco removido de um servidor desligado. Uma vez montado, as permissões do host controlam o acesso. Criptografe os backups separadamente e armazene um backup com cabeçalho LUKS juntamente com o material de recuperação protegido. O LUKS não protege um volume desbloqueado ou um sistema em execução comprometido.
Para um volume de dados SLES, prefira o YaST quando o formato disponível atender às suas necessidades. Utilize-o cryptsetupquando a automação justificar o gerenciamento da configuração adicional. Antes de retomar o serviço, verifique o desbloqueio, a montagem, o acesso do aplicativo e a recuperação.