Configure uma VPN Pardus com um perfil fornecido pelo provedor.

Adicione um perfil OpenVPN ao NetworkManager no Pardus, instale o plugin correto, proteja as credenciais e verifique se a VPN está ativa.
Para configurar uma VPN no Pardus, obtenha o protocolo e o perfil de conexão exatos do seu provedor de VPN ou administrador de rede e, em seguida, adicione-os através do NetworkManager. Para um serviço OpenVPN, o ponto de partida mais confiável é o .ovpnperfil do provedor e o plugin OpenVPN do NetworkManager; o ambiente de trabalho poderá então conectar-se ou desconectar-se desse perfil salvo. O Pardus oferece edições XFCE e GNOME, portanto, os nomes dos menus diferem, e as credenciais e rotas exatas devem ser obtidas com o serviço de VPN.
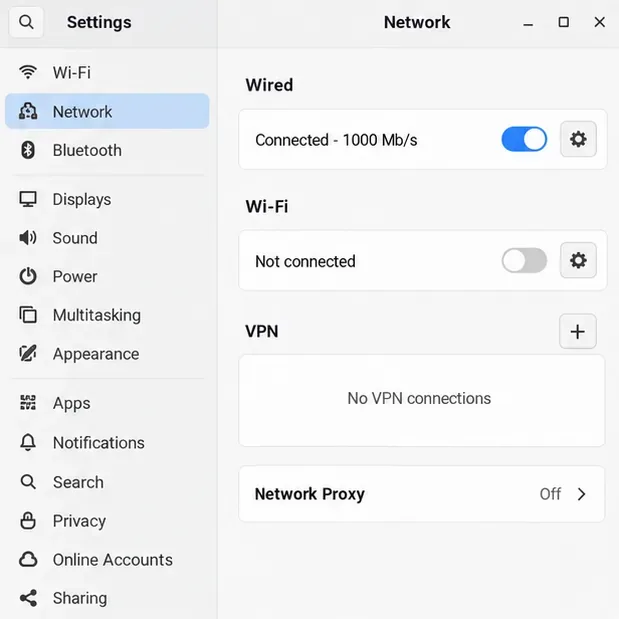
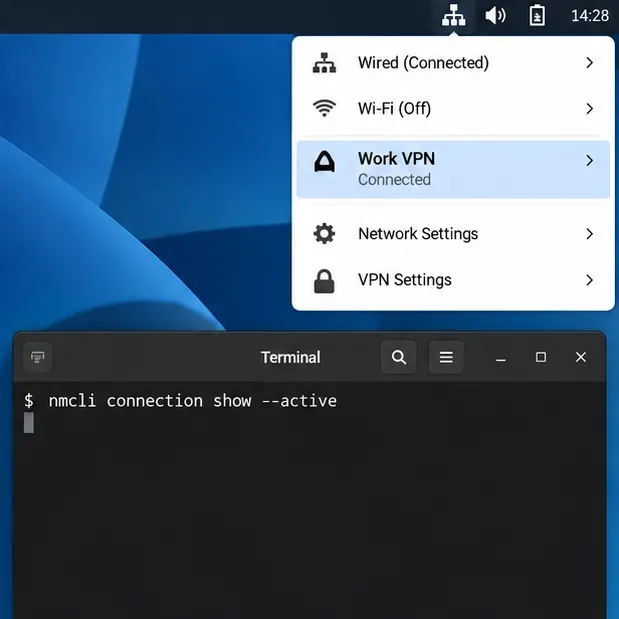
As imagens da interface abaixo são modelos genéricos no estilo do NetworkManager, não capturas de tela de um computador Pardus. Use as etapas como um guia e siga os rótulos disponíveis na sua sessão de desktop.
Confirme primeiro o protocolo VPN. Uma VPN não é configurada apenas com a senha da conta: ela também pode exigir um endereço de servidor, um certificado, uma chave privada, um código de uso único ou um aplicativo específico do provedor. Consulte o administrador ou o provedor para obter o método de cliente Linux compatível e o perfil completo. Não tente adivinhar o gateway nem reutilize um perfil de um serviço não relacionado.
Para o OpenVPN, mantenha o arquivo do provedor .ovpne quaisquer arquivos de certificado ou chave separados juntos até que você tenha importado e testado a conexão. Alguns perfis incluem credenciais e certificados no arquivo; outros se referem a arquivos separados. Trate as chaves privadas e os perfis exportados como segredos e não os envie para outras pessoas nem os cole em um registro de terminal público.
O NetworkManager precisa de um plugin de protocolo para importar e ativar muitos perfis de VPN. O plugin OpenVPN é independente do próprio perfil de VPN. Primeiro, verifique quais pacotes seus repositórios Pardus habilitados oferecem:
sudo apt update
apt-cache policy network-manager-openvpn network-manager-openvpn-gnome
Se o APT indicar um candidato para instalação do plugin OpenVPN, instale o plugin principal e, se necessário para o editor gráfico do seu computador, o pacote de interface correspondente:
sudo apt install network-manager-openvpn network-manager-openvpn-gnomeOs nomes e a disponibilidade dos pacotes podem variar de acordo com a versão do Pardus e os repositórios habilitados. Se algum pacote não tiver candidatos, verifique a configuração de fontes de software do Pardus ou a central de software em vez de adicionar um repositório Debian de outra versão. Em uma edição GNOME, o pacote específico do GNOME fornece integração gráfica com o OpenVPN; outras interfaces gráficas podem usar uma interface diferente.
O sistema de rastreamento de pacotes do Pardus documenta o applet de desktop NetworkManager, enquanto a própria documentação do NetworkManager explica que os protocolos VPN usam plugins. Essas informações não garantem que todos os plugins de protocolo estejam instalados por padrão, portanto, verifique o pacote local antes de instalar.
Use a opção de importação no seu editor de rede quando estiver disponível. No GNOME, abra as Configurações , escolha Rede e selecione o botão de adição (+) ao lado de VPN; selecione OpenVPN ou a opção para importar uma configuração salva. No XFCE, abra o menu do painel NetworkManager e escolha o editor de conexões; em seguida, adicione ou importe um perfil de VPN. A nomenclatura e os controles de importação disponíveis variam de acordo com a interface gráfica e a versão do plugin instaladas.
Se o editor não tiver controle de importação, a ferramenta de linha de comando do NetworkManager pode importar um perfil OpenVPN. Substitua o caminho real do arquivo:
nmcli connection import type openvpn file "$HOME/Downloads/provider-profile.ovpn"Isso cria uma conexão salva no NetworkManager. Se o comando informar que o plugin VPN está faltando, instale o plugin correspondente dos repositórios do Pardus e tente novamente. Se informar um perfil inválido, solicite ao provedor uma configuração OpenVPN compatível com o NetworkManager; não reescreva as diretivas de criptografia ou certificado por tentativa e erro.
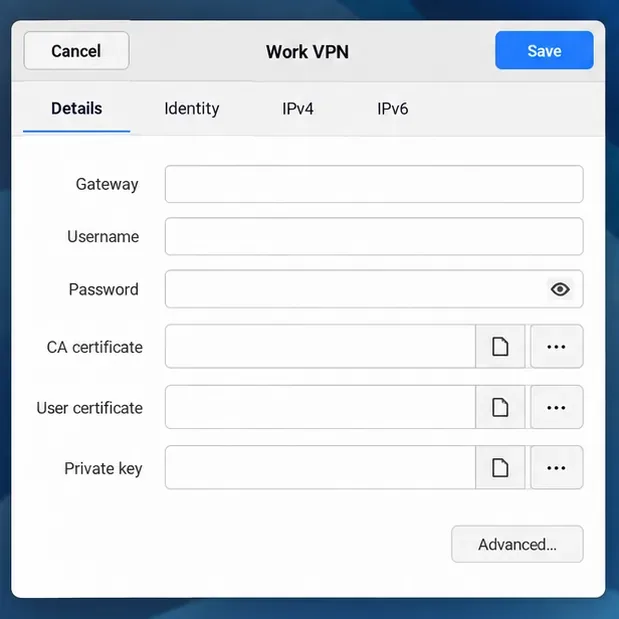
Após a importação, revise as configurações de autenticação do perfil. Se houver referência a um certificado CA, certificado de cliente ou chave privada separados, confirme se os caminhos dos arquivos ainda funcionam. Insira o nome de usuário, a senha ou a frase secreta da chave fornecida para esta VPN; o método de autenticação é específico do servidor, portanto, alguns perfis não usarão todos os campos mostrados na simulação. Salve o perfil e selecione-o em VPN no menu de rede ou no painel de configurações.
Você também pode iniciar a conexão salva a partir de um terminal. Substitua o nome entre aspas pelo nome da conexão exibido pelo NetworkManager:
nmcli --ask connection up id "Work VPN"
nmcli connection show --active
Essa --askopção permite que o NetworkManager solicite credenciais quando o perfil as exigir, em vez de armazenar a senha no histórico do shell. O comando `active-connections` deve listar o perfil da VPN após a conexão. Teste também um serviço ou endereço interno que a VPN deve alcançar. Um túnel conectado não necessariamente envia todo o tráfego da internet pela VPN: perfis de túnel dividido podem rotear apenas redes selecionadas.
Para WireGuard, o NetworkManager 1.16 e versões posteriores incluem suporte nativo, mas o fluxo de trabalho de perfil pode ser diferente do OpenVPN. Serviços corporativos podem exigir OpenConnect ou o cliente próprio da organização. Siga as instruções atuais do proprietário do servidor para esses tipos de VPN, em vez de tentar importar todas as configurações como OpenVPN. Confirme o sucesso verificando o perfil ativo e acessando um destino que a VPN deve fornecer.
Referências: Informações sobre a versão e o ambiente de trabalho do Pardus , registro do pacote do applet NetworkManager do Pardus 23 , documentação do plugin VPN do NetworkManager , referência de importação do NetworkManager via nmcli , instruções de configuração de VPN no GNOME e detalhes do perfil de conexão OpenVPN .
Adicione um perfil OpenVPN ao NetworkManager no Pardus, instale o plugin correto, proteja as credenciais e verifique se a VPN está ativa.
Prepare um USB inicializável, verifique a compatibilidade de hardware de 64 bits e instale o Pardus 23 XFCE, protegendo os arquivos existentes e evitando as armadilhas comuns das BIOS antigas.
Distribua um papel de parede personalizado para clientes Pardus, configure ambientes de trabalho Xfce ou GNOME e aplique políticas de usuário do Lider Ahenk com verificações de piloto seguro.
Corrija um teto de 1024 × 768 verificando o SPICE, o vídeo virtual, o canal de convidado e o spice-vdagent — com verificações de segurança quando o Pardus não tiver um pacote candidato.
Configure o servidor Lider, instale o dispositivo com segurança, registre os endpoints Ahenk e verifique um projeto piloto antes de expandir o gerenciamento centralizado.
Baixe a ISO oficial do Pardus 23 para desktop, grave-a em um arquivo seguro usando o Rufus e inicialize um PC com Windows em uma sessão Live temporária.
Descubra por que o Pardus 23 não consegue detectar sua placa de som e, em seguida, use verificações específicas de ALSA, firmware e PipeWire ou PulseAudio para restaurar a reprodução.
Salve as preferências do HamoniKR em um armazenamento externo, inclua pastas pessoais ocultas e escolha um modo de restauração segura ao migrar para uma nova instalação.
Instale e configure o xrdp no Pardus, escolha a sessão Xfce correta, restrinja o acesso à rede e verifique se o login remoto funciona.
Diagnosticar falhas de conexão APT no Pardus 23, confirmar as fontes oficiais do yirmiuc e restaurar o apt update sem ignorar as verificações de assinatura de pacotes.