Início
» Como fazer
»
Corrija erros de assinatura do APT reparando a chave do repositório.
Corrija erros de assinatura do APT reparando a chave do repositório.
Se o APT reportar “As seguintes assinaturas não puderam ser verificadas”, identifique o repositório e o código de erro específico na mesma saída e, em seguida, corrija a chave de assinatura confiável ou a entrada de origem desse repositório. Para um repositório de terceiros, obtenha a chave atual do editor do software e vincule-a a essa origem com `--src/apt/apt-get-key` Signed-By; não desative as verificações de assinatura nem adicione uma chave desconhecida globalmente.
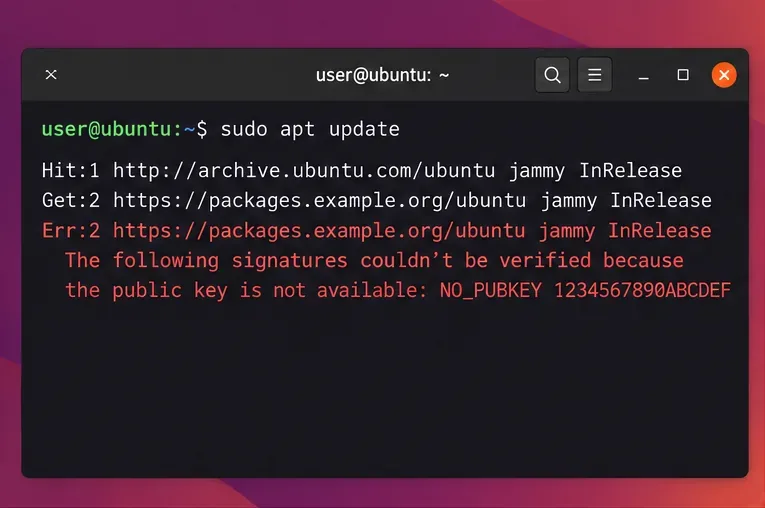
Exemplo de saída do comando `apt update`: um erro de chave ausente nomeia o repositório afetado e inclui um identificador `NO_PUBKEY`.
1. Localize o repositório e leia o erro exato.
Execute uma atualização para que você possa inspecionar a mensagem completa:
sudo apt update
Procure o URL ao lado Err:e um token como NO_PUBKEY` <nome_do_repositório>`, EXPKEYSIG` KEYEXPIRED<nome_do_repositório>`, `<nome_do_repositório>` ou ` BADSIG<nome_do_repositório>`. O URL indica qual fonte falhou; o token especifica o motivo. O APT verifica os metadados assinados do repositório antes de confiar no índice de pacotes, portanto, uma falha na verificação de assinatura é um sinal de segurança, e não apenas um aviso estético. As instalações do Ubuntu já incluem chaves para os repositórios padrão do Ubuntu; a configuração manual de chaves geralmente é necessária apenas para repositórios adicionados posteriormente.
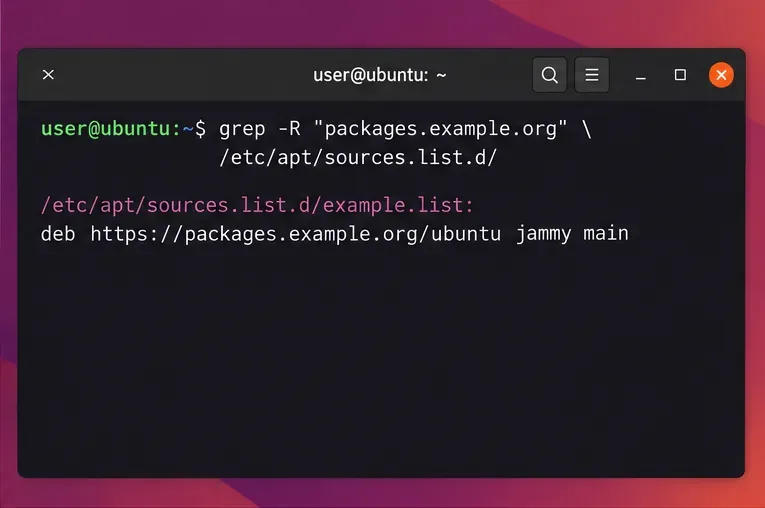
Encontre a definição da origem procurando pelo host mencionado no erro. Substitua o host de exemplo pelo host do seu terminal:
Procure no diretório de origem do APT o host exato relatado pela atualização com falha.
O Ubuntu 24.04 e versões posteriores usam arquivos de origem deb822 com extensão .deb .sourcespor padrão; instalações mais antigas geralmente têm arquivos de uma única linha .list. Verifique o URL do repositório, a suíte ou o codinome do Ubuntu e qualquer Signed-Byentrada existente. Se a origem apontar para uma versão que o fornecedor não oferece mais suporte, siga as instruções do fornecedor para a sua versão do Ubuntu ou desative essa origem. Uma chave não pode corrigir um caminho de repositório obsoleto ou incorreto.
2. Reparar uma chave de terceiros ausente ou rotacionada.
Primeiro NO_PUBKEY, confirme se o repositório é um que você instalou intencionalmente. Abra a documentação de instalação atual do editor e obtenha a URL da chave de assinatura e a impressão digital completa dessa fonte. Compare a impressão digital com uma referência do fornecedor publicada separadamente, quando disponível. Não obtenha uma chave de um servidor de chaves aleatório apenas porque seu ID curto corresponde ao erro.
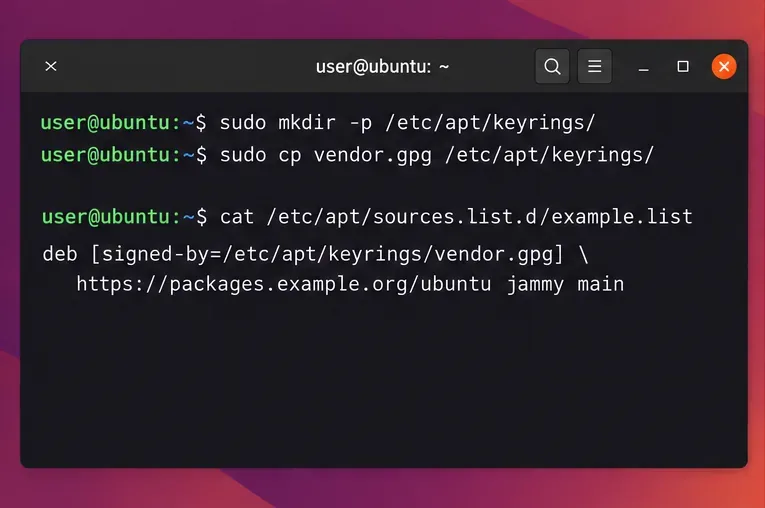
Para fornecedores que publicam .ascchaves ASCII-armored, instale-as como um chaveiro APT dedicado. Substitua o URL de exemplo pelo URL exato documentado pelo fornecedor:
O .gpgarquivo deve ser legível pelo usuário de download sem privilégios do APT. Se o editor fornecer um .gpgchaveiro binário, siga as instruções dele em vez de descompactá-lo novamente. O Ubuntu recomenda que as chaves de terceiros fiquem em um chaveiro separado e sejam referenciadas por esse repositório, limitando quais fontes podem usar a chave.
Uma configuração "Assinado por" específica da fonte mantém o repositório vinculado ao seu próprio chaveiro.
Edite a definição de origem existente em vez de adicionar uma entrada duplicada. Para um arquivo deb822, como /etc/apt/sources.list.d/vendor.sources, use o URI, o conjunto de pacotes e os valores de componente reais do fornecedor e, em seguida, adicione o caminho do chaveiro:
Types: deb
URIs: https://packages.example.org/ubuntu
Suites: YOUR_UBUNTU_CODENAME
Components: main
Signed-By: /etc/apt/keyrings/vendor-archive.gpg
Se a entrada existente estiver em um arquivo de uma linha .list, a sintaxe equivalente é deb [signed-by=/etc/apt/keyrings/vendor-archive.gpg] https://packages.example.org/ubuntu YOUR_UBUNTU_CODENAME main. Preserve o conjunto de documentos e componentes do repositório; os valores de exemplo são apenas marcadores. Evite apt-key add: está obsoleto e uma chave global confiável pode conceder a uma chave de terceiros uma autoridade maior do que a pretendida.
Se a mensagem indicar EXPKEYSIG"ou " KEYEXPIRED, a chave de assinatura pode ter expirado ou o fornecedor pode tê-la substituído. Baixe e verifique a chave de substituição seguindo as instruções atuais do fornecedor e, em seguida, atualize o chaveiro da fonte. Não estenda a confiança da chave antiga ignorando a expiração.
3. Verifique problemas com o relógio, o repositório do Ubuntu e o espelhamento.
Se o repositório for um arquivo oficial do Ubuntu, não importe uma chave de terceiros. Verifique se o relógio do sistema está correto com `sudo apt-get update` timedatectl status, e confirme se a fonte usa um URL de arquivo do Ubuntu válido e o codinome da sua versão instalada. O ubuntu-keyringpacote fornece chaves de assinatura de arquivos do Ubuntu; se o gerenciamento de pacotes ainda funcionar por meio de uma fonte confiável do Ubuntu, atualize esse pacote com `sudo apt-get update`.
sudo apt install --reinstall ubuntu-keyring
Uma BADSIGmensagem significa que a assinatura não corresponde aos metadados recebidos pelo APT. Repetir a importação da chave geralmente não é a resposta correta. Verifique se há um relógio do sistema incorreto, um espelho desatualizado ou inconsistente, um proxy de cache ou um problema de publicação no repositório; tente novamente após corrigir a causa. Se apenas uma fonte de terceiros falhar e você não precisar dela, desative a entrada específica .sourcesenquanto .listcontata o responsável pela manutenção. Mantenha a verificação de segurança ativada.
4. Verifique a correção
Após corrigir a origem ou o chaveiro, execute novamente o comando `apt update` e confirme se não há mais erros de assinatura.
Execute sudo apt updatenovamente. O reparo estará completo quando o repositório afetado for obtido sem um aviso de assinatura e o APT atingir o ponto de verificação Reading package lists... Done. Uma atualização bem-sucedida não garante que um editor terceirizado seja seguro; ela confirma que a assinatura dos metadados corresponde a uma chave na qual você confia. Se a verificação ainda falhar, verifique novamente o URL do repositório, o codinome, a impressão digital da chave, as permissões do chaveiro e o token de erro exato antes de fazer outra alteração.