Início
» Como fazer
»
Criptografe a partição de swap do Debian 12 com uma chave nova a cada inicialização.
Criptografe a partição de swap do Debian 12 com uma chave nova a cada inicialização.
No Debian 12, uma partição de swap dedicada pode ser criptografada com uma nova chave aleatória a cada inicialização do sistema. Adicione um mapeamento de chave aleatória em `/etc/deb/swap` /etc/crypttab, e então aponte /etc/fstabpara o dispositivo mapeado; a configuração abaixo utiliza a partição existente e não requer a reinstalação do Debian.
Este procedimento destina-se à troca de disco comum, não à suspensão para disco (hibernação). Como a chave é descartada no desligamento, uma imagem de hibernação não pode ser descriptografada na próxima inicialização. Se precisar de hibernação, use um design com chave persistente e sua própria configuração de retomada.
Antes de alterar a configuração de swap
Certifique-se de ter uma partição separada cujo tipo de sistema de arquivos seja swap. Não use a partição raiz, uma partição de dados ou um disco que contenha arquivos necessários. Os nomes de dispositivos de exemplo abaixo são ilustrativos: substitua-os pelos valores do seu próprio sistema.
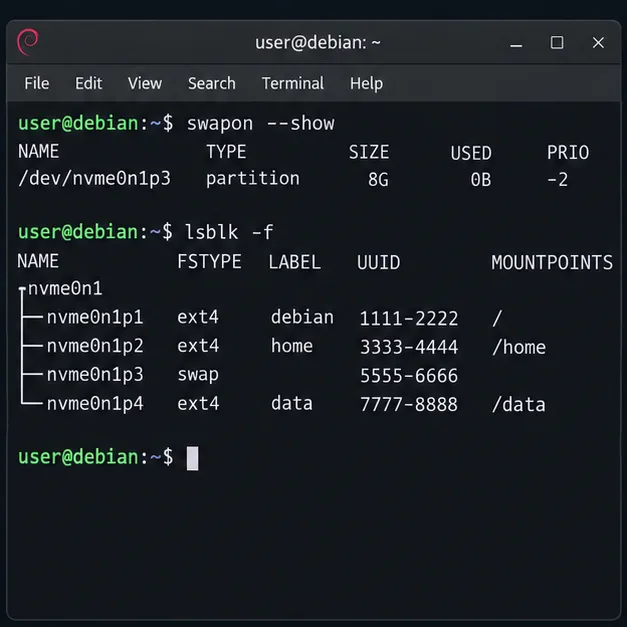
Verifique as áreas de swap ativas e compare-as com a lista de dispositivos de bloco:
Encontre a linha onde TYPE`is` parte FSTYPE`is` swap. Registre seu valor PARTUUIDe confirme se é a mesma partição mostrada por ` swapon --show. A PARTUUIDidentifica a própria partição e permanece estável quando a área de swap é recriada. O UUID do sistema de arquivos de swap pode mudar porque o mapeamento criptografado é inicializado novamente na inicialização.
A saída do terminal identifica o dispositivo de swap ativo e distingue sua linha de partição dos sistemas de arquivos raiz e de dados.
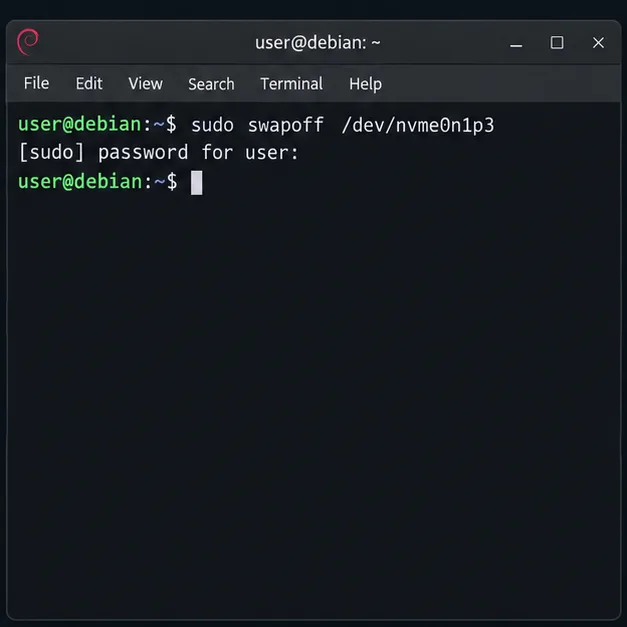
Faça um backup /etc/fstabantes de editar. Se a partição estiver em uso, desative apenas a área de troca (swap) correspondente:
sudo cp -a /etc/fstab "/etc/fstab.before-cryptswap.$(date +%s)"
sudo swapoff /dev/nvme0n1p3
Substitua /dev/nvme0n1p3pelo dispositivo verificado. Desativar a partição de swap move quaisquer páginas armazenadas lá de volta para a memória. Se o comando falhar ou se a máquina estiver sob forte pressão de memória, pare aqui, feche as tarefas que consomem muita memória e tente novamente quando houver RAM suficiente disponível.
Desative a partição de swap confirmada antes de alterar sua configuração de inicialização.
Configure um mapeamento criptografado com chave aleatória.
Abra o arquivo crypttab com um editor de texto com privilégios de administrador:
sudoedit /etc/crypttab
Adicione uma linha, substituindo YOUR-PARTUUIDpelo identificador de partição real. Mantenha o nome do mapeamento cryptswapconsistente na próxima etapa.
/etc/crypttabIndica ao Debian qual dispositivo de bloco criptografado criar na inicialização. A PARTUUID=origem aponta para a partição bruta; /dev/urandomfornece uma nova chave; plainseleciona dm-crypt sem um cabeçalho LUKS persistente; e swapsolicita ao auxiliar crypttab que inicialize o dispositivo mapeado como swap. A cifra, o tamanho da chave e o hash são especificados explicitamente, seguindo o exemplo do crypttab do Debian Bookworm . O mapeamento aparece como /dev/mapper/cryptswap. A swapopção é executada mkswapnesse dispositivo mapeado na inicialização, portanto, seu conteúdo é reinicializado a cada inicialização. Aponte a origem apenas para a partição de swap dedicada que você verificou; esta opção é destrutiva se direcionada a uma partição que contém arquivos.
A entrada do crypttab usa um identificador de partição estável e uma nova chave aleatória para o mapeamento chamado cryptswap.
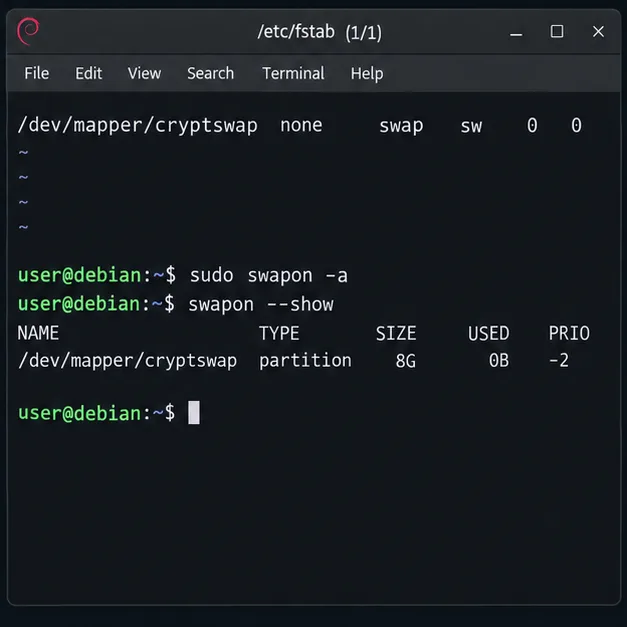
Agora abra o arquivo /etc/fstab. Comente ou remova a linha antiga que habilita a partição de swap bruta, incluindo qualquer linha que faça referência ao seu UUID de swap atual. Adicione esta entrada em vez disso:
/dev/mapper/cryptswap none swap sw 0 0
Não deixe ambas as entradas ativas: isso pode habilitar a partição não criptografada juntamente com o mapeamento criptografado. O fstabarquivo descreve as áreas de swap habilitadas durante a inicialização, enquanto o gerador systemd cryptsetup do Debian lê /etc/crypttabe cria as unidades correspondentes. Consulte o manual do gerador systemd cryptsetup do Bookworm e o manual do fstab do Debian .
Após o mapeamento estar disponível, o fstab habilita a troca através de /dev/mapper/cryptswap em vez da partição bruta.
Reinicie e verifique a troca criptografada.
Salve ambos os arquivos e reinicie o sistema para que o Debian possa criar o mapeamento durante a inicialização:
sudo reboot
Após fazer login novamente, verifique o caminho de swap ativo e o mapeamento dm-crypt:
swapon --show
sudo cryptsetup status cryptswap
A listagem de swap deve nomear /dev/mapper/cryptswapa partição, não a partição bruta. A saída do comando `cryptsetup status` deve mostrar um mapeamento de texto plano ativo e a partição subjacente esperada. Esta segunda verificação é importante: uma entrada de swap que aparece sozinha swapon --shownão prova que ela está criptografada.
Se o mapeamento estiver faltando, verifique a ortografia do PARTUUIDcaminho lsblke inspecione o log de inicialização com o comando `ls` sudo journalctl -b -u systemd-cryptsetup@cryptswap.service. Confirme se a entrada antiga do dispositivo bruto não está mais ativa no arquivo `/etc/fstab`. /etc/fstabNão execute o comando `ls` mkswapdiretamente na partição bruta após configurar o mapeamento.
Saiba o que essa mudança protege.
Com uma nova chave gerada a cada inicialização, o conteúdo gravado na partição de swap durante essa sessão é criptografado no dispositivo de bloco, e a chave da sessão anterior não é retida após o desligamento. Isso é útil quando um dispositivo pode ser desligado e seu armazenamento examinado. Essa solução não criptografa o restante do disco, não protege os dados enquanto o Debian está em execução e não apaga automaticamente textos simples que possam ter permanecido na partição antes da conversão. Se o conteúdo antigo da partição de swap for sensível, trate a sua higienização como uma tarefa específica para o armazenamento; uma formatação em nível de sistema de arquivos não garante a exclusão segura, especialmente em SSDs.
O guia de instalação do Bookworm do Debian descreve a criptografia com chave aleatória como adequada para swap e observa que ela impede a restauração de uma imagem de hibernação após a reinicialização. Consulte a seção de volumes criptografados do guia de instalação do Debian 12. Para o dispositivo ativo, use os dois comandos de verificação acima: o mapeador deve estar ativo e seu dispositivo de suporte deve corresponder à partição selecionada.