Como descartar power bank em Uberlândia: pontos, cuidados e o que evitar
Saiba onde descartar power bank em Uberlândia, como encontrar pontos de logística reversa e quais cuidados tomar antes de levar a bateria.
O ESP32 é um chip de baixo custo extremamente popular do fabricante chinês Espressif, que deverá ser usado em mais de 1 bilhão de dispositivos no mundo todo até 2023, e contém um "backdoor" não documentado que pode ser explorado para ataques.
Esses comandos não documentados permitem a representação de dispositivos confiáveis, acesso não autorizado a dados, redirecionamento para outros dispositivos na rede e a capacidade de estabelecer persistência.
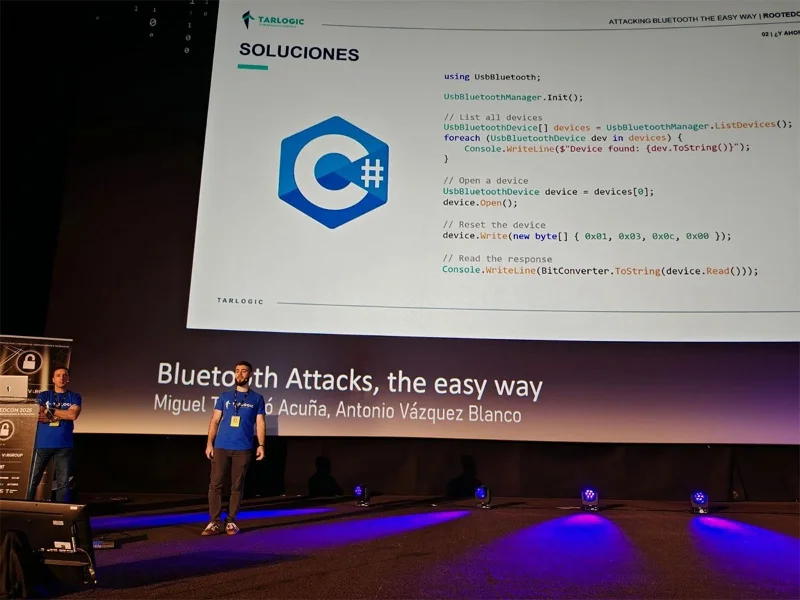
A descoberta foi tornada pública pelos pesquisadores espanhóis de segurança cibernética Miguel Tarascó Acuña e Antonio Vázquez Blanco, da equipe de segurança da Tarlogic. A declaração foi feita na conferência RootedCON em Madri da seguinte forma:
A Tarlogic Security descobriu um backdoor no ESP32, uma linha de microcontroladores que suporta conectividade WiFi e Bluetooth e está presente em milhões de dispositivos IoT no mercado. Explorar esse backdoor permitiria que agentes mal-intencionados realizassem ataques de falsificação e infectassem permanentemente dispositivos sensíveis, como celulares, computadores, fechaduras inteligentes ou dispositivos médicos, ignorando a verificação de código.
O ESP32 é um dos chips mais utilizados no mundo para conectividade Wi-Fi + Bluetooth em dispositivos IoT (Internet das Coisas), então o risco de existência de backdoors é enorme.
Backdoor no ESP32
Em uma apresentação na RootedCON, pesquisadores da Tarlogic explicaram que o interesse na pesquisa de segurança do Bluetooth diminuiu, mas não porque o protocolo ou suas implementações se tornaram mais seguros.
Em vez disso, a maioria dos ataques apresentados no ano passado não tinha ferramentas funcionais, eram incompatíveis com hardware convencional e usavam ferramentas desatualizadas ou sem manutenção, que são amplamente incompatíveis com sistemas modernos.
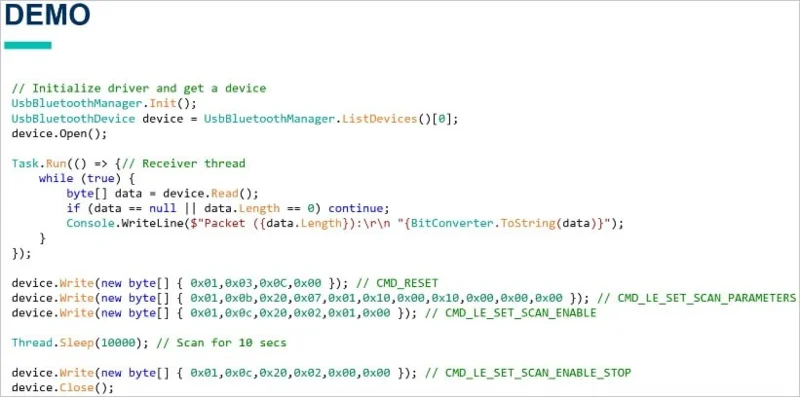
A Tarlogic desenvolveu um novo driver USB Bluetooth baseado em C, independente de hardware e multiplataforma que permite acesso direto ao hardware sem depender de APIs específicas do sistema operacional.
Armado com essa nova ferramenta, que permite acesso bruto ao tráfego Bluetooth, a Tarlogic descobriu comandos ocultos específicos do fornecedor (Opcode 0x3F) no firmware Bluetooth ESP32, permitindo controle de baixo nível das funções Bluetooth.
No total, eles encontraram 29 comandos não documentados, descritos coletivamente como "backdoor", que podem ser usados para manipulação de memória (leitura/gravação de RAM e Flash), falsificação de endereço MAC (falsificação de dispositivo) e envio de pacotes LMP/LLCP. O problema está atualmente rastreado sob o identificador CVE-2025-27840.
Riscos potenciais
Os riscos decorrentes desses comandos incluem implantação maliciosa no nível do OEM e ataques à cadeia de suprimentos.
Dependendo de como a pilha Bluetooth manipula os comandos HCI no dispositivo, a exploração remota de backdoor pode ser possível por meio de firmware malicioso ou uma conexão Bluetooth falsificada.
Isso é especialmente verdadeiro se o invasor já tiver acesso root, instalar malware ou enviar uma atualização maliciosa para o dispositivo, abrindo acesso de baixo nível.
Entretanto, em geral, ter acesso físico à interface USB ou UART de um dispositivo é muito mais perigoso e um cenário de ataque mais realista.
" Em um cenário em que você pode comprometer um dispositivo IoT executando um chip ESP32, você seria capaz de esconder uma APT (Ameaça Persistente Avançada) na memória ESP e executar ataques Bluetooth (ou Wi-Fi) contra outros dispositivos, enquanto também controla o dispositivo via Wi-Fi/Bluetooth ", explica a equipe. " Nossa descoberta permitiria o controle total do chip ESP32 e manteria a persistência dentro do chip por meio de comandos que permitem a modificação da RAM e do Flash. Além disso, com a persistência dentro do chip, seria possível se espalhar para outros dispositivos, já que o ESP32 permite ataques avançados via Bluetooth . "
O WebTech360 continuará atualizando informações sobre esse assunto, por favor, preste atenção.
Saiba onde descartar power bank em Uberlândia, como encontrar pontos de logística reversa e quais cuidados tomar antes de levar a bateria.
Entenda os requisitos do BPC para idoso em 2026: idade mínima, renda por pessoa, CadÚnico, biometria, cálculo da família e como solicitar.
Saiba como corrigir dados cadastrais do FGTS e quando usar o app, a Receita Federal, o RH da empresa ou a CAIXA.
Veja onde entregar um notebook em Uberlândia, como apagar seus dados, preparar o transporte e agir quando a bateria estiver danificada.
Saiba onde e como descartar bateria de lítio em Belo Horizonte, como preparar o material com segurança e o que fazer se a bateria estiver inchada ou danificada.
Veja onde descartar máquina de lavar em Osasco, como usar os ecopontos, quando pedir o Cata Bagulho pelo 156 e como preparar o aparelho com segurança.
Veja como emitir a segunda via do IPTU em Fortaleza, consultar o extrato, identificar débitos na SEFIN ou na Dívida Ativa e evitar erros no pagamento.
Saiba onde e como descartar uma máquina de lavar em Belo Horizonte, por que a coleta comum e as URPVs não são a opção certa e como usar a logística reversa.
Veja quem tem direito ao BPC em 2026, limite de renda por pessoa, regras para idosos e pessoas com deficiência, CadÚnico, biometria e como pedir.
Veja como consultar o CNIS pelo Meu INSS, escolher o extrato correto, baixar o PDF, identificar divergências e saber o que fazer depois.