Início
» Como fazer
»
Integrar o SLES 15 ao Active Directory com o SSSD no YaST
Integrar o SLES 15 ao Active Directory com o SSSD no YaST
Para uma estação de trabalho ou servidor SLES 15 típico que precise de usuários e logins com suporte do Active Directory, use User Logon Managemento módulo do YaST e selecione Microsoft Active Directory para identidade e autenticação; este é o caminho baseado no SSSD da SUSE. Por exemplo, este passo a passo usa um host fictício chamado linux01e um domínio ad.example.com. Ele se aplica quando o cliente consegue acessar os serviços de DNS e horário do Active Directory e você possui uma credencial de registro de computador autorizada.
Este procedimento segue o Guia de Segurança e Reforço do SLES 15 SP7 da SUSE. Service Packs anteriores podem ter telas do YaST ou detalhes de pacote diferentes; portanto, use o guia correspondente ao Service Pack instalado. Se sua necessidade específica exigir suporte a NTLM ou relações de confiança entre florestas, a SUSE indica o módulo separado de Associação de Domínio do Windows, baseado no Winbind, como a melhor opção.
Antes de entrar: verifique o DNS, a hora e a identidade do host.
A descoberta do Active Directory depende de registros DNS, e a autenticação Kerberos depende de um relógio preciso. Configure o cliente SLES para usar um servidor DNS que possa resolver o domínio do Active Directory e seus controladores de domínio; em uma configuração comum, isso significa usar o servidor DNS do Active Directory em vez de um servidor DNS público. Sincronize o cliente com a fonte de tempo aprovada para o seu domínio.
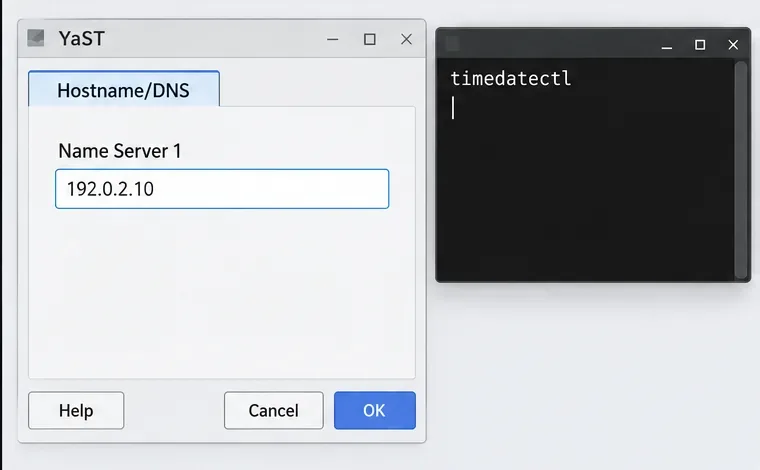
O YaST Hostname/DNS mostra o campo Servidor de Nomes 1 com um endereço de exemplo, ao lado de um terminal exibindo o comando timedatectl. Esta é uma ilustração da interface, não um resultado de configuração capturado.
No YaST, abra o arquivo Network Settings, selecione Hostname/DNSe defina Name Server 1o endereço do servidor DNS do Active Directory. O endereço na ilustração é apenas um exemplo. Em seguida, confirme o nome do host local e o status da hora:
hostname
timedatectl status
Compare o nome do computador com o nome registrado para ele no Active Directory. Se forem diferentes, a caixa de diálogo de ingresso no domínio do SUSE fornece um AD hostnamecampo para isso. Não desative o firewall como atalho para descoberta; peça à equipe de rede para permitir o tráfego necessário do cliente para o controlador de domínio, de acordo com as regras da sua organização. O SUSE também alerta que nomes que terminam em `.md` .localpodem entrar em conflito com o DNS multicast, portanto, verifique sua configuração de DNS se esse for o sufixo do seu domínio.
Selecione o módulo SSSD e adicione o domínio AD.
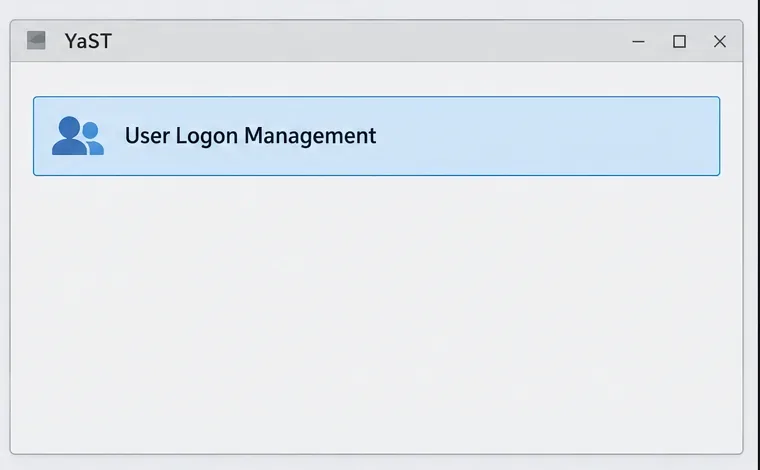
No YaST, abra o arquivo User Logon Management. Não escolha esta opção Windows Domain Membershippara este procedimento: a SUSE documenta esse módulo como baseado em Winbind, enquanto o Gerenciamento de Logon do Usuário é a opção baseada em SSSD e geralmente é preferida para autenticação do Active Directory.
A seleção de módulos do YaST destaca o Gerenciamento de Logon de Usuário. Esta é uma ilustração da interface, não um resultado de configuração capturado.
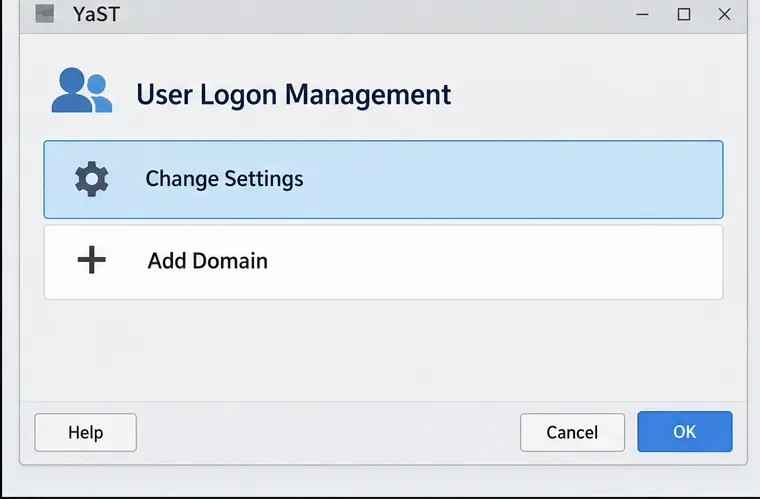
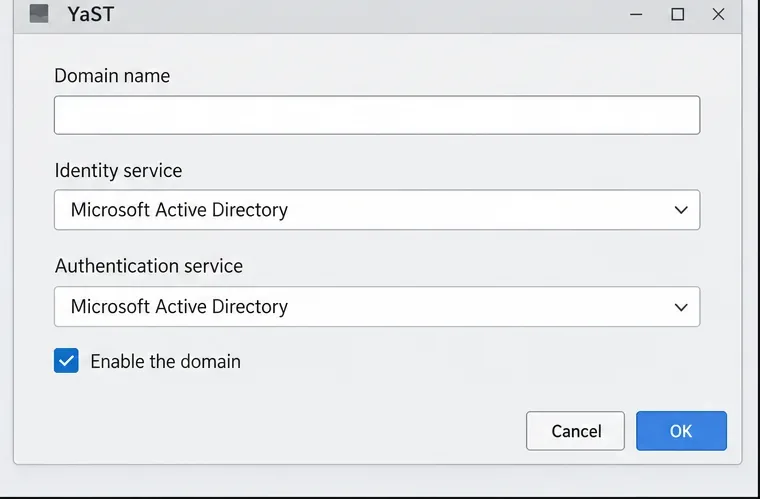
Abra o arquivo Change Settings, selecione Add Domaine insira o nome DNS do domínio, como ad.example.com. Defina o serviço de identidade e o serviço de autenticação como Microsoft Active Directorye certifique-se de Enable the domainque esteja selecionado.
A tela de Gerenciamento de Logon do Usuário exibe Alterar Configurações e Adicionar Domínio. Esta é uma ilustração da interface, não um resultado de configuração capturado.A caixa de diálogo Adicionar Domínio mostra o Microsoft Active Directory selecionado para identidade e autenticação, com a opção Habilitar o domínio marcada. Esta é uma ilustração da interface, não um resultado de configuração capturado.
Mantenha as outras configurações padrão, a menos que seu ambiente exija um nome de host do Active Directory específico ou uma lista fixa de controladores de domínio. Se a descoberta automática de DNS não for apropriada, insira os nomes de host dos controladores de domínio fornecidos pela sua equipe do Active Directory. Selecione a opção OKpara que o YaST possa instalar qualquer software ausente e verificar se um controlador está acessível.
Cadastre o host e habilite os logins de domínio.
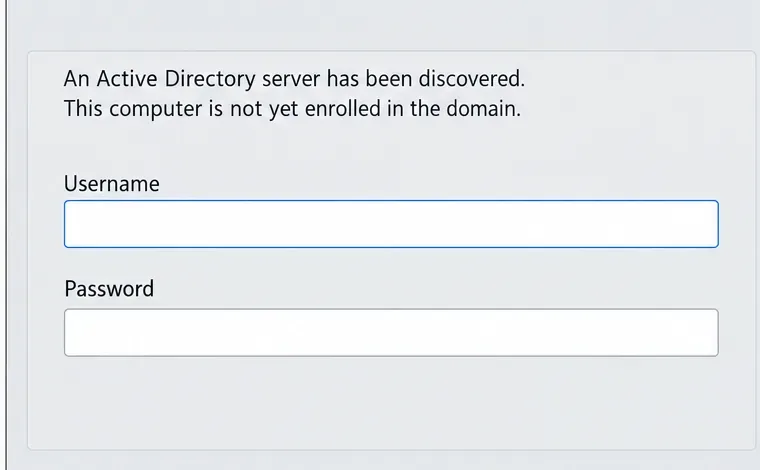
Quando o YaST informar que descobriu um servidor AD, mas o computador ainda não estiver registrado, insira a conta e a senha de registro autorizadas. A caixa de diálogo documentada pela SUSE usa uma conta de administrador do AD; siga o processo aprovado pela sua equipe de diretório para registro de computadores e nunca insira a senha em um script ou artigo. Se a caixa de diálogo não conseguir descobrir um servidor, retorne às verificações de DNS e nome do host antes de tentar novamente.
A caixa de diálogo de inscrição informa que um servidor Active Directory foi detectado e exibe os campos Nome de usuário e Senha vazios. Esta é uma ilustração da interface, não um resultado de configuração capturado.
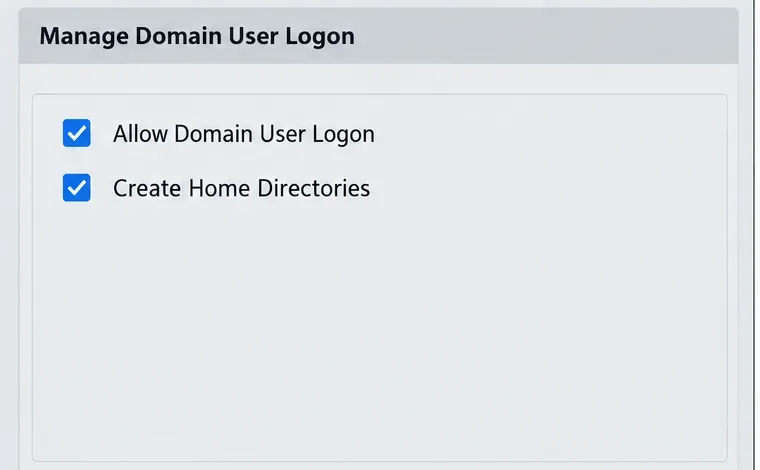
Após o registro, habilite a opção Allow Domain User Logon. Decida se deve habilitá-la Create Home Directoriescom base na política de dados do usuário do servidor. Isso cria diretórios pessoais locais para usuários do Active Directory no primeiro login; é útil para máquinas que devem manter os dados pessoais locais, mas não cria nem gerencia a conta de usuário no Active Directory.
A opção "Gerenciar logon de usuário do domínio" exibe as opções "Permitir logon de usuário do domínio" e "Criar diretórios pessoais". Esta é uma ilustração da interface, não um resultado de configuração capturado.
Se o Active Directory já fornece o atributo de cada usuário UnixHomeDirectory, confirme se ele está preenchido e disponível conforme exigido pelo seu projeto de diretório. Quando o cliente precisar de um caminho alternativo, use ` Service Options> Name switch>` Extended Optionspara configurar fallback_homedir, por exemplo /home/%u. A documentação da SUSE indica que um caminho alternativo é usado quando um caminho do Active Directory não é fornecido; override_homedirnesse caso, o valor do cliente tem precedência. Escolha um somente após verificar sua política de diretório pessoal.
As opções estendidas do seletor Name mostram fallback_homedir definido como /home/%u. Esta é uma ilustração da interface, não um resultado de configuração capturado.
Salve as configurações e revise o resumo da configuração resultante. Se o sistema também usar o Samba, selecione a opção para sobrescrever a configuração do Samba somente quando essa integração for desejada; ela é independente da ativação do logon de usuário baseado em SSSD.
Verificar SSSD, pesquisa de usuário e login Kerberos
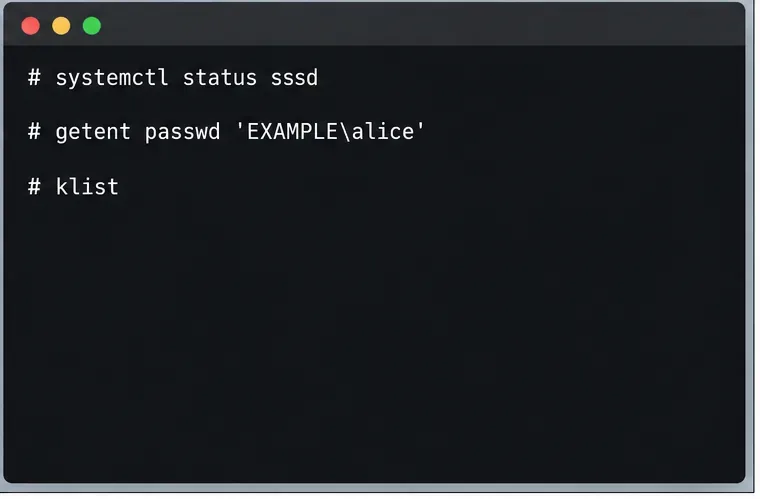
Verifique se o SSSD está ativo e, em seguida, consulte uma conta de domínio real usando o formato de nome aprovado para o seu domínio. Neste exemplo, substitua `<nome_do_domínio>` EXAMPLEe alice`<conta_de_teste>` pelo nome de domínio curto e uma conta de teste existente:
Um terminal lista comandos para verificar o serviço SSSD, procurar um usuário de domínio de exemplo e inspecionar o cache de tickets Kerberos. Esta é uma ilustração da interface, não um resultado de configuração capturado.
systemctl status sssd
getent passwd 'EXAMPLE\alice'
Uma entrada passwd retornada confirma que o NSS consegue resolver a conta; isso, por si só, não prova que o usuário pode autenticar ou acessar aplicativos. Teste um login interativo com as credenciais de domínio, usando o formulário documentado DOMAIN_NAME\USER_NAMEno console ou no gerenciador de exibição. Após o login, execute o comando klistpara verificar se a sessão possui um ticket Kerberos.
Se o SSSD estiver em execução, mas a pesquisa de usuário falhar, verifique novamente o nome de domínio totalmente qualificado, o servidor DNS, o nome do host e as configurações de identidade e autenticação no YaST. Se a pesquisa funcionar, mas o login falhar, verifique se a conta está habilitada, se a senha é válida e se o cliente consegue acessar o controlador de domínio. Finalize somente depois que um usuário de teste autorizado conseguir fazer login, o comportamento esperado do diretório inicial for confirmado e os serviços necessários do servidor continuarem funcionando.