Início
» Dicas para PC
»
Integrar um cliente Pardus ao Active Directory com o realmd
Integrar um cliente Pardus ao Active Directory com o realmd
Para o Pardus 25, comece com o aplicativo Pardus Domain Joiner, caso sua organização o tenha implementado e documentado suas configurações; o Pardus lista a ferramenta como sua opção gráfica para ingressar ou remover um computador de um domínio. Se precisar de um procedimento reproduzível, use o fluxo de trabalho de terminal abaixo: configure o DNS e a hora, instale os pacotes realmd/SSSD disponíveis para sua versão do Pardus, descubra o domínio e, em seguida, ingresse com uma conta autorizada. Este exemplo usa o domínio DNS fictício ad.example.come uma conta chamada <nome_da_conta> joinadmin. Substitua ambos pelos valores da sua organização. O procedimento é apropriado para um cliente Pardus que possa acessar um controlador de domínio do Active Directory do Windows existente; ele não cria um domínio nem aplica automaticamente todas as Políticas de Grupo do Windows.
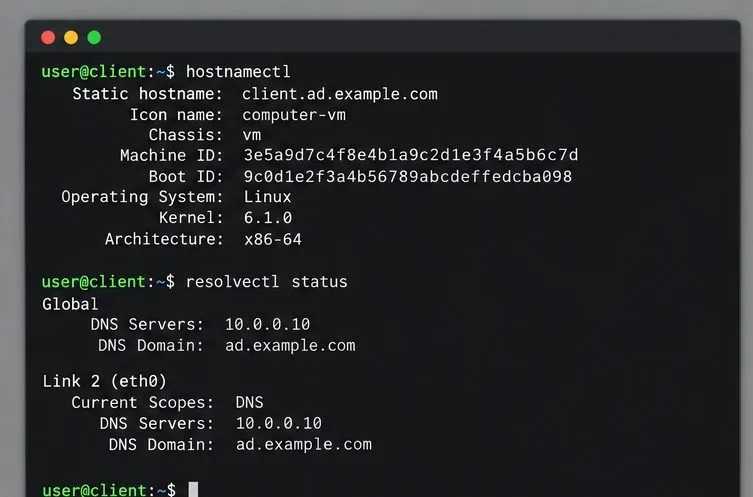
Uma visão ilustrativa do terminal mostrando as verificações de nome de host e de resolução antes de ingressar no domínio de exemplo.
Verifique se o Pardus consegue encontrar o domínio.
Antes de alterar a configuração de identidade do computador, confirme com o administrador se você tem permissão para ingressar computadores no domínio e se o nome do dispositivo e a unidade organizacional (UO) de destino estão de acordo com a política da sua organização. A entrada no domínio cria ou utiliza uma conta de computador no Active Directory. Se for uma estação de trabalho de produção gerenciada, utilize primeiro uma máquina de teste.
Conecte o cliente à rede da organização ou à VPN que tenha acesso aos controladores de domínio. Configure o cliente para usar os servidores DNS do Active Directory da organização. O DNS público pode resolver sites comuns, mas não conseguir localizar os serviços LDAP e Kerberos internos; portanto, o acesso à internet por si só não é suficiente. Verifique o nome do sistema, o resolvedor e o relógio.
hostnamectl
resolvectl status
timedatectl status
Por exemplo, um cliente chamado clientpode usar 10.0.0.10como servidor DNS e receber ad.example.comcomo domínio de pesquisa. Consulte o departamento de TI para obter os valores corretos em vez de copiar esses exemplos. Mantenha o relógio sincronizado com a fonte de tempo da sua organização; a autenticação Kerberos pode falhar quando os relógios do cliente e do controlador de domínio estiverem diferentes. Evite editar manualmente os arquivos de resolução gerados quando o NetworkManager ou as configurações de rede do Pardus os gerenciarem.
Instale as ferramentas de ingresso no domínio.
As notas de lançamento do Pardus 25 listam o Pardus Domain Joiner como um aplicativo para integração com o Active Directory do Windows, e o catálogo de aplicativos do Pardus descreve uma ferramenta gráfica para adicionar/remover domínios. Se você usa a interface gráfica, abra o Pardus Software Center, procure por Pardus Domain Joiner e siga as instruções da sua organização. As referências públicas confirmam a finalidade da ferramenta, mas não documentam os nomes exatos dos campos nem a interface de cada versão; não presuma que as opções sejam idênticas em todas as versões.
A rota da CLI utiliza realmdo Pardus para descobrir e registrar a máquina, adclipara operações de domínio, e o SSSD (System Security Services Daemon) para fornecer pesquisa de identidade e autenticação. Esses nomes de pacotes são documentados para sistemas da família Debian, mas a disponibilidade dos pacotes pode variar de acordo com a versão e o repositório do Pardus. No Pardus, primeiro atualize o índice de pacotes e verifique se os pacotes são oferecidos pelos repositórios configurados.
Analise as alterações propostas pelo gerenciador de pacotes antes de confirmar. Se um pacote estiver indisponível, pare e verifique os repositórios do Pardus e a documentação da versão ou entre em contato com o administrador do sistema. Não adicione o repositório de uma distribuição não relacionada para forçar a instalação.
A etapa de empacotamento instala os componentes de descoberta e SSSD quando eles estão presentes nos repositórios Pardus configurados.
Descubra e participe do domínio do Active Directory.
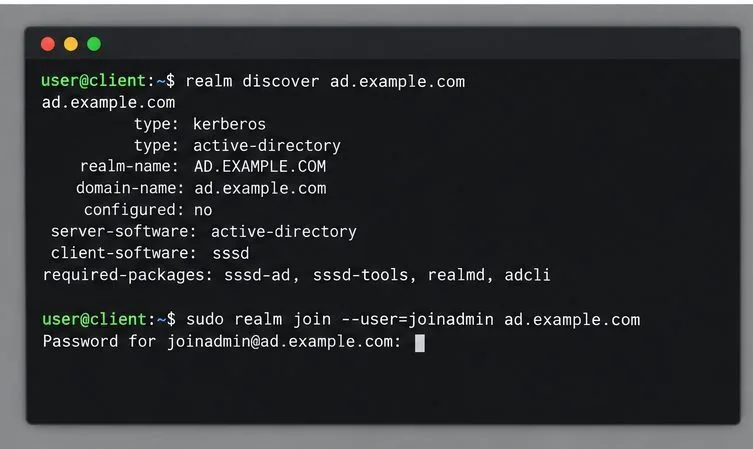
Execute a descoberta de domínio antes de tentar o registro:
sudo realm -v discover ad.example.com
Um resultado bem-sucedido identifica o domínio como Active Directory, exibe o realm Kerberos (geralmente em maiúsculas, como `<nome_do_realm> AD.EXAMPLE.COM`) e pode identificar o SSSD como o software cliente. Se a descoberta falhar, pare aqui. Verifique os registros DNS e a conectividade com o administrador em vez de tentar grafias de domínio aleatórias ou definir um endereço IP fixo para o controlador de domínio.
Quando a descoberta for bem-sucedida, ingresse usando uma conta que tenha permissão delegada para adicionar este computador. O comando solicitará a senha sem armazená-la no histórico do shell:
sudo realm join --user=joinadmin ad.example.com
Digite a senha da conta somente quando solicitado. Não adicione uma senha posteriormente --passwordnem a cole em um comando, ticket ou captura de tela. Uma entrada bem-sucedida geralmente retorna ao shell sem uma mensagem de sucesso. Se o seu administrador exigir uma Unidade Organizacional (UO) ou nome de computador específico, pergunte sobre as realm joinopções aprovadas antes de entrar; o local padrão pode não estar de acordo com a política da empresa.
O recurso Discovery deve identificar o Active Directory antes que o comando de ingresso solicite a senha da conta autorizada.
Verifique o computador e teste o login do Active Directory.
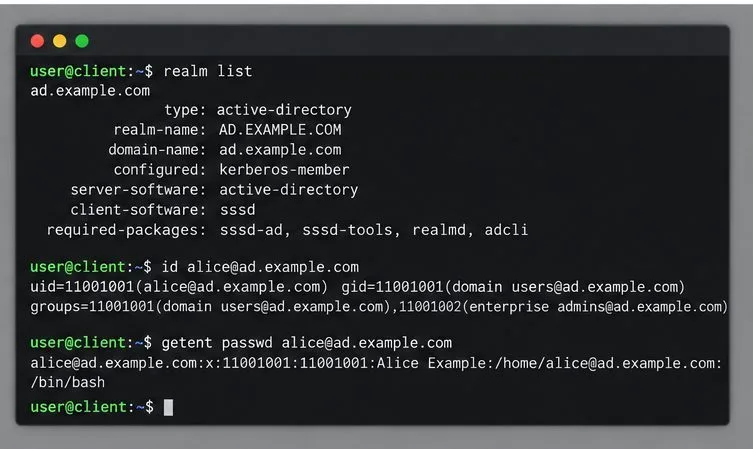
Verifique a associação primeiro:
realm list
O domínio deve aparecer conforme configurado, com o Active Directory como software de servidor. Em seguida, solicite ao SSSD que procure um usuário de teste conhecido pelo nome totalmente qualificado:
id alice@ad.example.com
getent passwd alice@ad.example.com
Substitua alicepor uma conta real autorizada a fazer login. Um UID, uma lista de grupos e um registro de senha retornados mostram que o sistema consegue resolver a conta; eles, por si só, não comprovam que o login na área de trabalho ou a política de acesso funcionam. Teste um login interativo usando o formato de conta especificado pelo seu administrador, geralmente `<nome_da_conta>` username@ad.example.com. Mantenha uma conta de administrador local disponível até que você tenha confirmado o login no domínio e o acesso de recuperação.
A criação do diretório pessoal e o comportamento de login na área de trabalho dependem da versão do Pardus, do gerenciador de exibição e da configuração do PAM/SSSD. Não assuma que o diretório pessoal de um usuário do Active Directory seja criado automaticamente: verifique isso com uma conta de teste controlada ou peça ao administrador para configurar e testar o módulo de sessão necessário. Da mesma forma, a associação ao domínio não concede automaticamente sudoprivilégios de administrador local.
Essas verificações confirmam a associação ao domínio e a pesquisa de diretório; um teste de login real ainda é necessário para verificar a política da estação de trabalho.
Se a junção falhar
Erro "Domínio não encontrado" ou tempo limite de descoberta: verifique se o Pardus usa o DNS do Active Directory interno, se o nome de domínio é o nome DNS correto e se o cliente consegue acessar o controlador de domínio. Peça ao departamento de TI para confirmar os registros DNS necessários e o acesso ao firewall.
Erros de Kerberos ou de relógio: compare timedatectl statuscom a fonte de tempo da organização e corrija a sincronização de tempo antes de tentar novamente.
Autenticação ou permissão negada: confirme se a conta que está sendo acessada está autorizada e se o objeto de computador pretendido não entra em conflito com um objeto existente ou com uma restrição de Unidade Organizacional (UO).
A associação é bem-sucedida, mas a pesquisa/login falha: inspecione realm liste verifique o status do SSSD com systemctl status sssd; use journalctl -u sssdpara mensagens de diagnóstico. Siga a política de TI local antes de alterar as regras de acesso do SSSD, o PAM ou as credenciais em cache.