Início
» Como fazer
»
Mantenha as atualizações de segurança do Debian 12 em execução em um servidor sem monitor.
Mantenha as atualizações de segurança do Debian 12 em execução em um servidor sem monitor.
Para um servidor Debian 12 sem interface gráfica, instale o systemd unattended-upgrades, habilite a atualização diária da lista de pacotes do APT e as configurações de atualização automática (unatended-upgrade) e mantenha a lista de permissões de origem de segurança padrão. Em seguida, verifique os temporizadores e logs do systemd via SSH. Isso automatiza as atualizações de pacotes elegíveis; não realiza uma atualização completa da versão principal do Debian nem garante que todos os aplicativos não precisem de atualizações subsequentes.
Atualize os metadados do APT e instale o pacote unattended-upgrades a partir de uma sessão SSH.
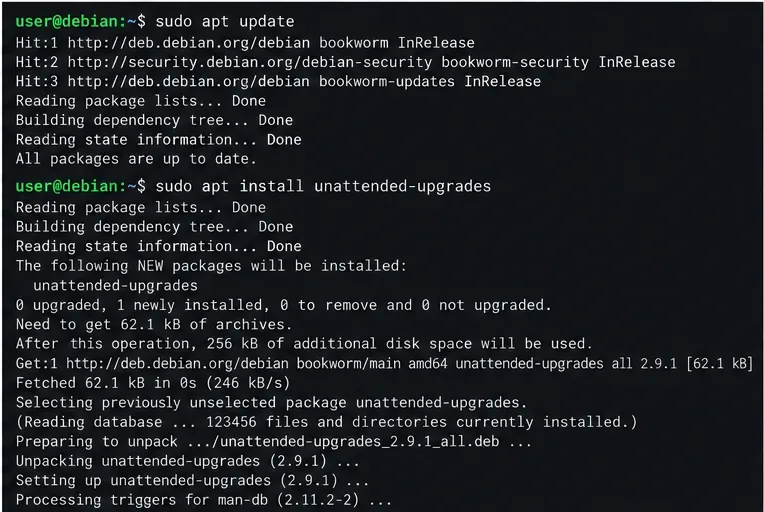
1. Instale o atualizador e confirme a versão.
Conecte-se com uma conta que possa usar o serviço sudo. Verifique a versão do servidor e atualize o índice de pacotes antes de instalar:
Este procedimento é direcionado ao Debian 12 (Bookworm) usando seus repositórios APT padrão. Revise o plano de pacotes antes de aceitá-lo. Se o APT reportar erros de repositório, DNS, espaço em disco ou dependências, resolva-os primeiro; a operação automatizada não pode corrigir uma fonte de pacotes corrompida ou um sistema de arquivos com problemas.
2. Ative a atualização diária e as atualizações de segurança.
Configure as opções periódicas do APT em um arquivo local dedicado. Isso permite a atualização diária da lista de pacotes e a execução da atualização automática (unattended-upgrade).
sudo nano /etc/apt/apt.conf.d/20auto-upgrades
A configuração local do APT permite atualizações diárias da lista de pacotes e atualizações automáticas.
No Nano, pressione Ctrl+OEnter e, em seguida Ctrl+X, . O valor 1significa todos os dias. A configuração de pacotes do APT unattended-upgradescontrola quais origens de repositórios podem ser instaladas. Em uma instalação padrão do Debian 12, deixe /etc/apt/apt.conf.d/50unattended-upgradesinalterado inicialmente; a lista de permissões padrão destina-se a selecionar atualizações de segurança do Debian e atualizações configuradas relacionadas. Não adicione repositórios de terceiros ou todo o Bookworm apenas para que a saída de status pareça mais movimentada. Se você ampliar deliberadamente a lista de permissões, revise as origens exatas, teste-as e monitore o serviço como faria com qualquer outra alteração em produção.
3. Mantenha a reinicialização automática sob controle do administrador.
Para um servidor gerenciado remotamente, verifique a política de reinicialização em 50unattended-upgrades:
Não habilite a reinicialização automática a menos que tenha planejado uma interrupção de serviço, verificado a recuperação de aplicativos e possua um caminho de recuperação confiável fora da banda ou via console. As atualizações de segurança do Debian podem instalar um novo kernel ou bibliotecas que exigem reinicialização para entrarem em vigor, mas as atualizações automáticas não substituem uma política de reinicialização ou um plano de plantão. Com a reinicialização automática desabilitada, agende uma janela de manutenção regular e verifique se uma reinicialização é necessária após as atualizações.
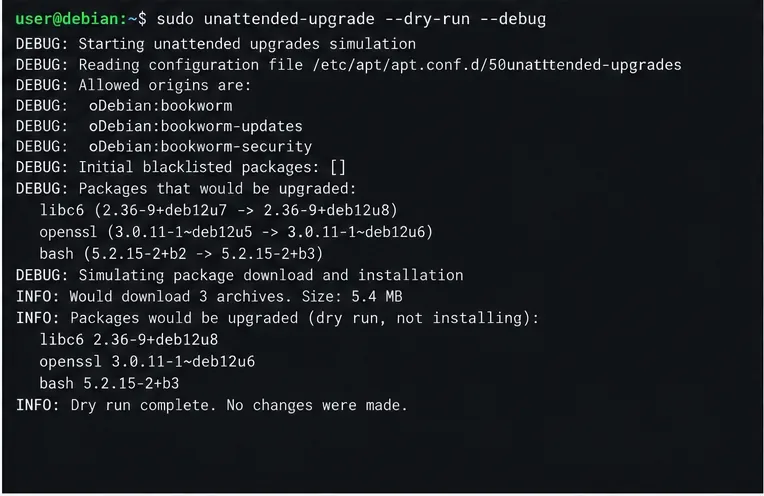
Uma simulação pode revelar as origens configuradas e os pacotes candidatos sem a necessidade de instalá-los; a saída exibida é meramente ilustrativa.
4. Teste a configuração antes de confiar nela.
Execute uma simulação via SSH. A --dry-runflag não instala pacotes, enquanto --debugfornece mais detalhes no log de atualizações automáticas:
sudo unattended-upgrade --dry-run --debug
Leia a saída para verificar as origens permitidas e as ações de pacote propostas. Uma mensagem informando que não há pacotes para atualizar pode ser um resultado positivo quando não há nada elegível pendente; isso não garante que o temporizador será executado posteriormente. Se as origens permitidas estiverem vazias ou se houver candidatos inesperadamente ausentes, inspecione as fontes e 50unattended-upgradespadrões do APT da versão antes de alterá-los. O manual do Bookworm documenta este comando como uma simulação, não como uma instalação.
5. Verifique os temporizadores, o serviço e os registros.
O APT utiliza unidades de temporizador do systemd para seu funcionamento diário. Verifique ambos os temporizadores e o serviço de atualização:
systemctl status apt-daily.timer apt-daily-upgrade.timer
systemctl list-timers 'apt-daily*'
systemctl status apt-daily-upgrade.service
Os temporizadores devem estar carregados e ativos, e a lista deve mostrar a próxima execução agendada. Se os temporizadores estiverem instalados, mas inativos, inicie-os e habilite-os para inicializações futuras:
Um serviço pode ficar inativo entre execuções agendadas por ser uma tarefa única; verifique seu último resultado em vez de esperar que ele permaneça em execução. Após o período agendado, revise o log do pacote e o journal do systemd:
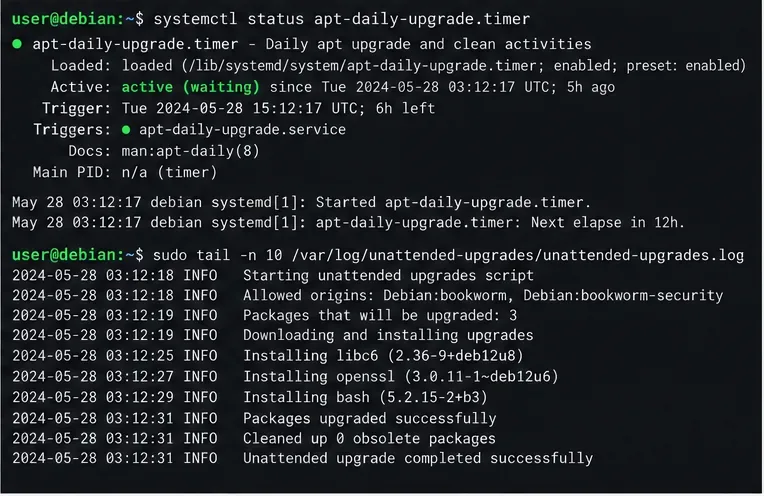
Utilize o status do temporizador e o registro de atualizações não assistidas para confirmar a atividade agendada; as entradas mostradas são ilustrativas.
Procure por uma execução concluída, as origens permitidas e se os pacotes foram instalados ou se não havia nenhum pendente. Investigue falhas repetidas de download, pacotes retidos ou erros do dpkg. O manual lista esses caminhos de log e explica que o serviço systemd executa o backend de atualização automática.
O que esta configuração pode e não pode confirmar
Uma configuração funcional significa que os temporizadores estão ativos, as configurações periódicas do APT estão habilitadas e os logs mostram execuções autônomas bem-sucedidas. Isso não comprova que todos os pacotes em todos os repositórios foram atualizados, que uma correção dependente de reinicialização já está ativa ou que um serviço permaneceu íntegro após uma alteração de pacote. O processo de atualização de versão do Debian continua sendo uma operação planejada separadamente; o recurso de atualizações autônomas (unattended-upgrades) destina-se a atualizações de pacotes dentro de fontes configuradas. Para servidores críticos, adicione monitoramento para execuções com falha, mantenha backups, teste as alterações em um ambiente representativo e defina uma janela de reinicialização revisada por humanos.