Início
» Wiki
»
Por que limpar um disco rígido nem sempre remove malware?
Por que limpar um disco rígido nem sempre remove malware?
Apagar o dispositivo é considerado a opção número 1 quando se trata de lidar com malware . Você apaga todos os dados do disco infectado com a teoria de que o malware não sobreviverá ao processo. Mas será que é realmente assim?
Por que limpar um disco rígido nem sempre remove malware?
Malware persistente é um dos piores que existem. A maioria dos malwares é removida com sucesso por uma restauração do sistema ou, pior, pela limpeza completa do disco. Mas, de qualquer forma, alguns tipos de malware permanecem ativos mesmo depois que você pensa ter apagado tudo do disco.
Na verdade, esse é um problema de duas partes.
Primeiro, restaurar um ponto de restauração do sistema costuma ser recomendado como uma boa maneira de remover malware. Isso faz sentido; você está restaurando seu computador a uma configuração conhecida e, com sorte, evitando perdas significativas de dados no processo.
No entanto, pontos de restauração do sistema não são uma panaceia. Você precisa torcer para ter criado um ponto de restauração do sistema antes de descobrir o malware. Além disso, alguns tipos de malware podem se esconder em arquivos e pastas que permanecem inalterados após uma restauração do sistema, enquanto outros tipos de malware existem completamente fora das estruturas de arquivos tradicionais. Alguns malwares podem até mesmo excluir seus pontos de restauração do sistema, dificultando a restauração de uma configuração adequada.
Isso nos leva ao nosso segundo ponto: rootkits e bootkits. Esses tipos de malware verdadeiramente perigosos se escondem fora do seu disco rígido e infectam o firmware, BIOS/UEFI, registro mestre de inicialização (MBR) ou tabela de partição GUID (GPT). Como esses componentes não existem no seu disco rígido, eles podem escapar de um ponto de restauração do sistema ou apagar todo o seu disco e reinfectar o computador justamente quando você pensava estar seguro.
Rootkits e bootkits são diferentes? Como verificar se há malware persistente
Como você já deve saber, malware persistente, como rootkits, bootkits ou outros tipos, é particularmente perigoso. No entanto, há uma diferença entre rootkits e bootkits, e a maneira de removê-los também é diferente.
Rootkits
Kits de inicialização
Localização da infecção
Tem como alvo o kernel do sistema operacional, aplicativos ou componentes do espaço do usuário. Incorpora-se em arquivos ou processos do sistema.
Tem como alvo específico o processo de inicialização, infectando áreas como MBR, GPT ou firmware BIOS/UEFI.
Fase de controle
Obtenha controle após a inicialização do sistema operacional, geralmente em conexão com processos ou drivers do sistema.
Execute código malicioso durante a sequência de inicialização, permitindo o controle antes do carregamento do sistema operacional.
Mecanismo de manutenção
Utiliza técnicas avançadas para manter um estado oculto no sistema operacional, que ocasionalmente pode ser removido com ferramentas de remoção de rootkit
Mais difíceis de remover, pois podem sobreviver a reinicializações e reinstalações do sistema operacional, especialmente se estiverem incorporados no BIOS/UEFI.
Complexidade e detectabilidade
Muitas vezes, podem ser detectados por ferramentas de segurança que verificam a memória e os sistemas de arquivos, embora tenham a capacidade de escapar dessas ferramentas.
Mais difícil de detectar porque opera fora do controle das ferramentas antivírus baseadas no sistema operacional, a remoção pode exigir uma verificação no nível de inicialização.
Detectar malware persistente é difícil, não importa como você o veja, mas existem algumas opções.
Primeiro, considere o desempenho do seu computador. Se você notar problemas incomuns de inicialização ou uma queda significativa no desempenho, seu computador pode estar infectado com malware. Pode não ser um malware persistente, mas se você executar verificações regulares de malware e limpar o sistema, mas o malware continuar retornando, pode ser um sinal de um problema mais sério.
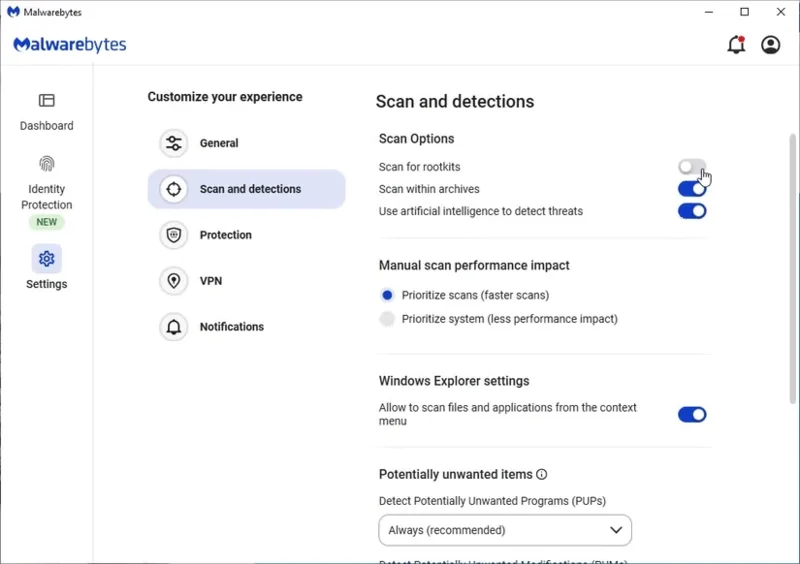
Opções de verificação de rootkit no Malwarebytes
Se sim, você tem algumas opções:
Detecção de rootkit : scanners de rootkit dedicados, como o Malwarebytes Rootkit Scanner ou o Kaspersky TDSSKiller, são projetados para verificar processos, arquivos e ganchos ocultos usados por rootkits.
Detecção de bootkit : Existem também scanners de bootkit dedicados que procuram ameaças fora do Windows. Esses scanners incluem o Bitdefender Rescue Environment e o Kaspersky Rescue Disk.
Verificação de firmware BIOS/UEFI : a ESET tem um verificador de firmware UEFI integrado que pode detectar malware no nível do firmware.
Você também deve considerar consultar o fabricante da sua placa-mãe para obter atualizações de firmware, pois eles podem ter corrigido vulnerabilidades do bootkit.
Malware persistente é uma experiência terrível. A melhor proteção é evitar a infecção, o que significa evitar baixar conteúdo não confiável, pirateado e similares, e certificar-se de ter um antivírus ou pacote antimalware adequado instalado.