Início
» Como fazer
»
Registre o SLES 15 com o SUSE Manager em uma rede offline.
Registre o SLES 15 com o SUSE Manager em uma rede offline.
Você pode registrar um cliente SLES 15 sem conceder acesso direto à internet, desde que ele ainda consiga acessar o servidor SUSE Manager ou o proxy na rede privada. Prepare os repositórios de software e bootstrap correspondentes no Manager, crie uma chave de ativação e execute o script de bootstrap na máquina SLES. Um cliente sem acesso à rede para o Manager não poderá concluir o registro ou o check-in do Salt; copiar um script apenas por USB não é suficiente.
Exemplo hipotético: um administrador está integrando uma nova VM SLES 15 SP7 x86_64 em uma rede da fábrica sem rota para a internet. O SUSE Multi-Linux Manager 5.1, nome atual do SUSE Manager neste guia, também está desconectado da internet. Seus canais de software foram replicados no ambiente por meio de mídia removível. A VM consegue acessar o Manager interno via HTTPS e portas Salt. Este cenário é ilustrativo e não representa um relato de uma implementação ou teste real.
Na página Produtos, o administrador seleciona o produto SLES que corresponde à versão e à arquitetura do cliente.
1. Confirme se o ambiente desconectado está pronto.
"Offline" pode significar que o cliente e o Gerenciador não têm acesso direto à internet, ou pode significar que o cliente não consegue alcançar nenhum servidor. A primeira situação permite o registro; a segunda, não. O cliente precisa de uma rota interna para o Gerenciador ou de um Proxy do Gerenciador SUSE Multi-Linux, e o Gerenciador precisa de pacotes e metadados disponíveis localmente para o cliente.
Se o Manager estiver desconectado do SUSE Customer Center, a configuração documentada pela SUSE utiliza RMT ou SMT e armazenamento removível para espelhar os repositórios. Para o SLES 15, sincronize o produto e os canais necessários das ferramentas de cliente do Manager para a arquitetura do cliente. Em seguida, certifique-se de que o repositório de inicialização correspondente esteja presente no Manager. Na interface web, a seleção de produtos está em Admin > Setup Wizard > Products. A sincronização do produto deve ser concluída antes da inicialização; se o repositório de inicialização estiver ausente, a documentação do Manager fornece mgr-create-bootstrap-repouma opção de criação manual.
Para a máquina virtual hipotética, verifique o pacote de serviços e a arquitetura do SLES antes de selecionar os canais. Uma máquina SLES 15 SP7 x86_64 precisa do produto correspondente, e não de um canal com nome semelhante para outro pacote de serviços ou arquitetura. A lista de produtos e nomes de canais suportados pode variar entre as versões do SUSE Multi-Linux Manager; portanto, use o guia da versão do Manager que está instalada no sistema.
2. Crie uma chave de ativação para o cliente.
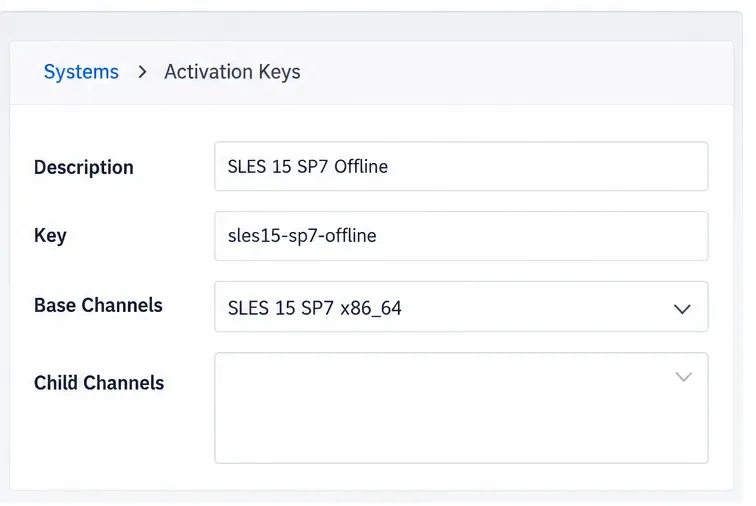
Uma chave de ativação aplica a atribuição de canal e outras configurações de registro quando o script de inicialização é executado. Na interface web do Gerenciador, abra Systems > Activation Keyse crie uma chave, como por exemplo, `<key> sles15-sp7-offline`. Selecione o canal base SLES 15 SP7 x86_64 e os canais filhos necessários para sua assinatura e configuração de ferramentas de cliente. Evite o canal pai padrão quando puder atribuir um canal SLES específico.
Utilize uma chave de ativação com um canal base e canais filhos que correspondam ao pacote de serviços e à arquitetura do SLES do cliente.
Antes de prosseguir, confirme se a chave pertence à organização correta e se os canais necessários estão disponíveis localmente. As chaves também podem ser aplicadas a grupos, configurações, pacotes ou um método de contato; revise quaisquer configurações adicionais para que o registro não acione um download inesperado de pacote ou uma alteração de configuração.
3. Gere e transfira um script de inicialização.
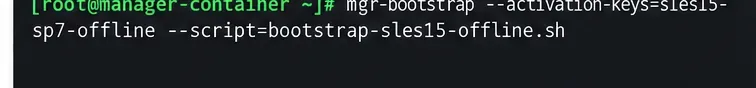
No host do contêiner do SUSE Multi-Linux Manager, acesse o contêiner do servidor e crie um script vinculado à chave de ativação:
mgrctl term
mgr-bootstrap --activation-keys=sles15-sp7-offline --script=bootstrap-sles15-offline.sh
O script de inicialização está armazenado no /srv/www/htdocs/pub/bootstrap/diretório do Gerenciador. Mantenha o SSL habilitado no script. Na rede de exemplo, a VM do SLES pode obter o script via HTTPS interno. Se precisar transferir o script para o segmento isolado em uma mídia removível aprovada, copie-o desse diretório usando o processo de transferência controlado da sua organização. Compare o checksum SHA-256 calculado em ambas as extremidades antes de executar o script e proteja-o como dados de configuração, pois ele contém a chave de ativação.
Execute o gerador a partir do contêiner do Gerenciador após escolher a chave de ativação e um nome de arquivo de script distinto.
Não transfira apenas o script de inicialização e assuma que o cliente será autossuficiente. O script instala as dependências de registro do repositório de inicialização do Gerenciador. Esses RPMs e os canais de software já devem estar sincronizados no Gerenciador desconectado.
4. Verifique a conexão privada e execute o registro.
Na máquina SLES, confirme se o relógio está próximo do relógio do Gerenciador e se o DNS interno resolve o nome do Gerenciador:
timedatectl
getent hosts manager.example.net
Substitua manager.example.netpelo FQDN do Manager ou Proxy incorporado no seu script. Os requisitos do cliente SUSE Multi-Linux Manager 5.1 incluem acesso de saída do cliente para o Manager ou Proxy na porta HTTPS 443 e nas portas TCP 4505 e 4506 para o Salt. A porta 80 também pode ser usada por uma implementação. A porta SSH 22 é relevante ao usar um método de contato SSH push. Use o guia de requisitos de rede atual para sua implementação e projeto de firewall; não exponha essas portas à internet pública.
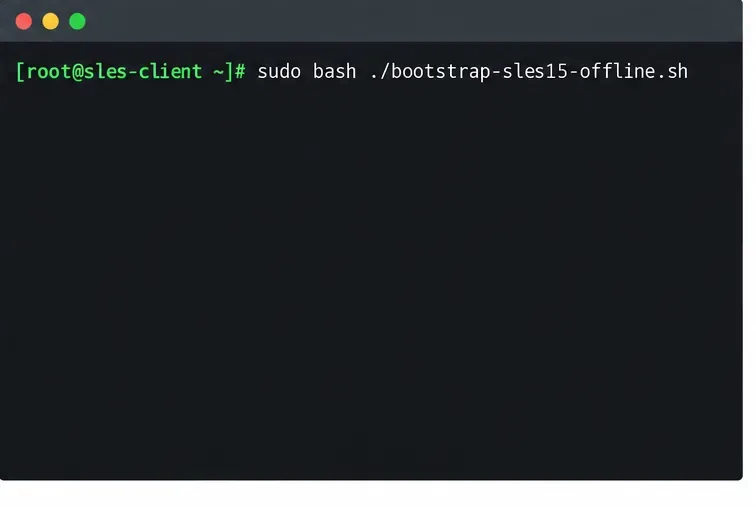
Com o script instalado no cliente e os repositórios internos acessíveis, execute-o como root usando o Bash:
bash ./bootstrap-sles15-offline.sh
Execute o script de inicialização transferido ou baixado internamente a partir do cliente SLES após confirmar que ele consegue alcançar o Gerenciador interno.
O registro pode demorar enquanto o cliente instala seu componente Salt e baixa a configuração do repositório. Não interrompa o processo apenas porque ele está inativo. Se falhar, guarde a saída exata e verifique os logs de inicialização do cliente e do Salt, o repositório de inicialização do Gerenciador, o DNS, a confiança do certificado e o caminho do firewall antes de tentar novamente.
5. Aceite a chave e confirme o primeiro check-in.
Na interface web do Gerenciador, verifique Systems > Overviewse o novo cliente está presente. Caso não esteja, abra-o Salt > Keyse procure pela chave pendente do cliente. Confirme se o ID do minion e a identidade da máquina correspondem à VM do SLES antes de aceitá-la. Um registro bem-sucedido deve deixar o sistema listado, sua chave Salt aceita e um check-in recente visível.
Se a VM não tiver rota para o Gerenciador, interrompa o processo após preparar o script e os pacotes: o registro não pode ser concluído até que um caminho de rede controlado seja fornecido. Se ela foi registrada anteriormente diretamente com o SCC, SMT ou RMT, siga as instruções de migração de cliente da SUSE para limpar o registro e os repositórios antigos antes de trocar o gerenciamento; não deixe configurações de repositório conflitantes.