Início
» Como fazer
»
Restaurar o acesso ao Cockpit no servidor SUSE Linux Enterprise.
Restaurar o acesso ao Cockpit no servidor SUSE Linux Enterprise.
No SUSE Linux Enterprise Server 16.0, o guia de configuração atual do Cockpit, publicado em 8 de outubro de 2026, confirma o cockpitpadrão, a cockpit.socketunidade systemd e a porta HTTPS padrão 9090. Para corrigir um console que não conecta, verifique primeiro o DNS e a acessibilidade, depois o socket, o firewall, o certificado e a conta. Esses comandos de instalação são específicos para o SLES 16; em uma versão anterior do SLES, confirme as instruções do pacote e do firewall para essa versão antes de instalar ou alterar as regras.
Use este exemplo explicitamente hipotético ao longo do texto: Maya, uma administradora de sistemas, abre o https://cockpit-srv.example.net:9090navegador em sua estação de trabalho e a conexão expira. O host de exemplo e qualquer endereço ou status exibido são ilustrativos e não representam um teste real do servidor.
1. Separe uma falha de nome ou de rede de uma falha do Cockpit.
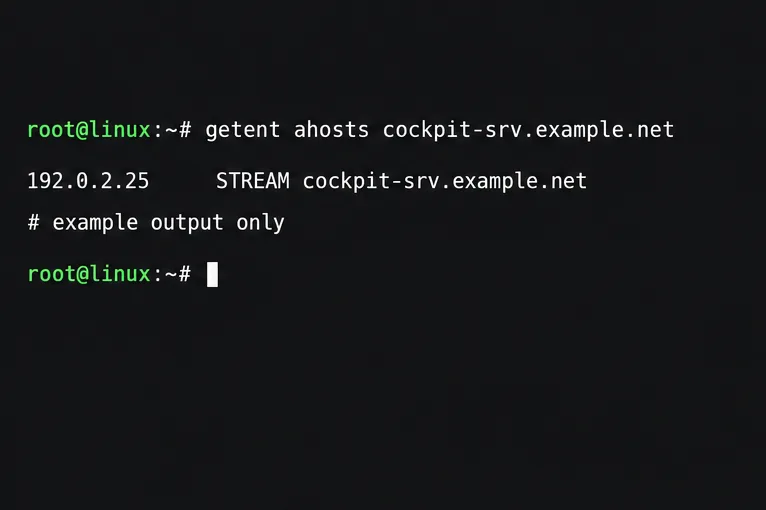
Comece pela estação de trabalho da Maya. Confirme se o nome é resolvido e, em seguida, teste o endpoint HTTPS com um tempo limite curto:
O resultado de DNS de exemplo usa um endereço de documentação reservado; verifique o nome do host e o endereço reais em seu próprio ambiente.
Se a pesquisa de nome falhar ou retornar um endereço antigo, corrija o registro DNS ou o resolvedor do cliente antes de acessar o Cockpit. Se o curl reportar "conexão recusada", o host respondeu, mas nada aceitou a conexão nessa porta, ou um firewall a rejeitou ativamente. Um tempo limite geralmente indica perda de tráfego, um problema de roteamento ou um firewall upstream. Se o curl alcançar o TLS e reportar um aviso de certificado, o tráfego de rede chegou ao Cockpit; investigue o certificado em vez de abrir mais portas.
Confirme se Maya está usando o nome de host e a rede de gerenciamento corretos. A porta TCP 9090 é a padrão, mas pode ser personalizada. Se o acesso direto for restrito, use um servidor primário do Cockpit aprovado para acessar o host secundário via SSH, em vez de expor a porta amplamente.
2. Verifique o pacote e o socket no servidor.
Use SSH ou um console local para verificar o pacote Cockpit instalado, o socket do systemd e se algo está escutando na porta 9090:
sudo zypper se -i cockpit
sudo systemctl status cockpit.socket
sudo ss -ltnp 'sport = :9090'
cockpit.socketEspera-se que o serviço Cockpit permaneça em modo de escuta ativa mesmo quando estiver ocioso entre as sessões do navegador.
O Cockpit utiliza a ativação de sockets do systemd: cockpit.socketaceita a conexão do navegador e inicia o serviço web quando necessário. Portanto, um socket ocioso cockpit.servicenão indica, por si só, uma falha. Se o Cockpit estiver instalado, mas o socket estiver inativo, inicie-o e habilite-o.
sudo systemctl enable --now cockpit.socket
Se o pacote estiver ausente no SLES 16, a SUSE documenta a instalação com sudo zypper in -t pattern cockpit. Não assuma que esse padrão esteja disponível nos repositórios configurados para o SLES 15 ou outra versão. Analise as mensagens de socket e serviço com:
Se o socket estiver escutando localmente, mas o Maya ainda apresentar timeout, verifique o firewall e a rota. Se não estiver escutando, corrija o pacote ou o erro de socket no journal.
3. Permita o acesso através da zona de firewall correta.
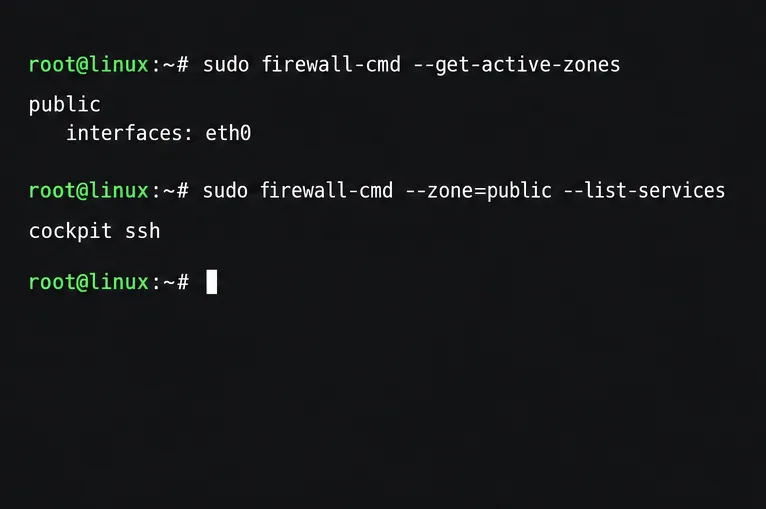
No SLES 16 com o firewalld ativado, primeiro identifique a zona ativa e inspecione os serviços permitidos:
Verifique a zona ativa real e seus serviços antes de alterar o firewall do host; a zona pública exibida é apenas um exemplo.
Substitua ZONEpela zona associada à interface de gerenciamento. Se o Cockpit estiver ausente e essa zona for destinada ao acesso administrativo confiável, adicione o serviço Cockpit e recarregue as regras:
A regra afeta todas as fontes permitidas por essa zona, portanto, mantenha a zona de gerenciamento limitada à rede do administrador. Verifique também os grupos de segurança na nuvem, as ACLs de rede, a política de VPN e os firewalls upstream para a porta TCP 9090.
O guia Cockpit do SLES 16 da SUSE também documenta a atualização cockpit-selinux-policiese reinicialização cockpit.socketcomo parte da configuração do firewall. Se você estiver usando o SLES 16 e o pacote/socket ou a política SELinux parecer inconsistente após seguir os passos do firewall, use os comandos do guia correspondente da SUSE:
sudo zypper in -f cockpit-selinux-policies
sudo systemctl restart cockpit.socket
Não aplique esta etapa de empacotamento a outra versão do SLES sem verificar as orientações do pacote correspondente. Se o acesso direto à porta for intencionalmente restrito, use um host primário do Cockpit aprovado e conecte-se ao destino como um servidor secundário via SSH, em vez de ampliar o firewall do destino.
4. Resolver avisos de TLS e negações de login
Abra o Cockpit via HTTPS: https://cockpit-srv.example.net:9090No SLES 16, o Cockpit gera um certificado autoassinado caso nenhum esteja instalado. Um aviso do navegador sobre um emissor desconhecido ou uma incompatibilidade de nome é evidência de um problema de confiança ou identidade TLS, e não prova de que a conexão TCP falhou. Não desative as verificações de certificado do navegador como solução permanente.
O comando mostrado verifica qual certificado o Cockpit usará; esta ilustração não representa um resultado de verificação.
Inspecione o certificado selecionado pelo Cockpit com o comando documentado pela SUSE:
O SLES 16 carrega certificados de /etc/cockpit/ws-certs.d; uma chave privada correspondente usa o mesmo nome de arquivo base com um .keysufixo. Para servidores gerenciados, instale um certificado cujo nome alternativo do sujeito corresponda ao nome do host inserido por Maya, inclua sua cadeia intermediária e torne a CA emissora confiável para a estação de trabalho. Se o curl alcançar o serviço, mas reportar um certificado autoassinado, corrija a confiança ou implante um certificado adequado em vez de alterar o firewall.
O Cockpit utiliza as credenciais normais da conta do servidor; não requer uma senha separada para o Cockpit. Em novas instalações do SLES, rooto login baseado em senha está desativado por padrão. Se o Maya acessar a página de login, mas não conseguir entrar como root, utilize uma conta comum autorizada em vez de habilitar o login com senha de root apenas para solucionar problemas do Cockpit. As ações administrativas poderão então utilizar o caminho de privilégios permitidos para a conta.
Verifique o caminho completo
Recarregue o URL HTTPS na estação de trabalho de Maya. Verifique se o DNS retorna o servidor pretendido, se a porta TCP 9090 está acessível, se o certificado corresponde e é confiável e se uma conta autorizada consegue fazer login. Se a escuta local funcionar, mas a solicitação remota expirar, forneça à equipe de rede os dois endereços, a porta e o tempo de teste.
A referência mais recente da SUSE para detalhes de instalação, firewall, certificado e autenticação é o guia de administração do Cockpit do SLES 16.0 , publicado em 8 de outubro de 2026. Para informações gerais sobre o comportamento de HTTPS e certificados em todas as versões do Cockpit, consulte o guia de SSL/TLS do Cockpit . A disponibilidade exata do pacote e a integração com o firewall variam de acordo com a versão.