Início
» Dicas para PC
»
Configurar certificados S/MIME no Thunderbird para e-mail seguro
Configurar certificados S/MIME no Thunderbird para e-mail seguro
Para configurar o S/MIME no Mozilla Thunderbird, instale um certificado de e-mail pessoal com sua chave privada e, em seguida, selecione esse certificado para assinatura digital e criptografia em Configurações da conta → Criptografia de ponta a ponta . Se você ainda não possui um certificado, o Thunderbird 128 e versões posteriores podem gerar uma solicitação de assinatura de certificado (CSR) que você envia a uma autoridade certificadora.
O procedimento abaixo abrange ambas as situações e termina com uma mensagem de teste assinada e criptografada. Os nomes dos menus seguem a documentação do Thunderbird para desktop da Mozilla; a localização exata pode variar ligeiramente de acordo com a versão e o sistema operacional.
Antes de começar: identifique o certificado que você precisa.
S/MIME (Secure/Multipurpose Internet Mail Extensions) é um padrão para assinatura e criptografia de e-mails. Uma assinatura digital ajuda o destinatário a verificar o remetente e se a mensagem foi alterada. A criptografia protege o corpo da mensagem, de modo que somente os detentores das chaves privadas apropriadas possam lê-la. Essas são ações distintas: a assinatura não oculta automaticamente o conteúdo da mensagem.
Uma autoridade certificadora (CA) verifica uma identidade ou endereço de e-mail e emite um certificado que associa essa identidade a uma chave pública . A chave privada correspondente deve permanecer sob seu controle. Você precisa do certificado associado ao endereço de e-mail ou identidade exatos que você está configurando no Thunderbird.
Já possui um arquivo .p12 ou .pfx? Esses arquivos PKCS#12 geralmente contêm seu certificado e chave privada. Mantenha a senha de importação disponível, ignore as etapas de CSR e use o caminho do certificado existente na Etapa 5.
Você possui apenas um certificado .cer, .crt ou PEM? O certificado sozinho não substitui a chave privada correspondente. Use-o com uma chave já armazenada pelo Thunderbird ou pergunte ao emissor como a chave foi gerada.
Precisa de um novo certificado? Use o método de Solicitação de Assinatura de Certificado (CSR) abaixo no Thunderbird 128 ou posterior. Consulte a equipe de TI da sua organização para saber qual Autoridade Certificadora (CA) e política de certificados usar, se aplicável.
Criar uma solicitação de certificado no Thunderbird
Passo 1: Abra as configurações de criptografia da conta correta.
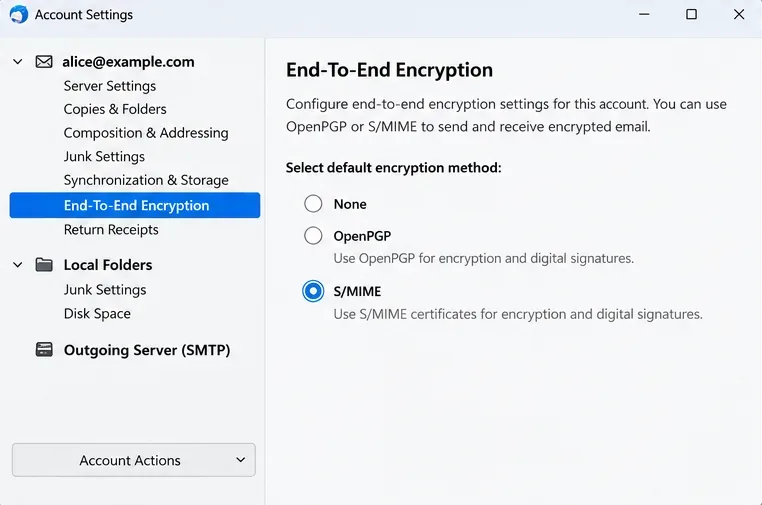
Abra o Thunderbird, selecione o menu de aplicativos ≡ → Configurações da conta e escolha o endereço de e-mail que deseja proteger. Clique em Criptografia de ponta a ponta na barra de navegação à esquerda da conta. Para um alias ou outra identidade, certifique-se de configurar a identidade desejada e não um endereço de remetente diferente.
A página de Criptografia de Ponta a Ponta da conta selecionada é o ponto de partida para a configuração do S/MIME.
Etapa 2: Gerar uma CSR S/MIME
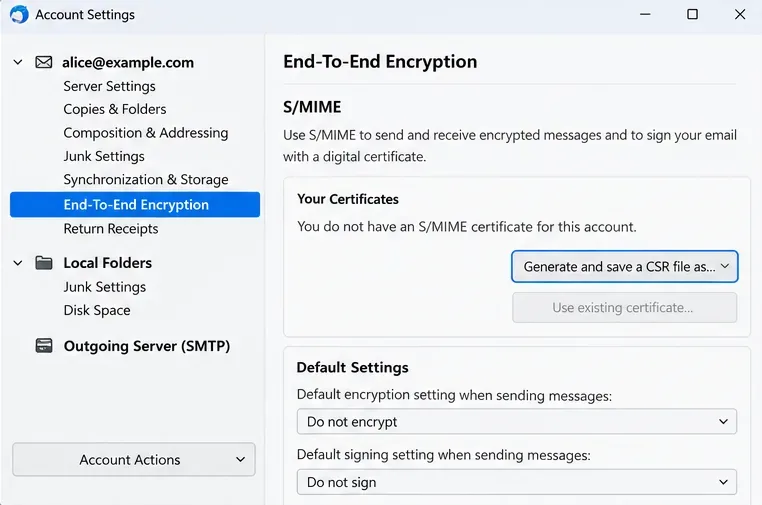
Navegue até S/MIME e escolha Gerar e salvar um arquivo CSR como… . Uma solicitação de assinatura de certificado (CSR) é um arquivo que contém sua chave pública e informações para uma Autoridade Certificadora (CA) usar ao emitir seu certificado. O Thunderbird cria o par de chaves localmente e armazena a chave privada em seu repositório de certificados.
A Mozilla documenta o recurso CSR integrado para o Thunderbird 128 e versões mais recentes ; páginas de ajuda mais antigas que afirmam que uma ferramenta externa de geração de chaves é sempre necessária não se aplicam a esse fluxo de trabalho mais recente. Siga as configurações criptográficas padrão exibidas na tela, a menos que sua Autoridade Certificadora (CA) ou administrador especifique uma alternativa compatível.
Utilize a seção S/MIME para gerar uma CSR ao solicitar um novo certificado pessoal.
Passo 3: Salve a solicitação sem perder a chave.
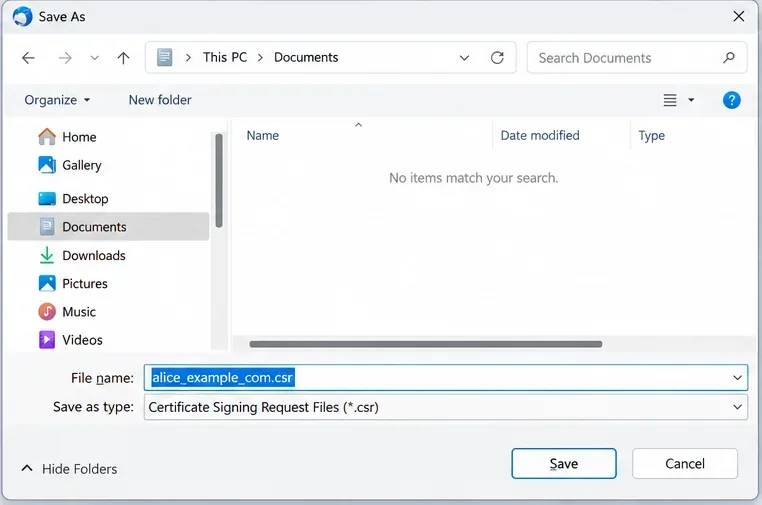
Escolha um nome de arquivo e um local claros para o CSR, como alice_example_com.csr , e mantenha o perfil do Thunderbird intacto enquanto o certificado está sendo emitido. O CSR salvo não é o backup da sua chave privada. Não crie um segundo par de chaves desnecessariamente se você ainda estiver aguardando o certificado vinculado à primeira solicitação.
Salve o arquivo de solicitação de assinatura de certificado para que ele possa ser enviado à autoridade certificadora.
Etapa 4: Obtenha o certificado emitido por uma Autoridade Certificadora (AC).
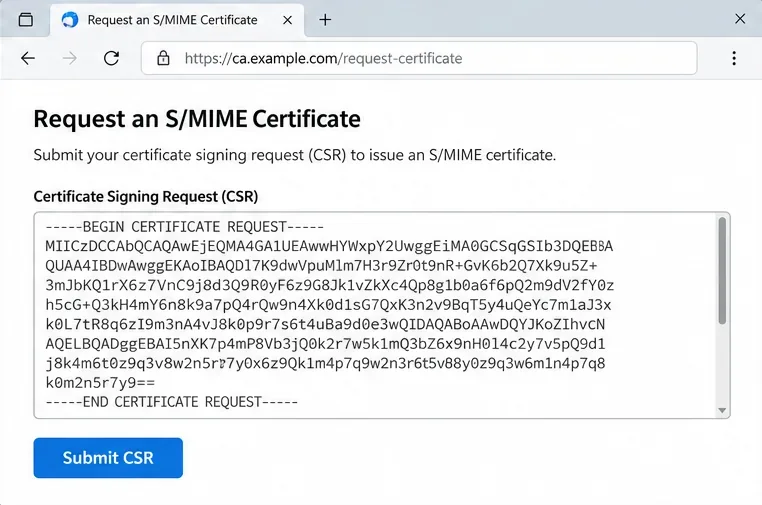
Siga as instruções da Autoridade Certificadora (AC) para comprovar o controle do seu endereço de e-mail e enviar a Solicitação de Assinatura de Certificado ( CSR). Se for solicitado um texto, abra a CSR e copie todo o conteúdo, incluindo as linhas BEGIN CERTIFICATE REQUEST e END CERTIFICATE REQUEST . Baixe o certificado emitido e quaisquer certificados intermediários da AC fornecidos pela emissora.
Verifique se a Autoridade Certificadora (AC) aceitou um Pedido de Assinatura de Certificado (CSR) em vez de criar inesperadamente uma chave privada separada para você. Como a Mozilla observa, receber um arquivo .p12 ou .pfx após o envio de um CSR pode significar que a autoridade emissora gerou outro par de chaves. Esclareça isso com a autoridade emissora antes de importá-lo. O site da AC mostrado abaixo usa um endereço de exemplo; o formato real varia de acordo com o provedor.
Um formulário de submissão à autoridade certificadora aceita o texto completo do CSR, incluindo seus marcadores de início e fim.
Importe seu certificado e proteja a chave privada.
Etapa 5: Importe o certificado emitido ou um arquivo .p12/.pfx existente.
Voltar para Configurações da conta → Criptografia de ponta a ponta → Gerenciar certificados S/MIME (o nome do gerenciador de certificados pode estar abreviado em algumas versões).
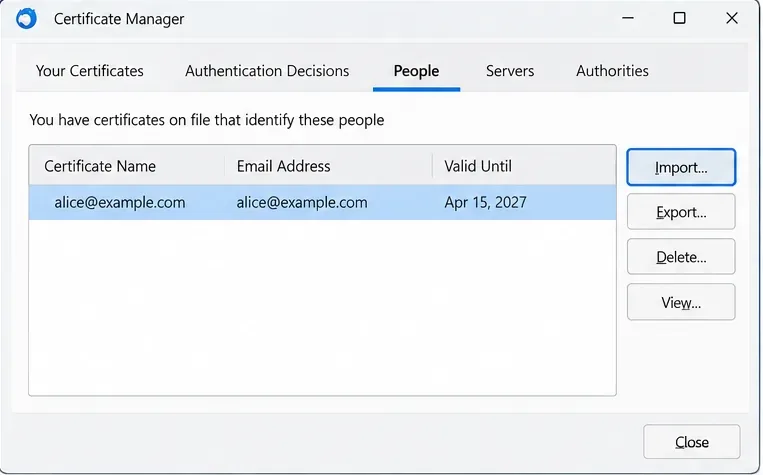
Se você criou o CSR no Thunderbird: abra a aba Pessoas , selecione Importar e escolha o certificado recebido da Autoridade Certificadora (CA). Como o Thunderbird já possui a chave privada correspondente, ele deve associar o certificado emitido à sua identidade. Se a autoridade certificadora forneceu certificados intermediários, importe-os em Autoridades . A Mozilla recomenda especificamente deixar as caixas de seleção de confiança explícita desmarcadas ao importar certificados intermediários; importar a cadeia não é motivo para conceder uma nova âncora de confiança.
Se você já possui um arquivo .p12 ou .pfx: utilize a aba Seus Certificados e a opção Importar , selecione o arquivo e forneça a senha de exportação quando solicitado. Um certificado sem a chave privada correspondente não poderá assinar ou descriptografar mensagens.
A aba Pessoas contém o controle de importação usado para um certificado emitido pelo CSR do Thunderbird.
Passo 6: Faça um backup protegido antes de enviar um e-mail criptografado.
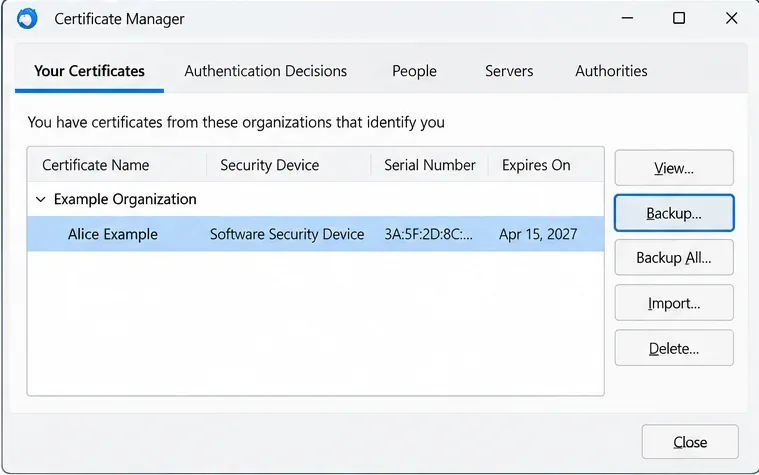
Abra a seção "Seus Certificados" e confirme se o novo certificado pessoal aparece. Selecione-o, clique em "Backup" e escolha um local de armazenamento seguro e separado. Proteja o backup exportado com uma senha forte e exclusiva, armazenada em um gerenciador de senhas. Não envie para si mesmo um arquivo de chave privada desprotegido por e-mail.
Isso é importante além de uma simples reinstalação: se você perder a chave privada, as mensagens criptografadas recebidas anteriormente podem ficar ilegíveis, mesmo que os arquivos ainda existam. Se você lê e-mails criptografados em mais de um computador, importe uma cópia transferida com segurança do mesmo certificado pessoal e da chave privada em cada dispositivo, em vez de criar identidades não relacionadas.
Faça backup do certificado pessoal e da sua chave privada da pasta Seus Certificados para um local de armazenamento seguro.
Selecione S/MIME para assinatura e criptografia.
Etapa 7: Atribua o certificado à conta
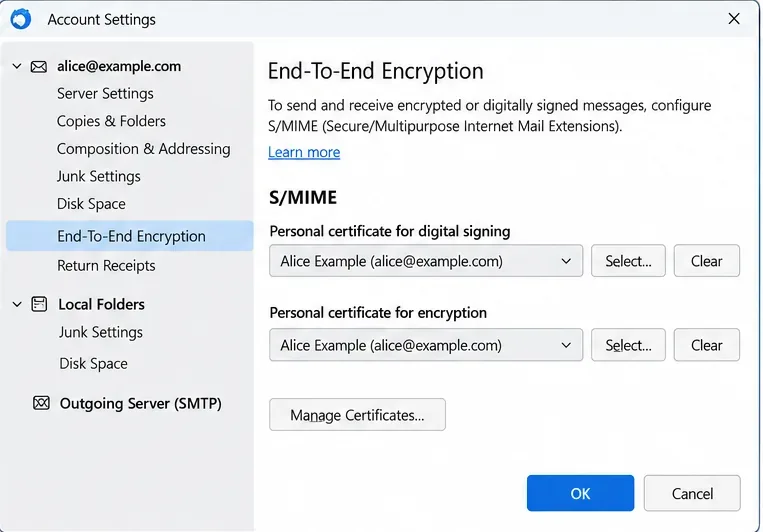
De volta à Criptografia de Ponta a Ponta , localize as opções S/MIME rotuladas como Certificado pessoal para assinatura digital e Certificado pessoal para criptografia . Clique em Selecionar… para cada uma e escolha o novo certificado. O Thunderbird pode oferecer o uso do mesmo certificado para ambas as funções; aceite essa opção se o certificado for compatível com ambas e a política da sua organização permitir.
Para testes iniciais, ative a assinatura digital para uma mensagem primeiro e habilite a criptografia deliberadamente, em vez de torná-la obrigatória para todas as mensagens enviadas. A criptografia para outra pessoa requer um certificado S/MIME válido e confiável para cada destinatário. Se o OpenPGP e o S/MIME estiverem configurados, verifique a tecnologia de segurança selecionada no editor de mensagens antes de enviar.
Escolha o certificado pessoal apropriado para assinatura digital e criptografia nas configurações da conta.
Envie uma mensagem de teste e resolva os bloqueios comuns.
Etapa 8: Confirme se a assinatura e a criptografia estão funcionando.
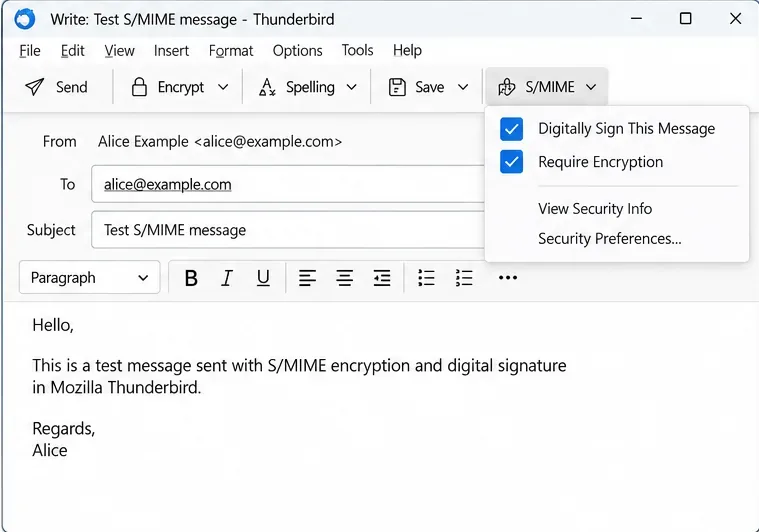
Redija um novo e-mail da identidade configurada para o seu próprio endereço. Habilite a assinatura digital usando os controles de segurança ou S/MIME da janela de composição. Envie o e-mail, abra a cópia recebida e verifique se o Thunderbird reporta uma assinatura válida.
Redija uma segunda mensagem para si mesmo, ative a criptografia e a assinatura e envie-a. Abra a mensagem recebida e verifique se o Thunderbird reporta a descriptografia e uma assinatura válida. A Mozilla recomenda este teste com o destinatário após a configuração da conta.
Peça a um contato com um certificado S/MIME habilitado que lhe envie uma mensagem assinada. Assim que o Thunderbird tiver o certificado válido e a identidade for validada, teste uma breve resposta criptografada antes de enviar material sensível.
Uma mensagem endereçada à mesma conta pode testar tanto a assinatura S/MIME quanto a criptografia antes de contatar outras pessoas.
Se um teste falhar, use o sintoma para escolher a próxima verificação em vez de importar certificados repetidamente:
O que você vê
Verifique primeiro
Certificado não oferecido em Select…
Verifique o endereço do remetente, a data de expiração do certificado, o uso da chave, a correspondência da chave privada e a cadeia de CA necessária.
A importação de arquivos .p12 ou .pfx falha.
Confirme o arquivo e a senha de exportação; se necessário, solicite ao emissor uma nova exportação completa em PKCS#12.
A assinatura funciona; a criptografia para um contato falha.
Obtenha e valide o certificado S/MIME desse contato. Seu próprio certificado, por si só, não é suficiente.
Uma mensagem não pode ser descriptografada em outro dispositivo.
Confirme se a mesma chave privada pessoal está instalada; não resolva isso criando um novo certificado.
Lembre-se de que os cabeçalhos de e-mail e as informações de roteamento não são totalmente protegidos pela criptografia de ponta a ponta. Uma assinatura digital é uma verificação de identidade útil, mas você ainda deve verificar um certificado ou remetente desconhecido por meio de um canal confiável antes de enviar dados confidenciais.
Verificação final
A configuração estará completa quando o Thunderbird listar seu certificado pessoal em " Seus Certificados" , oferecê-lo para ambas as funções S/MIME e verificar e descriptografar corretamente um e-mail de teste assinado e criptografado enviado para você mesmo. Mantenha o backup da chave privada protegido por senha e renove o certificado antes que ele expire.