Início
» Como fazer
»
Sincronize usuários do Active Directory com o ONLYOFFICE DocSpace via LDAP
Sincronize usuários do Active Directory com o ONLYOFFICE DocSpace via LDAP
Para sincronizar contas LDAP ou Microsoft Active Directory com o ONLYOFFICE DocSpace, habilite a autenticação LDAP em Configurações > Integração > Configurações LDAP, insira os parâmetros de conexão e pesquisa do diretório e, em seguida, salve e confirme a importação. Depois disso, habilite a sincronização automática para que as alterações no diretório continuem a ser refletidas no DocSpace sem a necessidade de repetir a configuração inicial.
Este procedimento aplica-se à integração LDAP do DocSpace, não a um servidor de edição de documentos ONLYOFFICE Docs independente. Para o ONLYOFFICE Workspace, as configurações equivalentes encontram-se em Painel de Controle > Configurações do Portal > LDAP. De acordo com a documentação atual do ONLYOFFICE, consultada em outubro de 2026, o LDAP é um recurso pago da versão Business do DocSpace SaaS; verifique separadamente as funcionalidades da sua edição auto-hospedada. Consulte a referência oficial do LDAP do DocSpace e as instruções para o servidor Workspace .
Planeje primeiro uma pequena importação de diretório.
Cenário ilustrativo: A Acme Corp possui um domínio do Active Directory chamado <nome do domínio> acme.local. Seu administrador de TI deseja uma conta do DocSpace para cada funcionário na unidade organizacional (UO) Funcionários, com a opção de importar grupos de segurança de uma UO Grupos separada. Os nomes, caminhos e exemplos de contas abaixo são valores de configuração hipotéticos e não resultados de um ambiente de produção.
Antes de mexer no DocSpace, confirme se o servidor consegue acessar um controlador de domínio, determine quais contas precisam ser incluídas e configure uma conta de diretório com acesso de leitura. Use uma identidade de serviço dedicada somente leitura em vez de uma conta de administrador de domínio. Registre os nomes distintos (DNs) exatos do LDAP, que identificam os locais do diretório, e os atributos de login e e-mail já usados no Active Directory.
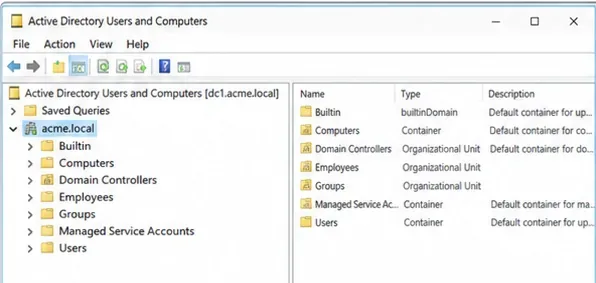
A árvore de exemplo do Active Directory ajuda a identificar as bases de pesquisa de funcionários e grupos antes da importação de contas.
A base de pesquisa de exemplo da Acme é OU=Employees,DC=acme,DC=local. Começar por esta Unidade Organizacional (UO) reduz a probabilidade de importar contas de serviço ou usuários não relacionados. Para um portal existente com usuários ou documentos, crie um backup adequado e verifique os procedimentos de recuperação antes de alterar os filtros LDAP: o ONLYOFFICE alerta que alterações nas configurações de pesquisa de servidor, usuário ou grupo podem afetar contas importadas anteriormente e seus dados. Consulte a documentação de backup e restauração .
Conecte o DocSpace ao diretório.
1. Abra as Configurações LDAP e habilite a autenticação.
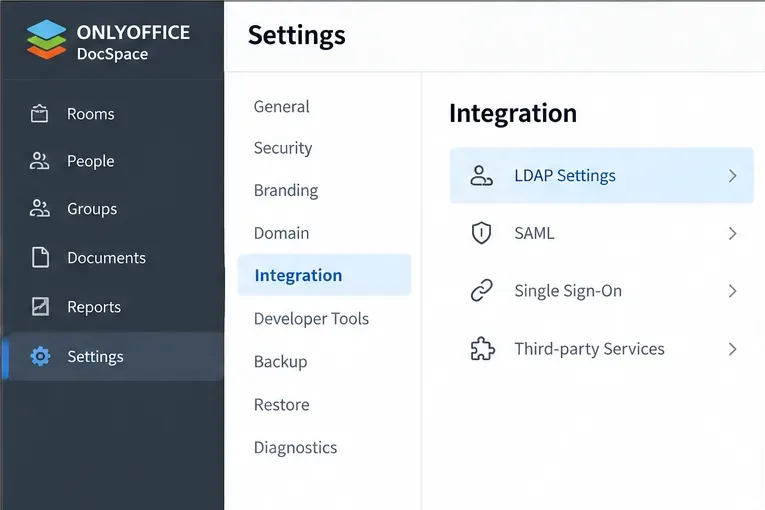
Faça login como administrador do DocSpace. No menu de opções no canto inferior esquerdo, selecione Configurações e, em seguida, abra Integração > Configurações LDAP . Ative a Autenticação LDAP ; se o formulário de configuração estiver recolhido, use Mostrar para expandi-lo. Não confunda a página separada de login único SAML com a sincronização LDAP.
Abra a integração e selecione Configurações LDAP no DocSpace antes de ativar a autenticação de diretório.
2. Selecione um transporte LDAP protegido
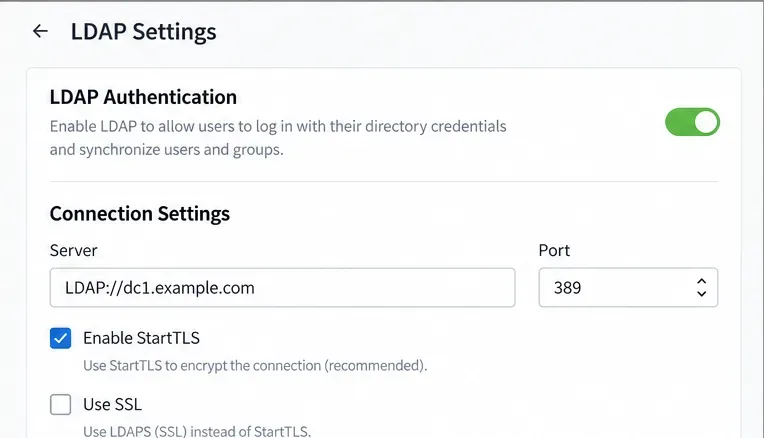
Escolha Ativar StartTLS para uma conexão LDAP atualizada para TLS, normalmente na porta TCP 8080 389, ou Ativar SSL para LDAPS, normalmente na porta TCP 8080. 636Para o cenário da Acme, suponha que seu controlador de domínio esteja configurado para LDAPS com um certificado de servidor válido: use `http://localhost:8080` LDAPS://dc1.acme.locale `http://localhost 636:8080`. Escolha um método seguro compatível; não envie senhas de vinculação por LDAP não protegido.
A área de configuração LDAP mostra a opção StartTLS e a porta padrão correspondente, 389.
O LDAPS em um controlador de domínio do Active Directory requer um certificado apropriado, um nome DNS correspondente e acesso à rede. A Microsoft documenta esses requisitos em Configurar certificados para LDAP sobre SSL . Resolva problemas de confiança de certificado no servidor em vez de enfraquecer a validação TLS.
3. Insira as credenciais do servidor e vincule-as.
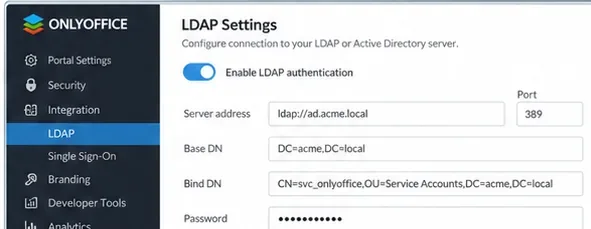
Configure o servidor para o URL LDAP ou LDAPS e o número da porta para a porta selecionada. Habilite a opção de autenticação do formulário quando uma conta de diretório for necessária para ler registros de usuários e grupos e insira o login e a senha autorizados. A identidade de serviço de exemplo pode ser <nome_do_serviço svc_docspace@acme.local>; use o formato de autenticação aceito pelo seu diretório. Senhas e nomes de contas reais nunca devem ser incluídos em um guia publicado ou em uma captura de tela.
Analise o endereço do servidor e as credenciais de exemplo de vinculação sem expor a senha real de uma conta de serviço.
Escolha exatamente quais usuários importar.
4. Defina a base de pesquisa e o filtro.
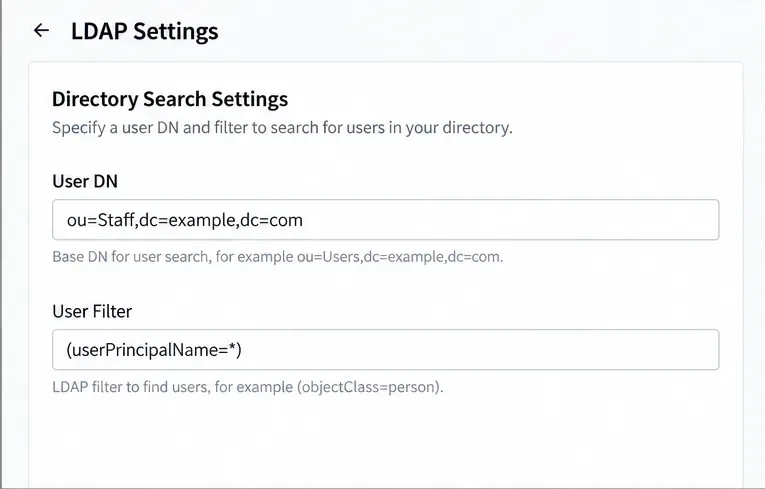
Insira OU=Employees,DC=acme,DC=localo DN do usuário . Para o Active Directory, o filtro inicial recomendado pela ONLYOFFICE é (userPrincipalName=*). Isso seleciona registros com um nome principal de usuário dentro do escopo de pesquisa selecionado; por si só, não garante que todos os resultados sejam de funcionários humanos habilitados. Revise o conteúdo da Unidade Organizacional (UO) ou use um filtro cuidadosamente validado se sua organização exigir uma associação mais restrita.
Defina o DN de pesquisa do usuário e um filtro de usuário do Active Directory para limitar quais registros podem ser importados.
Em um diretório OpenLDAP, os valores padrão documentados são diferentes: (uid=*)para o Filtro de Usuário e uidpara o Atributo de Login. Não copie esses valores padrão sem alterações para uma implantação do Active Directory.
5. Defina o atributo de login e mapeie os dados do perfil.
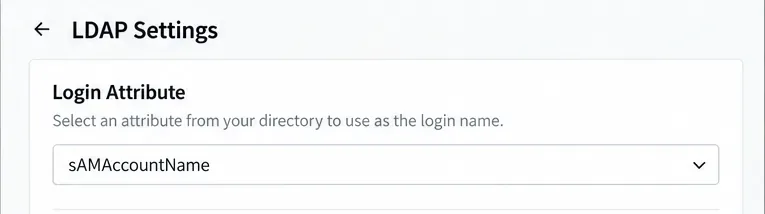
Para o Active Directory (AD), defina o atributo de login como sAMAccountName, conforme especificado nas instruções do ONLYOFFICE. O atributo de login configurado determina o que os usuários digitam na página de login do DocSpace; os formatos suportados incluem login simples, login com domínio LDAP e login com barra invertida do domínio. Teste o formato com uma conta de funcionário sem privilégios de administrador após a importação.
O valor sAMAccountName é o atributo de login inicial documentado para o Active Directory.
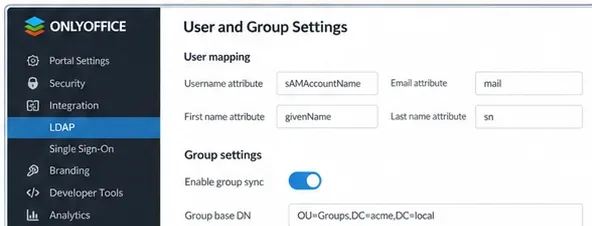
Em Mapeamento de Atributos , mapeie o Nome para givenName, o Sobrenome para sne o E-mail para mailquando esses campos existirem no seu esquema do Active Directory. Esses são exemplos de mapeamentos para verificar em relação ao seu diretório real, não valores presumidos para todos os ambientes. O e-mail é importante: o ONLYOFFICE afirma que o mapeamento de E-mail é usado para o endereço de e-mail do DocSpace; a ausência de dados de e-mail pode gerar um endereço derivado do login e do domínio LDAP, o que pode impedir que as notificações cheguem ao usuário.
Associe os campos de nome, sobrenome e e-mail aos atributos LDAP correspondentes.
Importe os grupos e, em seguida, ative a sincronização contínua.
6. Configure a associação opcional ao grupo.
Se o Acme também precisar de grupos de diretório, habilite a associação a grupos . Neste exemplo, use ` <nome_do_grupo> OU=Groups,DC=acme,DC=local` para o DN do grupo e ` <filtro_de_grupo> (objectClass=group)` para o filtro de grupo. O mapeamento do AD documentado pela ONLYOFFICE usa ` distinguishedName<nome_do_grupo>` como atributo de usuário e member`<nome_do_grupo>` como atributo de grupo; use o atributo de nome de grupo existente apropriado para o diretório.
Configure a associação opcional a grupos somente após confirmar que os usuários pretendidos pertencem aos grupos correspondentes.
Verifique a associação antes de salvar: O ONLYOFFICE observa explicitamente que habilitar a importação de grupos restringe os usuários importados àqueles que pertencem a pelo menos um grupo correspondente. Se os funcionários piloto da Acme não pertencerem aos grupos selecionados, desative a importação de grupos inicialmente ou corrija o escopo do diretório antes da importação. Não expanda o filtro de grupo para todo o domínio apenas para aumentar o número de usuários.
7. Salve a configuração e confirme a importação.
Revise as bases de pesquisa, os mapeamentos de contas e a associação de diretório pretendida e clique em Salvar . Na caixa de diálogo Confirmação de importação , selecione OK para começar. Aguarde a conclusão da pesquisa e importação do diretório; a duração depende do ambiente. Para uma grande implementação do Active Directory, a documentação do ONLYOFFICE indica um limite de consulta de 1.000 entradas. Quaisquer alterações de paginação ou limite de diretório devem ser coordenadas com o administrador do Active Directory, em vez de alterar as configurações do controlador de domínio sem revisão.
Verifique as contas importadas em Contas ; os perfis vinculados ao LDAP têm um indicador LDAP na visualização do administrador. Mantenha a primeira execução propositalmente restrita para que um filtro incorreto, mapeamento de e-mail ou regra de grupo possa ser corrigido antes de adicionar toda a organização. Evite afirmar que um salvamento bem-sucedido comprova que os usuários podem se autenticar.
8. Agende a sincronização automática e execute uma sincronização manual.
De volta às Configurações LDAP, habilite a Sincronização automática e escolha um intervalo compatível com a sua versão do DocSpace: por hora, diariamente, semanalmente ou mensalmente. Salve a programação. Para uma atualização imediata, selecione Sincronizar usuários na parte inferior da página LDAP. O ONLYOFFICE também documenta as atualizações por usuário após o login; esse comportamento de login não substitui a sincronização regular de todo o diretório quando grupos e registros de contas precisam ser atualizados.
Verifique o login e a próxima atualização.
Use uma conta piloto de funcionário para fazer login com suas credenciais do Active Directory e, em seguida, confirme se o perfil do DocSpace exibe o nome e o endereço de e-mail esperados. Se os grupos estiverem habilitados, verifique se o funcionário pertence a um grupo importado e se pode acessar apenas as salas concedidas pelas permissões do DocSpace. Por fim, altere um campo não crítico do diretório na conta piloto, execute a Sincronização de usuários e verifique se o perfil do DocSpace reflete a alteração.
Nenhum usuário aparece: verifique novamente o DN do usuário, o filtro, o acesso de leitura da conta de serviço e se a ativação da associação ao grupo excluiu os usuários do projeto piloto.
A autenticação falhou: confirme o atributo de login, o status do diretório da conta, o acesso à rede e a confiança no certificado TLS.
Os nomes ou endereços de e-mail estão incorretos: compare os atributos LDAP mapeados com o registro real do diretório antes de alterar um escopo de pesquisa estabelecido.
Alterações posteriores não aparecem: verifique se a Sincronização automática foi salva, execute a Sincronização de usuários manualmente e verifique se a conta modificada permanece dentro dos filtros configurados.
A configuração só é confirmada quando os usuários selecionados são importados, um usuário piloto consegue se autenticar com as credenciais do diretório, as restrições de grupo pretendidas são aplicadas e pelo menos uma alteração de perfil posterior é sincronizada corretamente.