Início
» Wiki
»
Stuxnet: a primeira arma digital aterrorizante do mundo
Stuxnet: a primeira arma digital aterrorizante do mundo
O Stuxnet é um worm de computador malicioso que foi descoberto pela primeira vez em junho de 2010, após danificar as instalações nucleares do Irã. E até hoje, o Stuxnet continua sendo uma ameaça terrível para a Internet global.
O Stuxnet é frequentemente usado por hackers para explorar vulnerabilidades de dia zero no sistema operacional Windows. Mas o Stuxnet não apenas assume o controle dos computadores alvo ou rouba informações deles; o worm malicioso também escapa do mundo digital para destruir fisicamente os dispositivos que controla.
Como o Stuxnet atacou as instalações nucleares do Irã?
O Stuxnet foi descoberto pela primeira vez em 2010, quando inspetores da Agência Internacional de Energia Atômica (AIEA) descobriram que muitas centrífugas na usina de Natanz (Irã), fabricadas pela Siemens para enriquecer urânio para alimentar reatores nucleares, estavam com defeito.
Vale ressaltar que as instalações nucleares do Irã são completamente isoladas, não conectadas à rede interna ou à Internet.
Uma equipe de segurança da Bielorrússia descobriu que a causa do mau funcionamento da centrífuga veio dos computadores que operavam o sistema e, por trás disso, havia um malware extremamente complexo. O malware se espalhou pelas portas USB e infectou rapidamente os controladores lógicos programáveis (PLCs) que controlavam as centrífugas, sabotando-as em seguida.
As centrífugas nas instalações nucleares do Irã são configuradas para girar em velocidades extremamente altas, criando forças muitas vezes maiores que a gravidade para separar elementos do urânio.
Depois que o Stuxnet entrou no sistema, ele fechou as válvulas de escape em um número aleatório de centrífugas, permitindo que o gás entrasse, mas não escapasse, fazendo com que a pressão dentro das centrífugas aumentasse, desperdiçando tempo e gás.
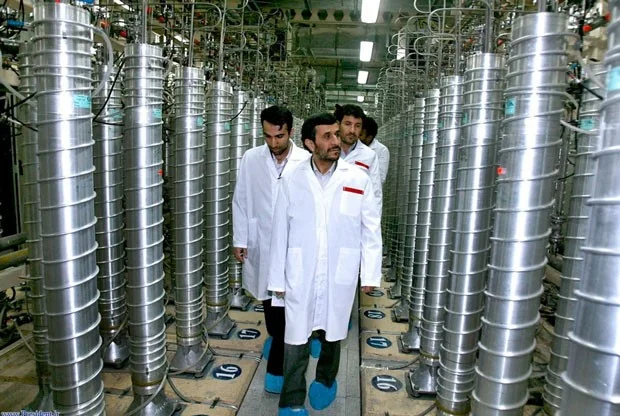
O presidente iraniano Mahmoud Ahmadinejad durante uma visita às centrífugas na fábrica de Natanz em 2008 (Foto: Gabinete do Presidente iraniano).
O perigo é que o Stuxnet esteja no sistema há semanas e, após acelerar brevemente as centrífugas, ele as deixará mais lentas para taxas normais. Isso torna suas operações difíceis de detectar.
Além disso, para ocultar sua presença e atividade no sistema, o Stuxnet também envia sinais de sensores para controlar processos industriais.
Ao contrário do malware convencional, o Stuxnet continuou a se espalhar mesmo depois de ser descoberto. Por isso, os pesquisadores chamam isso de “arma digital”.
Por que o Stuxnet é perigoso?
As empresas de segurança cibernética chamam o Stuxnet de worm de computador, que pode ser muito mais sofisticado do que um vírus de computador comum.
Ao contrário dos vírus, os worms de computador não exigem interação humana para serem ativados, mas se espalham automaticamente, às vezes muito rapidamente após entrarem em um sistema.
Além de excluir dados, os worms de computador podem causar outros efeitos nocivos, como sobrecarga de redes, abertura de "backdoors", consumo de largura de banda, redução de espaço no disco rígido e instalação de outros malwares perigosos, como rootkits, spyware e ransomware.
O Stuxnet enfraqueceu quase 1.000 centrífugas iranianas em 2010. O worm é considerado por especialistas como um pedaço de código extremamente complexo e seria extremamente perigoso se seu impacto fosse menosprezado.
Os invasores primeiro conseguiram infectar computadores pertencentes a cinco empresas externas, que se acredita estarem de alguma forma envolvidas no programa nuclear, com malware que então se espalharia e transportaria armas dentro de pen drives para as instalações protegidas e para os computadores da Siemens.
Naquela época, nenhum sistema de segurança conseguia "escanear" a existência do Stuxnet. Segundo especialistas, o principal método de disseminação do Stuxnet é o USB.
O Stuxnet, após atacar as instalações nucleares do Irã, foi acidentalmente liberado para o mundo exterior. O Stuxnet foi posteriormente detectado na Alemanha, França, Índia e Indonésia.
O modus operandi do Stuxnet também abriu caminho para outros ataques perigosos. Em 2015, pesquisadores alemães criaram outro worm de computador, chamado PLC Blaster. Eles usam parte do modus operandi do Stuxnet, potencialmente visando PLCs da série Siemens S7.
Um cenário semelhante ao Stuxnet ainda pode acontecer em 2024, diz a organização de segurança cibernética Stormshield, pois sempre haverá vulnerabilidades de Dia Zero que dão aos criminosos cibernéticos uma vantagem ofensiva.