Para atribuir uma quota de armazenamento automaticamente no ownCloud Infinite Scale (oCIS), adicione um role_quotasmapeamento à proxy.yamlconfiguração do serviço Proxy. Mapeie cada ID de função do oCIS para uma quota em bytes e reinicie o serviço Proxy. Essa configuração atribui quotas a novos usuários de acordo com sua função; não se trata de uma variável de ambiente e alterá-la não deve ser interpretado como uma atualização de contas existentes. A documentação atual do ownCloud 8.2 descreve esse método baseado em funções na configuração do serviço Proxy .
Confirme se as quotas baseadas em funções são adequadas à sua configuração.
Use este método quando os usuários receberem uma função oCIS durante o primeiro login e você quiser que novos usuários com funções diferentes comecem com limites de armazenamento pessoal distintos. Por exemplo, uma conta padrão pode receber 10 GiB e uma função com maior capacidade pode receber 50 GiB. Seu provedor de identidade pode mapear suas declarações para funções oCIS, ou a atribuição de função padrão do Proxy pode atribuir a userfunção aos usuários que ainda não a possuem.
Não confunda a cota de armazenamento pessoal de um usuário com a cota de Espaço. A cota de Espaço define a capacidade para um Espaço, enquanto OCIS_SPACES_MAX_QUOTAa cota de Espaço define o máximo global permitido para Espaços. O ownCloud documenta que a capacidade do Espaço é independente da cota de armazenamento e que um Espaço pode ter uma cota maior do que a capacidade de armazenamento subjacente. Para obter detalhes, consulte a documentação oficial sobre cotas de Espaços e a referência de configuração de usuários de armazenamento .
Antes de editar, identifique os IDs de função usados pela sua instância e defina o limite para cada um. Nomes de função, como `<nome_da_função>` usere ` guest<nome_da_função>`, são úteis para atribuição de funções, mas o mapa de cotas espera IDs de função. Não há um ID universal para copiar deste exemplo. Verifique também se os usuários já recebem funções por meio do OIDC ou de um fluxo de trabalho de provisionamento; as regras de cota só são úteis quando o usuário recebe uma função correspondente.
1. Localize e faça backup da configuração do Proxy.
Localize o diretório de configuração usado pela sua implantação e faça backup do arquivo existente proxy.yaml. Em uma instalação baseada em pacotes, ele pode estar em `/etc /etc/ocis/proxy`; implantações em contêineres podem montar um diretório diferente. Use o caminho montado no contêiner do Proxy ou especificado pela configuração da sua implantação, em vez de presumir que todas as instalações usam o mesmo local.

Mantenha as demais configurações do arquivo existente. Se ele já contiver uma chave role_quotas: {}, substitua esse mapeamento vazio. Não adicione uma segunda role_quotaschave de nível superior: chaves YAML duplicadas podem ser analisadas de forma inconsistente. Se o arquivo não contiver a chave, adicione-a no nível superior, alinhada com as demais configurações de Proxy de nível superior.
2. Adicione os valores de cota em bytes
O Proxy espera valores inteiros de cota em bytes. Neste exemplo, 10 GiB equivalem a 10.737.418.240 bytes e 50 GiB equivalem a 53.687.091.200 bytes. Os números 1001abaixo 1002são apenas exemplos de IDs de função; substitua-os pelos IDs da sua instalação do oCIS.
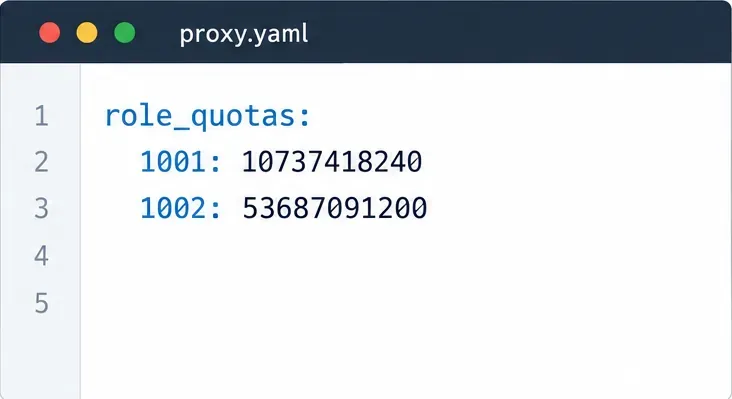
role_quotas:
  1001: 10737418240
  1002: 53687091200
Indente cada entrada de função de forma consistente abaixo de role_quotas. Mantenha os valores como contagens de bytes inteiras em vez de escrever strings como 10GB. Se você já usa uma role_assignmentseção , ela pode permanecer no mesmo arquivo; o mapa de cotas é uma configuração de nível superior separada.
3. Certifique-se de que os novos usuários recebam uma função correspondente.
Com o driver de atribuição de funções padrão, um usuário sem função existente recebe userum limite no primeiro login. Se todos os novos usuários devem receber um limite, mapeie o ID dessa função para a cota desejada. Se as cotas variarem por categoria de usuário, configure a atribuição de funções para que cada categoria seja mapeada para a função oCIS correta e, em seguida, adicione o ID de cada função ao arquivo role_quotas.
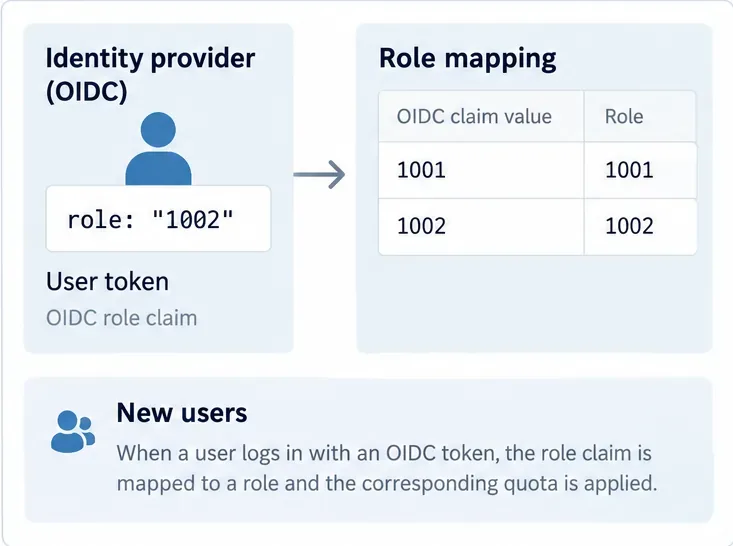
Para OIDC, o Proxy pode ler uma declaração de funções e mapear os valores da declaração para os nomes de funções do oCIS proxy.yaml. O nome da declaração e os mapeamentos devem corresponder ao que o provedor de identidade realmente emite. A declaração padrão documentada é `<nome_da_declaração roles>`; os mapeamentos padrão incluem ocisAdmin` <nome_da_declaração> ocisSpaceAdmin`, ocisUser... e `<nome_da_declaração> ocisGuest`. Se você personalizar esses mapeamentos, verifique os exemplos e restrições de atribuição de função . Em particular, cada conta recebe uma única função e um usuário OIDC cujas declarações não correspondam a nenhum mapeamento de função configurado pode não conseguir fazer login. Teste as alterações de declaração primeiro em uma conta que não seja de produção.
4. Reinicie o Proxy e verifique com uma nova conta.
Valide a sintaxe YAML com as verificações de configuração da sua implantação, se disponíveis, e reinicie o serviço Proxy ou a implantação completa do oCIS, conforme indicado pelo seu gerenciador de serviços. O Proxy deve carregar o arquivo atualizado antes que um novo usuário receba a regra. Evite reiniciar serviços não relacionados, a menos que sua implantação exija isso.
- Crie um usuário de teste descartável que nunca tenha feito login nesta instância do oCIS ou use um fluxo de trabalho de conta não produtiva que provisione um usuário genuinamente novo.
- Confirme se o ID da função atribuída é uma das chaves em
role_quotas. Para uma configuração OIDC, inspecione a declaração de função emitida e o mapeamento de função do Proxy.
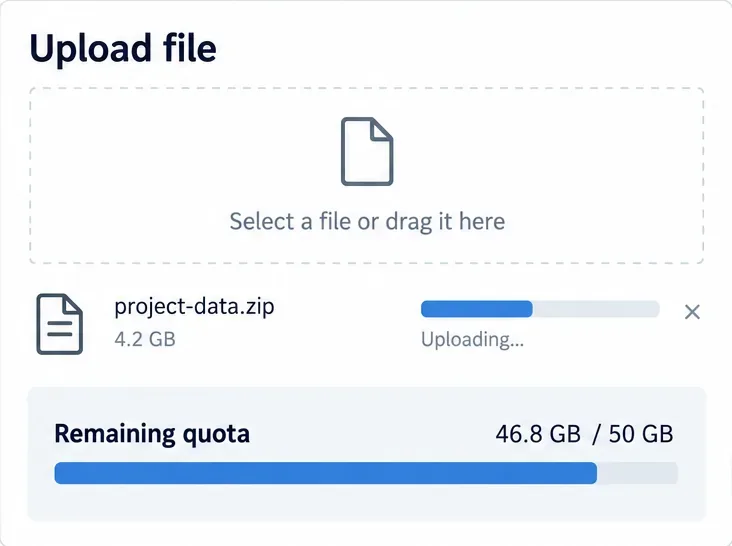
- Faça login e verifique a cota pessoal informada, onde o cliente a exibe. Envie um pequeno arquivo de teste e, em seguida, em um ambiente de teste, tente enviar um arquivo que exceda a cota restante. Confirme se o primeiro envio é bem-sucedido e se o envio que excede o limite é rejeitado.
Um usuário que já existia antes da alteração não é um teste válido para o caminho de atribuição de novos usuários. Se a conta de teste receber o limite incorreto, verifique o ID da função em vez do nome de exibição, a função atribuída no primeiro login, o proxy.yamlcaminho ativo e se o Proxy foi reiniciado. Mantenha o backup até que o provisionamento e os uploads de novas contas funcionem conforme o esperado.
O que esta configuração não altera
O mapeamento de cotas de função documentado é uma regra de integração para novos usuários. Ele não estabelece, por si só, uma política de capacidade de espaço nem comprova que os usuários já provisionados foram atualizados. Gerencie as contas existentes e os limites de espaço por meio do caminho de administração compatível com sua implementação. Além disso, mantenha as cotas totais atribuídas realistas para a capacidade de armazenamento por trás do oCIS: uma cota é um limite de alocação, não capacidade extra de disco ou armazenamento de objetos.




