Início
» Como fazer
»
Execute o Collabora CODE em ARM64 com a imagem correta.
Execute o Collabora CODE em ARM64 com a imagem correta.
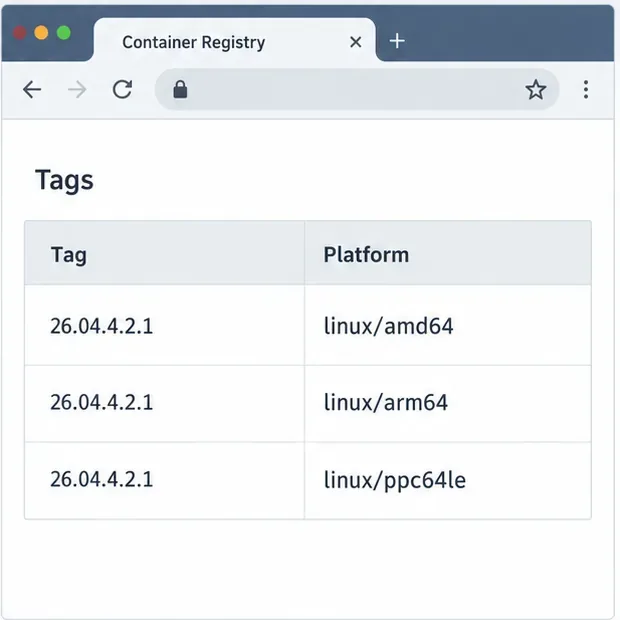
Um contêiner do Collabora CODE que é encerrado imediatamente em um host ARM64 geralmente está usando a plataforma de imagem errada, mas o ARM64 em si não é inerentemente incompatível. Comece verificando a arquitetura (32 ou 64 bits) do host, o manifesto publicado da tag de imagem exata e qualquer substituição de plataforma do Compose antes de alterar permissões ou reconstruir a imagem. Conforme verificado em 10 de outubro de 2026, a imagem oficial do CODE inclui builds para ARM64; o Docker Hub lista a 26.04.4.2.1tag para linux/arm64.
Comece com os comandos de arquitetura do host e do Docker; compare os resultados com a plataforma de imagem que você planeja executar.
1. Identifique a arquitetura do host e o erro de inicialização exato.
Execute esses comandos no host Docker, não dentro do contêiner Collabora parado. Substitua `< collaboranome_do_serviço>` se o seu serviço Compose usar outro nome:
uname -m
docker info --format '{{.Architecture}}'
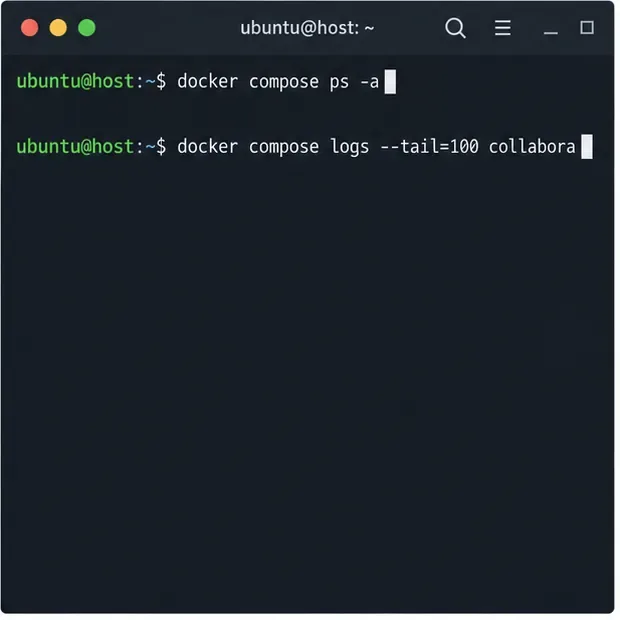
docker compose ps -a
docker compose logs --tail=100 collabora
Um host Linux ARM de 64 bits geralmente reporta aarch64a partir de uname -m. Um valor como armv7lgeralmente identifica uma plataforma de kernel ARM de 32 bits, que é diferente de linux/arm64. O rótulo de arquitetura do Docker pode usar outra grafia, portanto, compare o tipo de host, a configuração do Compose e o manifesto da imagem em vez de comparar apenas uma string mecanicamente.
Leia a primeira mensagem de erro fatal e o estado de saída. “Nenhum manifesto correspondente para linux/arm64” significa que a tag selecionada não possui uma variante correspondente para a plataforma solicitada. “Erro de formato de execução” sugere uma incompatibilidade de arquitetura ou uma plataforma estrangeira forçada explicitamente. Um erro de permissão ou um encerramento por falta de memória têm uma causa diferente; não trate cada loop de reinicialização como uma falha de compatibilidade com ARM.
2. Confirme se a tag publica uma imagem ARM64.
Inspecione a tag no registro antes de alterar o host:
Procure linux/arm64na lista de plataformas. Em 10 de outubro de 2026, a lista oficial de tags do Docker Hub mostrava essa plataforma para ambas as arquiteturas, x86-64 lateste arm64. A página CODE26.04.4.2.1 da Collabora identifica x86-64, ppc64 e arm64 como arquiteturas de host suportadas. A tag versionada é mais fácil de reproduzir durante a solução de problemas. Tags e manifestos podem mudar, portanto, inspecione a versão exata que você planeja implantar em vez de presumir que todas as tags históricas têm as mesmas arquiteturas.
A tag de lançamento listada possui uma variante nativa ARM64, além de amd64 e ppc64le; verifique o registro ativo para a tag que você utiliza.
O Docker seleciona automaticamente uma variante correspondente quando a tag é multiplataforma e nenhuma alteração de sobrescrita define o destino. O comando de inspeção de imagem do Docker exibe as plataformas publicadas para uma imagem de registro.
3. Remova a sobreposição AMD64 e obtenha a variante nativa.
Verifique o serviço Compose resolvido, incluindo arquivos de sobrescrita, para uma configuração forçada platform: linux/amd64. A variável da CLI do Docker DOCKER_DEFAULT_PLATFORMtambém pode definir a plataforma padrão para comandos que aceitam um sinalizador de plataforma. O platformcampo do Compose seleciona explicitamente o sistema operacional e a arquitetura de destino; portanto, remova uma sobrescrita incorreta ou defina-o como ARM64. Se você tiver uma configuração jq, inspecione as configurações mescladas sem imprimir valores de ambiente irrelevantes: docker compose config --format json | jq '.services.collabora | {image, platform}'. A referência do serviço Compose define este campo. DOCKER_DEFAULT_PLATFORMestá documentado na referência da CLI do Docker .
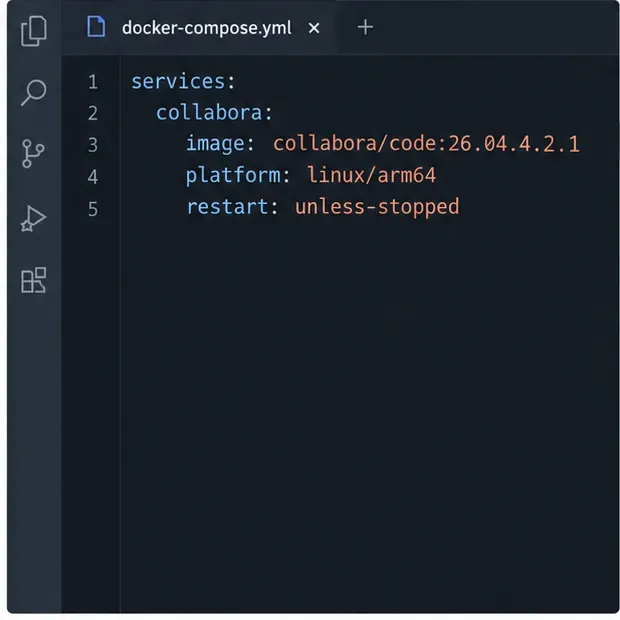
Use este fragmento do Compose para selecionar a versão verificada e, quando necessário, direcioná-la explicitamente para linux/arm64.
Este é um fragmento: incorpore as linhas de imagem e plataforma ao seu serviço existente e mantenha as configurações necessárias. Se o Docker já selecionar corretamente o manifesto ARM64 nativo, a platformlinha é opcional. Substitua-a collaboranos comandos abaixo se o seu serviço Compose tiver outro nome.
docker compose pull collabora
docker compose up -d --force-recreate collabora
Use a tag fixada, como mostrado, ou outra versão cujo manifesto você acabou de verificar. A latest-arm64tag também é listada pelo Docker Hub, mas seu conteúdo muda conforme as versões são atualizadas. Fixar uma versão torna um rollback e uma comparação posterior mais previsíveis. Evite forçar linux/amd64a emulação como primeira solução quando uma imagem ARM64 nativa estiver disponível; a emulação adiciona sobrecarga e torna o diagnóstico de inicialização menos direto.
4. Diagnostique falhas não relacionadas à arquitetura e, em seguida, verifique a inicialização.
Se a imagem nativa ainda existir, use o log e o estado em vez de ampliar os privilégios do contêiner:
Após recriar o serviço, use estes comandos para verificar se o Compose mantém o contêiner em execução e para ler suas mensagens de inicialização.
Sinal
Próxima ação
no matching manifest
Verifique a tag exata e a plataforma selecionada; escolha uma tag que liste linux/arm64.
exec format error
Remova a configuração AMD64, execute o comando novamente e inspecione a arquitetura da imagem local.
permission deniedou arquivo de configuração ilegível
Verifique os arquivos e diretórios montados, seus proprietários e modos de acesso, bem como o acesso esperado do contêiner. Corrija a montagem específica em vez de usar `mount` chmod -R 777ou `mount` privileged: true.
OOMKilled=true, frequentemente com código de saída 137
Verifique a pressão na memória do host e quaisquer limites de memória do contêiner; o código de saída 137 por si só não comprova um encerramento por falta de memória (OOM kill).
Use o nome ou ID do contêiner exibido docker compose ps -apara inspecionar seu estado de saída:
A documentação do Docker inclui a inspeção e os logs de contêineres para essas verificações. Não exclua volumes persistentes nem torne todo o contêiner privilegiado apenas para testar um problema de arquitetura.
Verifique a imagem extraída e o serviço em execução.
Confirme se a imagem local corresponde à arquitetura de destino:
O valor esperado é linux/arm64. Em seguida, verifique docker compose ps -ase o estado de execução está estável e revise os logs mais recentes em busca de erros fatais de inicialização. Assim que o contêiner estiver conectado à sua plataforma de armazenamento ou proxy reverso, faça uma solicitação /hosting/discoverypor meio da URL do Collabora configurada e abra um documento de teste. Verifique novamente a lista de tags do registro antes das atualizações, pois as versões disponíveis e os manifestos da plataforma podem mudar.