Restaure o Matrix Synapse com segurança usando um dump do PostgreSQL.
Faça backup do Synapse com pg_dump, proteja sua chave de assinatura e mídia e restaure-o em um banco de dados PostgreSQL limpo, sem reutilizar chaves de uso único obsoletas.
Se a moderação do Matrix estiver espalhada por contas pessoais e salas, execute o Mjölnir como um bot dedicado e forneça aos moderadores uma sala de gerenciamento privada para comandos. A configuração auto-hospedada mais simples usa o Docker Compose, uma conta Matrix separada e uma sala de gerenciamento criptografada; em seguida, adicione as salas da comunidade que o Mjölnir deve proteger e verifique suas permissões.
Mjölnir é um bot de moderação do Matrix que aplica listas de políticas e ações de moderação como se fosse sua própria conta. Um servidor doméstico é o servidor Matrix que hospeda contas de usuário e salas. Uma sala de gerenciamento é a sala privada onde moderadores autorizados emitem comandos para o bot. Uma sala protegida é uma sala que o Mjölnir monitora e pode moderar.
Para este guia, você precisa de acesso a uma conta Matrix no servidor doméstico, permissão para criar uma conta de bot e salas, além de um host com Docker Engine e o plugin Docker Compose. Não é necessário tornar o Mjölnir um administrador do servidor doméstico para a moderação comum de salas. Algumas ações em todo o servidor — como desativar usuários ou encerrar salas — exigem um servidor doméstico Synapse e privilégios de administrador do servidor; omita esses privilégios, a menos que seu caso de uso os exija. Consulte o repositório oficial do Mjölnir no projeto .
Registre uma conta dedicada, como @mjolnir:example.orgem seu servidor doméstico. Não use a conta pessoal de um moderador: credenciais separadas facilitam a rotação de acesso e mantêm as ações do bot distintas. Crie uma sala privada para moderadores, habilite a criptografia de ponta a ponta e convide tanto os moderadores humanos quanto o bot. Limite a participação a pessoas de sua confiança. Qualquer pessoa na sala de gerenciamento configurada pode emitir comandos, e o Mjölnir não oferece permissões de comando mais detalhadas dentro dessa sala.
Faça login como o bot em um perfil de navegador separado ou em uma janela anônima para obter o token de acesso do Matrix por meio das configurações de Ajuda e Sobre do Element . Copie o token para sua configuração em um local seguro. Feche a janela do navegador sem sair da conta; sair da conta invalida o token. A documentação oficial de configuração recomenda criptografia para a sala de gerenciamento e instrui a habilitar a criptografia na configuração do Mjölnir para que o bot possa se comunicar por lá.

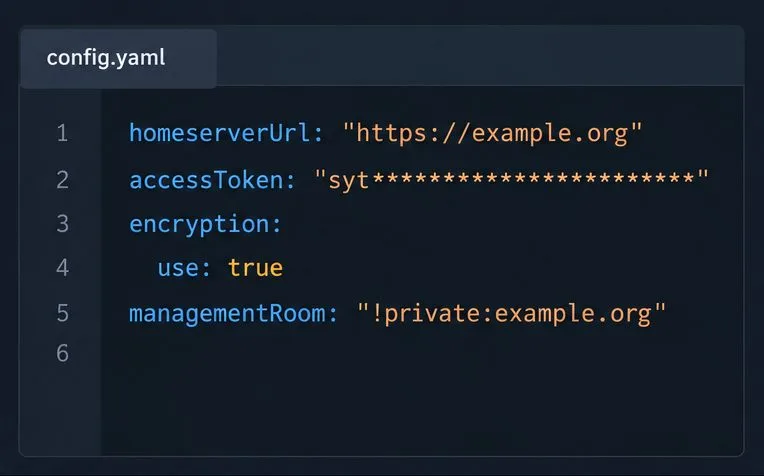
No host Docker, crie um diretório de dados persistente e copie a configuração de exemplo do projeto para lá ./mjolnir/config/production.yaml. O arquivo de exemplo documenta opções adicionais; defina apenas os valores necessários para sua implantação. No mínimo, use a URL da API do cliente do seu servidor doméstico, o token do bot, a criptografia nativa e o ID ou alias da sala Matrix de gerenciamento:
homeserverUrl: "https://matrix.example.org"
accessToken: "YOUR_BOT_ACCESS_TOKEN"
encryption:
  use: true
managementRoom: "!roomid:example.org"
Substitua todos os valores de exemplo. O ID da sala começa com !`_`; o alias começa com ` #_`. Não cole matrix.tolinks em ` managementRoom_`. Trate o arquivo de configuração e o token como segredos: restrinja o acesso ao arquivo, mantenha-o fora do controle de versão e não o publique em solicitações de suporte. Se o bot não conseguir descriptografar a sala de gerenciamento, verifique novamente a configuração de criptografia e confirme se o bot entrou na sala.
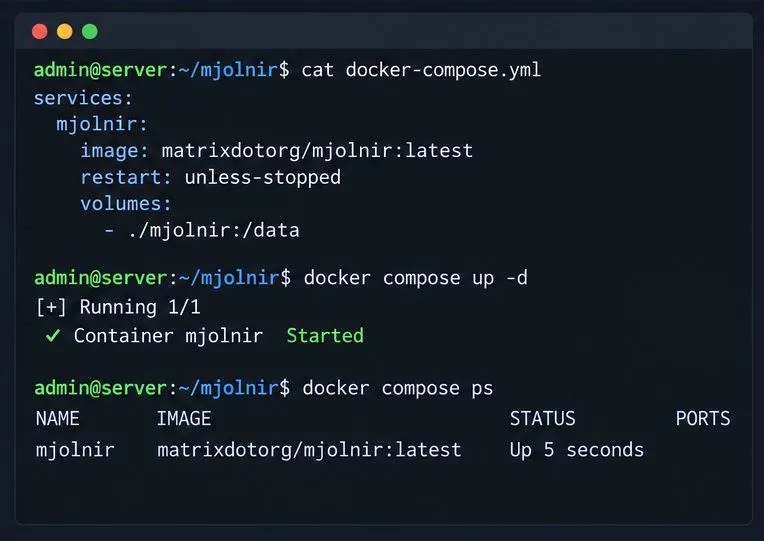
As instruções oficiais do Docker usam a matrixdotorg/mjolnirimagem e montam um diretório do host em /data. Crie docker-compose.ymlao lado do mjolnirdiretório:
services:
  mjolnir:
    image: matrixdotorg/mjolnir:latest
    restart: unless-stopped
    volumes:
      - ./mjolnir:/data
A partir desse diretório, inicie o Mjölnir com `mjölnir start` docker compose up -d. O diretório montado preserva a configuração e os dados do bot quando o contêiner é recriado. O guia oficial usa a latesttag `<release>` como exemplo; para um servidor de produção, escolha uma tag de versão que você tenha testado e registre-a para que as atualizações sejam feitas de forma planejada. Após a inicialização, execute `mjölnir start` docker compose logs -f --tail 100 mjolnir. Aguarde as mensagens de inicialização do Mjölnir na sala de gerenciamento antes de prosseguir.
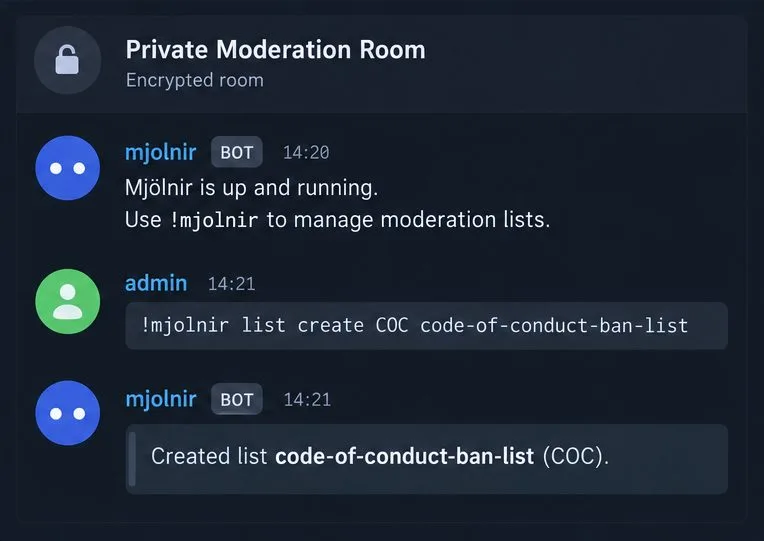
Na sala de administração, pergunte ao bot !mjolnir helpse ele não responder. Crie uma lista de banimento com um código curto e um alias para a sala e defina-a como lista padrão.
!mjolnir list create COC code-of-conduct-ban-list
!mjolnir default COC
Mjölnir cria a sala da lista e convida você para ela. Uma lista de políticas é uma sala do Matrix que contém regras de moderação, portanto, verifique sua visibilidade e membros antes de compartilhá-la. Adicione cada sala da comunidade que você deseja que Mjölnir monitore:
!mjolnir rooms add #community:example.org
!mjolnir verify
O bot precisa de privilégios suficientes em cada sala protegida para realizar ações de moderação, geralmente a capacidade de banir usuários e editar eventos. Use as configurações de privilégios da sala para conceder apenas as permissões necessárias. O verifycomando verifica se o Mjölnir possui as permissões necessárias nas salas protegidas. Adicione o bot a uma sala antes de protegê-la. Não configure isso protectAllJoinedRoomsde forma aleatória: isso amplia a proteção para as salas às quais o bot se junta e torna a seleção sala por sala menos útil.
docker compose ps o serviço está em execução, os registros não mostram erros repetidos de autenticação ou criptografia e o bot publica seu status de inicialização na sala de gerenciamento.!mjolnir statusna !mjolnir rulessala configurada. Não teste comandos em uma sala pública.!mjolnir rooms lista os cômodos em questão e !mjolnir verifyinforma os níveis de energia adequados.Se o bot permanecer em silêncio, primeiro confirme se o ID ou alias da sala de administração está correto e se o bot é um membro ativo. Para salas criptografadas, verifique se a criptografia está ativada e se o bot consegue descriptografar as mensagens. Se a moderação falhar apenas em uma sala, verifique se ela está protegida e se seus níveis de permissão permitem a ação solicitada. Para obter informações sobre a sintaxe dos comandos e as opções de configuração, consulte o guia do moderador do Mjölnir , o guia de configuração do Docker e a configuração de exemplo .
Faça backup do Synapse com pg_dump, proteja sua chave de assinatura e mídia e restaure-o em um banco de dados PostgreSQL limpo, sem reutilizar chaves de uso único obsoletas.
Configure o Mjölnir com uma conta Matrix dedicada, sala de gerenciamento criptografada, Docker Compose, lista de políticas e verificações de permissão.
Ignore o proxy descontinuado e configure a Sincronização Deslizante integrada do Synapse. Verifique a descoberta de clientes e, em seguida, meça o carregamento da lista de salas e o comportamento de reconexão em um telefone compatível.
Implante o Element Web como um site estático, aponte-o para o seu servidor Matrix, adicione HTTPS e configure o Nginx para servir atualizações sem arquivos obsoletos.
Configure o Conduit em um Raspberry Pi 4 de 64 bits com dados persistentes, federação HTTPS, registro protegido e verificações para um servidor doméstico em funcionamento.
Atribua um endereço fácil de compartilhar a uma sala do Matrix em seu domínio usando o Element ou a API do Matrix, com verificações de permissões, nomenclatura Synapse e federação.
Configure o coturn e o Synapse com credenciais TURN correspondentes, abra as portas de retransmissão necessárias e verifique se os clientes Matrix conseguem obter candidatos de retransmissão.
Configure um servidor doméstico Synapse persistente com Docker Compose, PostgreSQL, uma configuração privada e verificações antes de expô-lo via HTTPS.
Defina um nome de marca, cores personalizadas e recursos de login para sua implementação do Element Web, entendendo quais partes permanecerão com a marca Element.
Diagnostique se o Synapse atingiu seu limite de arquivos abertos por processo, configure um comando systemd para o serviço ou worker correto e verifique o limite em tempo real.


