Início
» Como fazer
»
Guia passo a passo para reforçar a segurança do Debian 12 em conformidade com o CIS.
Guia passo a passo para reforçar a segurança do Debian 12 em conformidade com o CIS.
Resposta curta: fortaleça a segurança do Debian 12 selecionando a versão do benchmark CIS e o perfil de estação de trabalho correspondentes, aplicando suas recomendações em um ambiente de teste recuperável e, em seguida, coletando evidências para cada controle. Alguns comandos no terminal não são suficientes para certificar uma máquina como compatível com o CIS. A versão do benchmark, o perfil, o escopo, as exceções e o método de verificação são todos importantes.
Cenário ilustrativo: imagine uma administradora chamada Maya preparando um desktop Debian 12 para uso interno no escritório. Este é um exemplo hipotético, não uma implementação ou teste relatado. Maya deseja uma linha de base confiável sem se bloquear acidentalmente ou comprometer as funções do desktop. A mesma sequência de decisões ajuda os administradores a adaptar o benchmark a uma estação de trabalho real.
Qual benchmark e perfil CIS você deve usar?
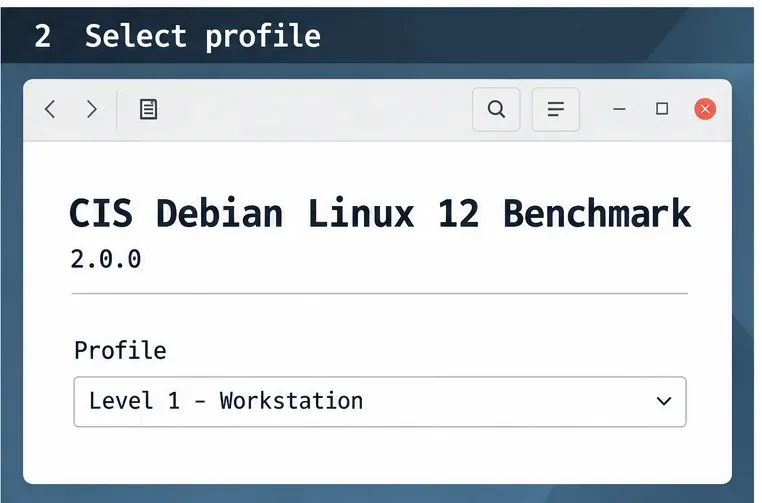
Comece com o benchmark específico, não com uma lista de verificação genérica de "reforço de segurança do Debian". Em 9 de outubro de 2026, o CIS listava o CIS Debian Linux 12 Benchmark v2.0.0 . Baixe o documento oficial e anote a versão e os detalhes da publicação; uma revisão futura pode alterar as recomendações. O CIS afirma que seus PDFs de benchmark estão disponíveis gratuitamente para uso não comercial, enquanto algumas ferramentas de avaliação e kits de compilação exigem assinatura. Verifique a página atual do CIS Debian Linux Benchmark antes de selecionar seus materiais de avaliação.
Escolha o perfil que corresponda à forma como o computador é usado e ao escopo que você precisa atender. Se o benchmark atual do Debian 12 oferece um perfil para estação de trabalho, revise esse perfil para um ambiente de desktop; não presuma que os controles de servidor se adaptem a um endpoint gráfico. Se sua organização utiliza um perfil diferente ou uma linha de base personalizada, siga esse requisito e documente o mapeamento. Maya registraria primeiro a versão do benchmark e o perfil de estação de trabalho escolhido em seu ticket de alteração, em vez de aplicar todas as recomendações indiscriminadamente.
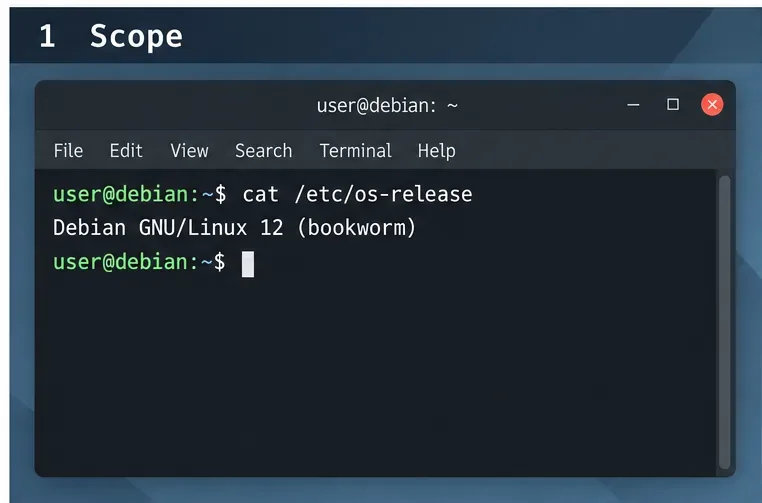
Confirme se o host está relatando Debian GNU/Linux 12 (bookworm) antes de aplicar um benchmark do Debian 12.
É possível recuperar o sistema com segurança caso uma alteração de segurança cause problemas na área de trabalho?
Antes de editar as configurações do sistema, faça um backup restaurável e teste em uma máquina virtual ou estação de trabalho reserva. Confirme se você tem um console local funcional, mídia de recuperação e acesso ao backup. Para uma máquina virtual, tire um snapshot e verifique se você sabe como restaurá-lo. Um snapshot não substitui um backup separado caso o disco virtual ou o host falhem.
Mantenha um registro de alterações com o número da recomendação, a configuração original, a nova configuração, o motivo e o comando de reversão ou cópia do arquivo. Aplique um pequeno grupo de alterações relacionadas, reinicie o sistema ou reinicie apenas o serviço relevante e verifique o login, a rede, o áudio, a impressão e os aplicativos necessários. O Maya pode usar esse processo em etapas para identificar qual alteração específica causou uma regressão, em vez de lidar com um grande lote de edições impossíveis de rastrear.
Um instantâneo anterior à alteração fornece um ponto de recuperação visível para a estação de trabalho hipotética.
O que estava habilitado na máquina antes de você alterar?
Primeiro, crie uma linha de base. Analise a versão do sistema operacional, os pacotes instalados, os serviços em execução, as unidades habilitadas, os sockets em escuta, os usuários locais e as regras de firewall atuais. Por exemplo:
Esses comandos fornecem um inventário, não um veredito de conformidade. Compare a saída com os controles aplicáveis ao perfil escolhido. Investigue serviços ou listeners inesperados, mas distinga os componentes essenciais da área de trabalho dos softwares opcionais voltados para a rede. Registre o motivo pelo qual um serviço é necessário antes de decidir se deve mantê-lo.
Faça um inventário dos serviços em execução e compare a saída real do host com os serviços exigidos pela estação de trabalho.
O Debian 12 ainda recebe manutenção de segurança?
Antes de avaliar a configuração, certifique-se de que o sistema esteja em um estado estável e com suporte. O Debian 12 Bookworm agora é considerado old-stable; as informações de lançamento atuais do Debian indicam que seu período de suporte de longo prazo (LTS) termina em 30 de junho de 2028. A cobertura pode variar de acordo com a arquitetura e o pacote, portanto, verifique se os pacotes instalados em sua máquina são compatíveis. Leia as informações de lançamento do Debian Bookworm e a página de segurança do Debian LTS para obter informações sobre o escopo atual e os avisos.
Em um sistema gerenciado, siga o processo de repositório e manutenção da sua organização. Em uma máquina de teste pessoal, revise as alterações pendentes antes de aplicá-las.
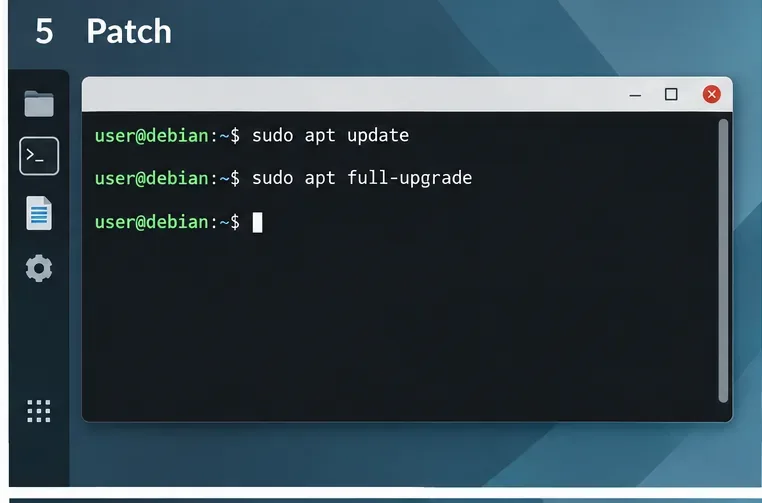
sudo apt update
sudo apt full-upgrade
Reinicie o sistema quando uma atualização exigir, verifique-o novamente e anote a data. unattended-upgradesO pacote do Debian pode automatizar as atualizações quando configurado corretamente, mas a automação não elimina a necessidade de verificar se as fontes de segurança corretas estão habilitadas e se as atualizações foram realmente instaladas.
Analise as alterações do pacote e conclua a atualização planejada antes de iniciar a avaliação da configuração.
Quais pacotes e serviços são realmente necessários?
Use as recomendações de serviços e pacotes do benchmark como guia para sua avaliação. Desative ou remova apenas os componentes que sejam desnecessários e cuja alteração seja segura. Um computador pode depender de serviços de rede, impressão, Bluetooth, gerenciamento de tela, acesso remoto ou suporte de hardware. A solução ideal depende do trabalho do usuário e das políticas da organização.
Antes de alterar uma unidade, verifique seu status e dependências. Prefira uma alteração reversível no nível de serviço em vez de remover pacotes até entender o impacto. Após cada alteração, verifique se a área de trabalho ainda inicia e se as funções aprovadas ainda funcionam. Maya poderia, por exemplo, documentar que um serviço de administração remota é necessário para sua equipe de suporte e tratá-lo como uma exceção aprovada com controles compensatórios, em vez de desativá-lo apenas para deixar a lista de verificação mais organizada.
Analise as unidades habilitadas em relação ao benchmark e à finalidade documentada da estação de trabalho; as barras são ilustrativas e não representam a saída do sistema operacional.
Como restringir contas e acesso remoto?
Analise a associação de administradores, contas inativas, política de senhas e a forma como os administradores se conectam remotamente. Remova o acesso somente após confirmar a propriedade e os caminhos de recuperação. Aplique a recomendação precisa do CIS em vez de copiar uma configuração de um guia não relacionado. Para SSH, sshd_config(5)as opções de documentação do Debian, como ` --ssh` PermitRootLogine PermitEmptyPasswords`--ssh-server`, consulte o manual de configuração do servidor OpenSSH do Debian Bookworm .
Se o host precisar de SSH, teste uma segunda sessão administrativa antes de fechar a primeira. Valide a configuração sudo sshd -tantes de recarregar o serviço. Não desative a autenticação por senha até que o acesso baseado em chave tenha sido configurado e testado para todas as contas necessárias. Se o acesso remoto não for necessário, siga os padrões de referência e a política organizacional para desativá-lo e mantenha a recuperação via console.
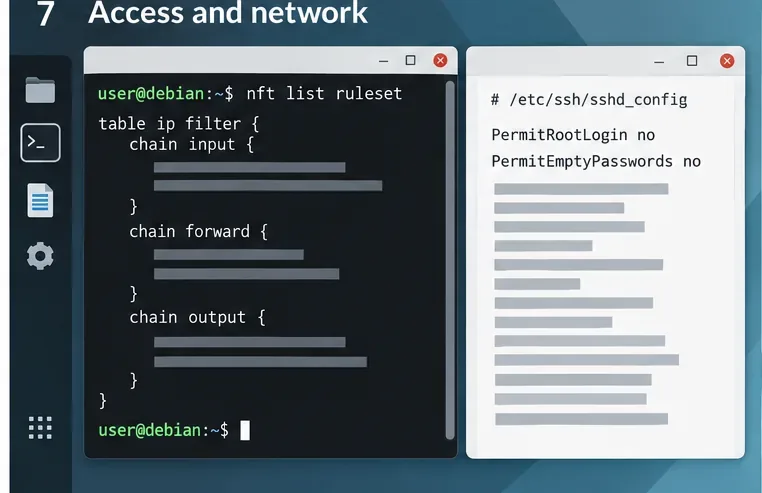
Analise o estado do firewall e as restrições SSH em conjunto e, em seguida, valide a configuração real antes de aplicá-la.
Que regras de rede você pode impor sem se bloquear?
Primeiro, identifique o tráfego de entrada e saída necessário, incluindo DHCP, DNS, IPv6, suporte remoto, impressão e quaisquer serviços locais. O Debian usa o nftables como framework de filtragem de pacotes; consulte a seção sobre filtragem de pacotes no Manual do Administrador do Debian . Não copie e cole um conjunto de regras de firewall genérico em uma estação de trabalho sem adaptá-lo às necessidades do host.
Inspecione as regras atuais com sudo nft list ruleset. Se estiver editando /etc/nftables.conf, verifique a sintaxe antes de carregá-las: sudo nft -c -f /etc/nftables.conf. Mantenha um console ou caminho alternativo disponível e teste as regras antes de habilitá-las permanentemente. Verifique o comportamento do IPv4 e do IPv6 e todas as funções necessárias da área de trabalho. O manual oficial do Debian Bookworm nft documenta as opções de comando. Um firewall é apenas uma camada de defesa, não um substituto para atualizações, controles de conta ou segurança de aplicativos.
Analise em conjunto as regras ativas do nftables e as configurações de acesso remoto planejadas; o conteúdo da regra exibido é esquemático, não uma política completa.
Como verificar a conformidade e documentar as exceções?
Avalie cada recomendação aplicável em relação à versão e ao perfil de referência exatos. Registre um status como aprovado, reprovado, não aplicável ou exceção, de acordo com o método de avaliação da sua organização, e anexe evidências: saída do comando, caminho de configuração, estado do pacote ou uma referência de exceção aprovada. Não marque um controle como aprovado apenas porque um comando relacionado foi executado.
O registro de auditoria pode auxiliar em investigações e na coleta de evidências. O pacote do Debian auditdfornece ferramentas de espaço do usuário para o sistema de auditoria do kernel Linux; instalá-lo por si só não comprova que as regras necessárias estejam configuradas ou que a retenção de logs esteja em conformidade com as políticas. Utilize as recomendações específicas de auditoria do benchmark e verifique os registros reais e o comportamento do serviço. A página de benchmarks do CIS atualmente identifica o CIS-CAT Pro e os Build Kits como recursos para membros; consulte a página oficial atualizada para verificar a disponibilidade e o licenciamento das ferramentas.
Repita a avaliação após a correção e após alterações significativas no sistema. Mantenha os resultados, exceções e evidências junto com o registro do ativo. O benchmark fornece uma linha de base de configuração; a conformidade depende dos requisitos aplicáveis e de uma avaliação completa e documentada. Este guia explica um fluxo de trabalho seguro, mas não certifica a área de trabalho hipotética de Maya nem qualquer máquina real.
Recolha evidências reais do estado do serviço de auditoria e dos controlos no host; a tabela em branco apresentada aqui não contém qualquer resultado de avaliação.