Consiga realizar chamadas do Nextcloud Talk quando a Direct Media falhar

Configure e verifique se um servidor TURN está acessível para o Nextcloud Talk quando firewalls ou NAT restritivo bloquearem chamadas diretas.
Para corrigir uma chamada do Nextcloud Talk que não consegue conectar ou que apresenta mídia unidirecional, configure um servidor TURN de retransmissão acessível, insira o nome do host, a porta e a chave secreta compartilhada nas configurações do Talk e permita o tráfego tanto pelo servidor TURN de escuta quanto pelas portas do servidor de retransmissão. O TURN fornece ao WebRTC uma rota de retransmissão quando uma conexão direta falha; ele não corrige problemas de Wi-Fi fraco, perda de pacotes ou sobrecarga de rede.
Exemplo ilustrativo: Imagine uma pequena organização cujos funcionários conseguem participar de uma chamada do Talk do escritório, mas não conseguem enviar vídeo de forma confiável da rede de um hotel. O firewall do hotel pode estar bloqueando o caminho direto da mídia. O exemplo abaixo acompanha o administrador enquanto ele verifica a rota, configura o coTURN e testa a alteração; não se trata de um relato de uma implementação ou teste real.
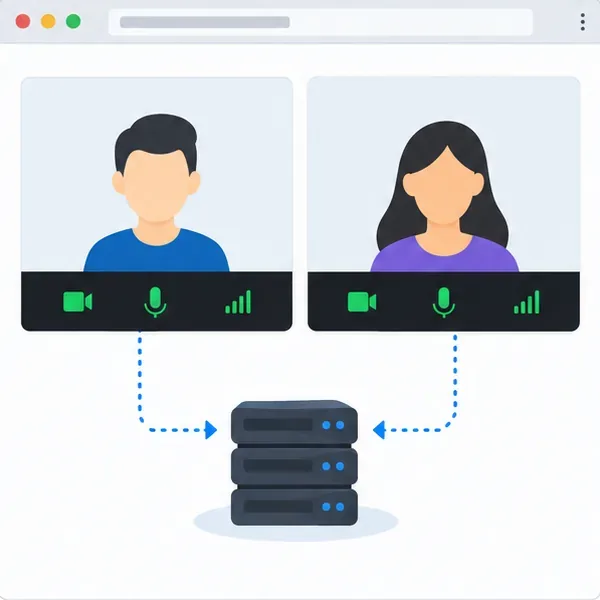
O Nextcloud Talk primeiro tenta conectar os participantes diretamente. O STUN ajuda os dispositivos a descobrirem o endereço e a porta públicos criados por um roteador. Quando um firewall ou um NAT restritivo ainda impede um caminho direto, o TURN retransmite a mídia. Um servidor STUN sozinho não consegue fornecer essa retransmissão.
Compare uma chamada na rede do escritório com uma chamada feita em uma rede separada, como um ponto de acesso Wi-Fi de celular. Se a chamada conectar em um local, mas falhar repetidamente ao estabelecer áudio ou vídeo no local com restrições, o TURN (Transparência, Retorno e Mudança de Rede) é uma verificação razoável a ser feita em seguida. Se a chamada conectar, mas permanecer com imagem borrada ou instável em todas as redes, meça primeiro a largura de banda, a perda de pacotes, a qualidade do Wi-Fi e a carga da CPU; rotear mais mídia por meio de um servidor de retransmissão pode aumentar a carga e não criará capacidade.
Registre a versão do Talk, o nome do host TURN e a porta, se o host TURN está atrás de um NAT e se um Backend de Alto Desempenho (HPB) está instalado. Mantenha o segredo em sigilo. Os comandos abaixo pressupõem Linux com systemd; os caminhos dos pacotes podem variar.
A documentação do Nextcloud recomenda o coTURN 4.5.0.8 ou posterior, pois versões mais antigas apresentam um problema com o socket UDP IPv6. Instale-o a partir do repositório da sua distribuição e localize o arquivo de configuração ativo (geralmente `/etc/ /etc/turnserver.confcoTURN`). Gere um segredo aleatório no host TURN:
openssl rand -hex 32Armazene esse valor em um gerenciador de senhas ou em um repositório de configurações protegido. Na configuração ativa do coTURN, defina o listener, a autenticação por segredo compartilhado e o domínio. Substitua o nome do host e o segredo de exemplo pelos valores reais:
listening-port=3478
fingerprint
use-auth-secret
static-auth-secret=REPLACE_WITH_RANDOM_SECRET
realm=turn.example.org
total-quota=0
bps-capacity=0
stale-nonce
no-multicast-peers
A documentação do Talk lista lt-cred-mechapenas versões do coTURN anteriores à 4.5.0.8; atualize instalações antigas em vez de copiar configurações legadas cegamente. Se o coTURN estiver atrás de um NAT, configure seus endereços público e de retransmissão conforme exigido pelo guia de implantação e certifique-se de que o nome DNS seja resolvido para um endereço acessível aos participantes.
Permita a porta de escuta TURN (3478 neste exemplo) através dos firewalls do host e upstream para UDP e TCP. Para TLS, o coTURN também precisa de um certificado e chave privada válidos, e o Talk deve usar o protocolo turns:. A porta 443 pode alcançar redes mais restritivas, mas verifique se há conflitos: um HPB também pode precisar dessa porta, exigindo endereços IP ou hosts separados.
A mídia também usa portas de retransmissão. Permita o intervalo UDP de retransmissão do coTURN no firewall do host, no grupo de segurança da nuvem e no roteador. Se você definir `coTURN_listener` min-porte max-port`coTURN_listener`, abra exatamente esse intervalo; permitir apenas o listener é insuficiente. Para um host TURN atrás de um NAT, encaminhe os intervalos do listener e do retransmissor e configure seus endereços públicos/de retransmissão. Mantenha as restrições de peering do coTURN para impedir o acesso a serviços internos não relacionados.
Reinicie o coTURN após a edição e verifique se o serviço está ativo. Por exemplo, em um host systemd:
sudo systemctl restart coturn
sudo systemctl status coturn --no-pager
O status do serviço confirma que o processo foi iniciado; não comprova que um navegador remoto consiga alcançar o servidor de retransmissão. Verifique os firewalls do host e do provedor separadamente e revise os logs do coTURN em busca de erros de vinculação, falhas de autenticação ou mensagens de cota de alocação.
Como administrador, abra Configurações de Administração > Talk . Insira o nome do host e a porta TURN, como turn.example.org:3478, e o mesmo segredo que static-auth-secret. Não inclua https://, turn:ou turns:no campo de nome do host; escolha o esquema nos controles do Talk. Mantenha UDP e TCP habilitados sempre que possível. Use turns:somente após configurar o TLS no coTURN.
Salve e execute a verificação TURN integrada do Talk, se disponível. Em seguida, ligue da rede restritiva para uma rede diferente e verifique o áudio e o vídeo bidirecionais. Verifique os registros coTURN durante a chamada para identificar falhas de alocação ou autenticação. No exemplo, o administrador compara a conexão semelhante à de um hotel com a chamada do escritório.
Se a verificação falhar, compare o nome do host, a porta e o segredo e, em seguida, verifique o DNS, as regras do firewall, o intervalo UDP de retransmissão, o encaminhamento NAT e os logs de serviço. Uma verificação básica pode não detectar um problema no caminho de retransmissão, portanto, teste a partir de uma rede externa. Para um diagnóstico somente de TURN, siga o procedimento específico do navegador do Talk; o método de console é temporário e o comportamento do navegador pode variar.
O TURN não é escalável para chamadas em grupo. Para grupos maiores, o Nextcloud informa que chamadas com mais de 5 a 10 usuários exigem o HPB (High Performance Block). Se o TURN conectar, mas o vídeo continuar com baixa qualidade, verifique a largura de banda, a perda de pacotes, a interferência do Wi-Fi e a carga do servidor antes de alterar as cotas de retransmissão.
A correção é comprovada por três sinais observáveis: o Talk aceita a configuração TURN, os registros do coTURN mostram alocações de retransmissão durante uma chamada e os participantes em redes diferentes conseguem trocar áudio e vídeo em ambas as direções. Se apenas a chamada do escritório funcionar, ou se os registros não mostrarem nenhuma solicitação de entrada, a rota pública ainda está bloqueada ou o host e a porta configurados não correspondem. Se houver fluxo de mídia, mas a qualidade permanecer baixa, a conectividade TURN está funcionando e o problema restante provavelmente está em outro lugar na rede ou na infraestrutura de chamadas.
Referências: Configuração do servidor TURN do Nextcloud Talk ; Configuração do coTURN do Nextcloud Talk ; Wiki de configuração do coTURN .
Configure e verifique se um servidor TURN está acessível para o Nextcloud Talk quando firewalls ou NAT restritivo bloquearem chamadas diretas.
Use o relatório de arquivos inválidos para identificar código Nextcloud alterado, ausente ou extra, restaurar arquivos confiáveis com segurança e verificar o resultado.
Configure o OAuth2 para o Nextcloud Mail com o Gmail ou o Microsoft 365, verifique o recebimento e o envio de mensagens e resolva problemas comuns de consentimento e falhas de SMTP.
Use o OCC para restaurar o acesso ao Nextcloud, verificar o status da migração do banco de dados e escolher o comando correto para instalações de arquivos compactados, Docker ou Snap.
Conecte o Nextcloud ao LDAP ou Active Directory, limite o acesso com filtros de usuários e grupos e verifique a autenticação segura antes da implementação.
Habilite um provedor de autenticação de dois fatores (2FA) compatível, prepare a recuperação da conta e, em seguida, exija a autenticação de dois fatores para todos ou para grupos selecionados do Nextcloud.
Proteja os arquivos editados no Collabora CODE criptografando a camada de armazenamento, protegendo os dados temporários e verificando a criptografia e a recuperação.
Verifique a arquitetura do seu host, confirme se a tag CODE publica ARM64, remova as configurações forçadas de AMD64 e separe os erros de imagem de problemas de permissões ou memória.
Configure a conexão WOPI entre o Collabora Online e o ownCloud Infinite Scale, configure os URLs de serviço corretos e verifique se as edições do documento foram salvas.
Impeça a exportação de documentos no Collabora Online CODE definindo a permissão WOPI DisableExport e, em seguida, verifique se o host e o editor a aplicam.

