Elimine os timeouts de bloqueio de arquivos do ownCloud com o backend correto.
Diferencie a disputa de bloqueio de banco de dados dos bloqueios WebDAV expirados e, em seguida, escolha e configure a correção adequada para o ownCloud 10.
O ownCloud Infinite Scale não oferece uma opção independente para autenticação de dois fatores (2FA) em sua interface de usuário. Para senhas de uso único baseadas em tempo (TOTP), configure um provedor de identidade OpenID Connect, como o Keycloak, exija que os usuários registrem um autenticador nesse provedor e permita que ele solicite autenticação durante o login. As configurações de MFA do próprio Infinite Scale servem para verificações adicionais em rotas protegidas; elas não criam um fluxo de registro de OTP.
Este guia usa o Keycloak como exemplo de provedor de identidade. Os rótulos exatos do menu podem variar de acordo com a versão do Keycloak. As capturas de tela abaixo são ilustrações da interface, não capturas de um servidor testado. A documentação atual do ownCloud 8.2 lista OCIS_MFA_ENABLEDo OCIS_MFA_AUTH_LEVEL_NAMESrecurso de imposição de regras em nível de rota, introduzido no Infinite Scale 7.3.0.
Primeiro, decida se os usuários devem inserir um segundo fator de autenticação a cada novo login ou apenas quando acessarem uma parte sensível do serviço. O Keycloak pode exigir TOTP em seu fluxo de autenticação do navegador. O Infinite Scale pode solicitar autenticação adicional para rotas selecionadas usando a declaração de Referência de Classe de Contexto de Autenticação (ACR) do OIDC. Eles resolvem problemas relacionados, mas diferentes.
| Abordagem | Bom ajuste | Troca |
|---|---|---|
| Keycloak TOTP no login | Organizações que desejam um segundo fator de autenticação para logins via navegador. | Os usuários precisam de um aplicativo autenticador e um plano de recuperação; as sessões existentes podem permanecer válidas até expirarem ou até que os usuários façam login novamente. |
| Escala infinita de MFA incremental | Equipes protegendo rotas selecionadas ou ações de dados | Requer um IdP que suporte autenticação em duas etapas e declarações ACR, além de configuração correspondente em ambas as extremidades. |
| Chave de segurança ou senha WebAuthn | Equipes priorizando autenticação resistente a phishing | O cadastro, o suporte ao dispositivo e a recuperação de conta exigem planejamento; essa é uma opção de segundo fator diferente do TOTP. |
Para uma implementação TOTP simples, comece com o fluxo de login do navegador do Keycloak. Mantenha a autenticação multifator (MFA) em etapas como uma política separada e deliberada quando precisar de verificações específicas de rota. Consulte a documentação do proxy ownCloud sobre ACR e autenticação em etapas para obter informações sobre o comportamento no servidor.
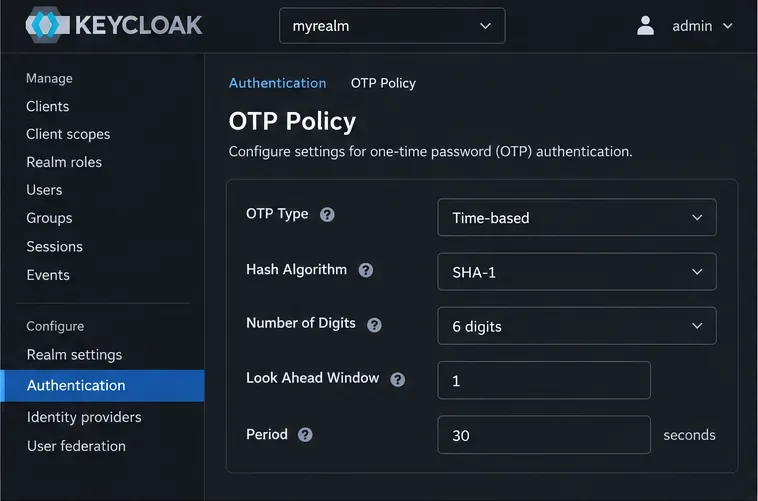
Ilustração: Configurações de política OTP do Keycloak para códigos baseados em tempo. Verifique os valores reais do seu domínio antes de cadastrar usuários.
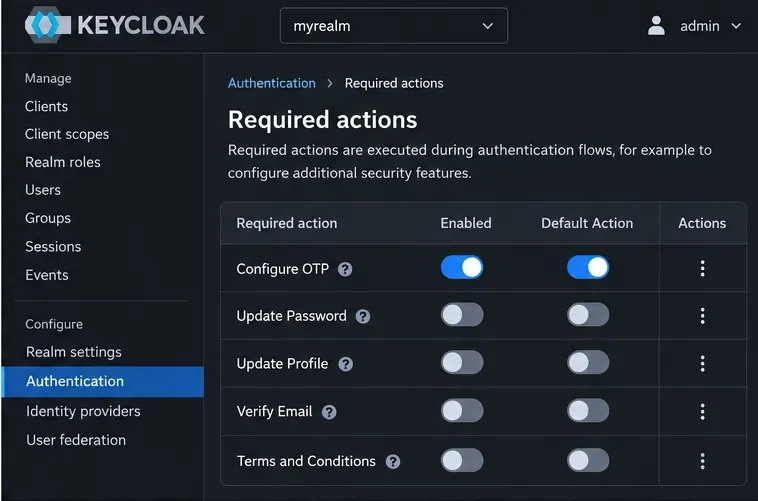
Ilustração: A configuração do OTP está habilitada como uma ação obrigatória e padrão; os usuários existentes ainda precisam de um plano de inscrição.
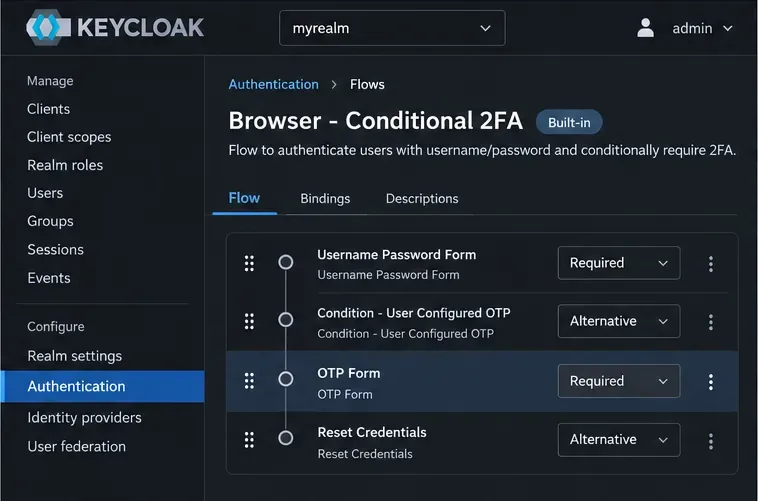
Ilustração: fluxo de navegador que requer OTP (senha de uso único). Implemente-o somente após o cadastro e a recuperação terem sido testados.
O fluxo padrão do navegador do Keycloak pode apresentar comportamento condicional: usuários que não cadastraram um segundo fator de autenticação podem não ver a solicitação de senha de uso único (OTP), a menos que o fluxo seja alterado. Consulte o Guia de Administração do Servidor Keycloak antes de alterar os requisitos do fluxo, especialmente se você também utiliza serviços de intermediação de identidade, chaves de acesso, clientes de desktop ou clientes móveis.
Para verificações em nível de rota, configure o proxy e o frontend com configurações de MFA correspondentes. Em uma configuração de implantação que aceita variáveis de ambiente, os nomes atuais da versão 8.2 incluem:
OCIS_MFA_ENABLED: "true"
OCIS_MFA_AUTH_LEVEL_NAMES: "advanced"
Use o mesmo valor ACR aceito que seu provedor de identidade coloca no token de acesso após a autenticação multifator (MFA) bem-sucedida. Configure os caminhos protegidos desejados de acordo com a documentação de implantação do proxy e do frontend e, em seguida, reimplemente os serviços afetados. Essa configuração está desativada por padrão e, por si só, não ativa o TOTP nem impõe o uso de OTP para todos os logins. Se um usuário acessar uma rota protegida sem o nível de MFA necessário, o Infinite Scale registrará uma resposta 403 com um X-OCIS-MFA-Requiredcabeçalho. Consulte a referência da variável de ambiente MFA do ownCloud e a configuração do serviço de proxy .

Ilustração: o nome atual da variável de ambiente no plural para os níveis de autenticação MFA aceitos; seu valor deve corresponder à declaração ACR do IdP.
Teste a política com um usuário normal, um usuário não cadastrado, um administrador e qualquer cliente desktop ou móvel do qual sua organização dependa. Confirme se um novo login no navegador solicita o TOTP e se um código válido é aceito. Para o teste de autenticação de dois fatores, solicite uma rota protegida com uma sessão que não tenha concluído a autenticação multifator (MFA) e, em seguida, confirme se o desafio do provedor de identidade (IdP) ocorre e se a rota funciona após a emissão do nível de autenticação de dois fatores (ACR) necessário.
Mantenha um procedimento de recuperação de administrador disponível antes de exigir o uso de OTP em todo o domínio. Documente como redefinir um autenticador perdido, mantenha o acesso ao console do provedor de identidade e evite depender do telefone de uma única pessoa como o único caminho de volta ao serviço. O TOTP é amplamente suportado e fácil de implementar, enquanto o WebAuthn pode oferecer maior resistência a phishing; escolha com base nos dispositivos, na capacidade de suporte e nos controles de recuperação que seus usuários realmente possuem. A base de conhecimento do ownCloud identifica o Keycloak como uma opção para autenticação de dois fatores (2FA) em escala infinita.
Diferencie a disputa de bloqueio de banco de dados dos bloqueios WebDAV expirados e, em seguida, escolha e configure a correção adequada para o ownCloud 10.
Rastreie uma tela em branco do ownCloud Web até a causa, como cache do navegador, recursos da web ausentes, erros de serviço ou configurações de URL de proxy reverso, com verificações direcionadas.
Defina o limite de memória PHP da web do ownCloud, reinicie o serviço correspondente e verifique o valor ativo sem confundi-lo com as configurações da CLI ou os limites de upload.
Descubra se o MySQL, o PHP, as configurações de socket ou as permissões do banco de dados estão bloqueando o ownCloud 10 e, em seguida, verifique se há uma solução segura.
Torne obrigatória a expiração de links públicos no ownCloud Classic, defina um tempo de vida máximo e verifique os compartilhamentos existentes que podem precisar de limpeza separada.
Habilite o TOTP por meio do Keycloak, inscreva usuários com segurança e entenda quando as configurações de MFA em nível de rota do Infinite Scale se aplicam.
Verifique se o problema é uma quebra de compatibilidade entre o OC10 e o 7.x ou um registro CSync corrompido e, em seguida, aplique a correção adequada sem excluir os arquivos sincronizados.
Escolha HTTP-01 ou DNS-01, configure um proxy reverso ownCloud e verifique se o Certbot renova os certificados HTTPS automaticamente.
Configure o login LDAP do oCIS, alinhe as pesquisas de usuários e grupos e verifique as configurações de TLS e esquema antes da implementação.
Adicione um bucket do Amazon S3 ao ownCloud 10, prepare credenciais e endpoints compatíveis e verifique o acesso sem confundir a montagem com o armazenamento primário.



