Coloque o ownCloud em HTTPS com Let's Encrypt e Nginx

Escolha HTTP-01 ou DNS-01, configure um proxy reverso ownCloud e verifique se o Certbot renova os certificados HTTPS automaticamente.
Encerre o TLS em um proxy reverso na frente do servidor ownCloud e, em seguida, use o Certbot para obter e renovar um certificado Let's Encrypt. Para um nome de host público, o Nginx com o desafio HTTP-01 geralmente é a opção mais simples quando o proxy aceita conexões de entrada na porta 80. Se a porta 80 não puder ser exposta ou se você precisar de um certificado curinga, use o DNS-01 com uma integração DNS automatizada.
Este artigo aborda o ownCloud Classic Server 11 em um contêiner Docker com Nginx no mesmo host Linux. A documentação atual do ownCloud direciona o TLS para um proxy. Estes exemplos de interface usam um nome de host fictício; substitua-o pelo seu.
Se você já utiliza um proxy com terminação TLS, mantenha o gerenciamento de certificados nele em vez de adicionar outro proxy. O plugin do Certbot para Nginx obtém o certificado e edita o host virtual, mas altera a sua configuração do Nginx. Se preferir gerenciar essa configuração manualmente, use o modo somente certificado do Certbot e configure os caminhos dos certificados no seu proxy manualmente.
| Escolha | Melhor ajuste | Principal contrapartida |
|---|---|---|
| HTTP-01 com Nginx e Certbot | Um único nome de host público com TCP de entrada na porta 80 disponível. | Simples, sem segredo de API DNS; depende de um DNS público correto e da acessibilidade da porta 80. Não pode emitir certificados curinga. |
| DNS-01 com um plugin de provedor de DNS | A porta 80 está fechada, o serviço é privado ou você precisa de um curinga. | Funciona sem um desafio público na web, mas a renovação automática requer acesso à API de DNS. Use credenciais com escopo restrito e proteja-as. |
| Integração ACME do proxy existente | Um proxy já gerencia certificados para outros sites. | Menos componentes móveis; o comportamento e a configuração da renovação são específicos para esse proxy. |
O perfil opcional tlsserver do Let's Encrypt começou a emitir certificados de 45 dias em 13 de maio de 2026; seus certificados clássicos padrão permanecem com 90 dias até a mudança para 64 dias em 10 de fevereiro de 2027. O Certbot costuma agendar a renovação; verifique o seu.
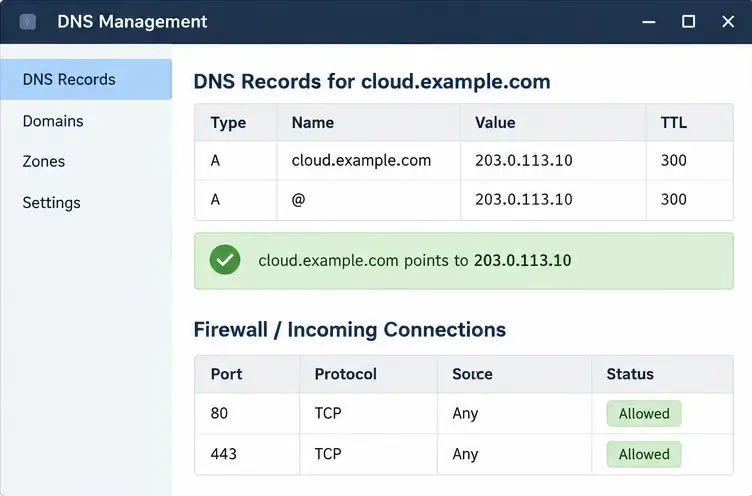
cloud.example.comapontando para o endereço IPv4 público do servidor. Adicione um registro AAAA somente se o IPv6 alcançar o mesmo proxy corretamente. Permita conexões TCP de entrada na porta 80 para validação HTTP-01 e na porta TCP 443 para conexões HTTPS dos usuários, tanto no firewall do host quanto em qualquer firewall ou roteador na nuvem. Verifique o DNS de fora da sua rede..envarquivo Compose existente, substitua o nome do host de exemplo e defina os valores relevantes:OWNCLOUD_DOMAIN=cloud.example.com
OWNCLOUD_TRUSTED_DOMAINS=cloud.example.com
OWNCLOUD_OVERWRITE_CLI_URL=https://cloud.example.com
OWNCLOUD_OVERWRITE_HOST=cloud.example.com
OWNCLOUD_OVERWRITE_PROTOCOL=https
OWNCLOUD_TRUSTED_PROXIES=PROXY_SOURCE_IP
HTTP_PORT=127.0.0.1:8080PROXY_SOURCE_IPé um espaço reservado: use o endereço que o ownCloud realmente vê para o proxy, não um endereço de loopback presumido. A rede Docker altera o endereço de origem que o ownCloud vê. Confie apenas no endereço do proxy ou no menor conjunto necessário; a confiança ampla permite que os clientes falsifiquem informações encaminhadas. O exemplo oficial do Compose publica o ownCloud na porta 8080; vincular o lado do host ao loopback mantém o ouvinte HTTP do aplicativo fora da interface pública quando o mapeamento de porta fornecido usa ${HTTP_PORT}:8080. Se o seu Nginx estiver em um contêiner, use uma rede Docker compartilhada privada e seu endereço de serviço em vez deste exemplo de host-loopback.
Mantenha suas configurações atuais de banco de dados, Redis e volumes. Após editar o arquivo, recrie o serviço ownCloud para que ele leia o ambiente atualizado: docker compose up -d owncloud.
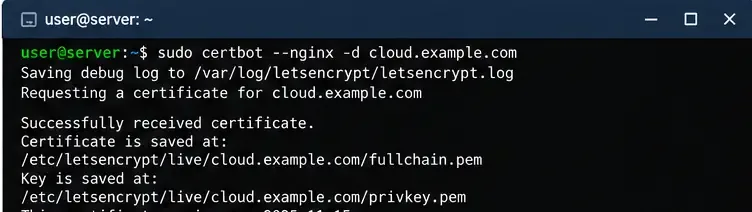
server {
    listen 80;
    server_name cloud.example.com;

    location / {
        proxy_pass http://127.0.0.1:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
Habilite o site usando o layout Nginx da sua distribuição e, em seguida, verifique e recarregue o Nginx com `nginx status` sudo nginx -te ` sudo systemctl reload nginxnginx status`. Os caminhos de habilitação do site variam de acordo com a distribuição. Mantenha o desafio HTTP ACME acessível; não coloque um gateway de autenticação ou uma regra de redirecionamento geral antes do caminho do desafio ao emitir o certificado.
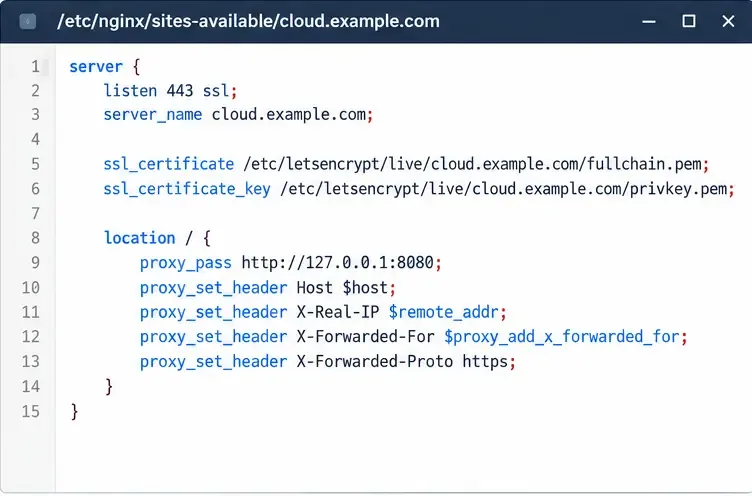
sudo certbot --nginx -d cloud.example.com --redirectO instalador Nginx do Certbot obtém o certificado e configura o HTTPS e um redirecionamento de HTTP para HTTPS. Revise as alterações no Nginx antes de aceitá-las. Se você quiser que o Certbot emita o certificado sem editar o Nginx, use o comando `certbot --version` , configure manualmente o host virtual TLS com os caminhos `<caminho_para_o_host_tls>` e `<caminho_para_o_host_tls> sudo certbot certonly --nginx -d cloud.example.com` resultantes e recarregue o Nginx. Nunca publique ou cole o arquivo de chave privada.fullchain.pemprivkey.pem
Abra https://cloud.example.coma partir de uma rede externa. Confirme se o navegador reporta um certificado válido, se o ownCloud carrega sem um loop de redirecionamento e se os links gerados usam HTTPS. Se o ownCloud reportar um domínio não confiável ou criar links HTTP, verifique `<username>`, `<username>` , OWNCLOUD_TRUSTED_DOMAINS` <username>` e o endereço do proxy confiável.OWNCLOUD_OVERWRITE_HOSTOWNCLOUD_OVERWRITE_PROTOCOL
sudo certbot renew --dry-run
sudo systemctl list-timers --all | grep -i certbot
Um teste bem-sucedido verifica o caminho de renovação sem substituir o certificado ativo. O instalador do Nginx deve implantar os certificados renovados por meio de sua integração de renovação; se você usar o modo somente certificado ou o modo raiz da web, certifique-se de que sua configuração de renovação recarregue o Nginx após uma renovação bem-sucedida. O Certbot documenta os hooks de implantação para renovação para essa finalidade. Verifique o agendador novamente após a instalação ou migração e configure alertas para falhas de renovação, em vez de depender de uma pessoa para renovar manualmente.
Para o DNS-01, use o plugin documentado para seu provedor de DNS, crie um token de API limitado aos registros que ele precisa alterar e teste a renovação automática com a mesma simulação do Certbot. O Let's Encrypt observa que o DNS-01 suporta nomes curinga e serviços que não são públicos, mas alerta que credenciais de DNS amplas no servidor web aumentam o impacto de uma violação de segurança.
Para obter detalhes específicos da versão, consulte o guia de instalação do ownCloud Server 11 no Docker , sua configuração de proxy reverso e a referência de variáveis de ambiente . Para opções de validação e renovação, consulte a documentação de desafios do Let's Encrypt , seu cronograma de validade do certificado e as instruções do Certbot para o seu sistema operacional .
Escolha HTTP-01 ou DNS-01, configure um proxy reverso ownCloud e verifique se o Certbot renova os certificados HTTPS automaticamente.
Configure o login LDAP do oCIS, alinhe as pesquisas de usuários e grupos e verifique as configurações de TLS e esquema antes da implementação.
Adicione um bucket do Amazon S3 ao ownCloud 10, prepare credenciais e endpoints compatíveis e verifique o acesso sem confundir a montagem com o armazenamento primário.
Agende backups protegidos do MariaDB para o servidor ownCloud, gerencie o modo de manutenção com segurança e verifique cada backup antes de utilizá-lo.
Planeje uma migração do ownCloud 10 para oCIS com o aplicativo compatível, comandos ordenados, verificações de identidade e uma lista clara dos dados que precisam de tratamento separado.
Substitua os logotipos do ownCloud Classic 10 e ajuste as cores da interface web com um aplicativo de tema, evitando problemas de atualização e verificação de integridade.
Atribua limites de armazenamento em bytes para novos usuários do ownCloud Infinite Scale por função, com um exemplo de proxy.yaml e uma lista de verificação de segurança.
Restaure a sincronização do ownCloud para desktop verificando o nome do host do servidor, a cadeia de certificados, a confiança da CA privada e problemas com o portal cativo, sem desativar a verificação TLS.
Use o relatório de arquivos inválidos para identificar arquivos principais ou assinaturas de aplicativos incompatíveis, restaurar os arquivos de versão corretos e verificar a integridade dos dados com segurança.
Implante o ownCloud Infinite Scale a partir do exemplo oficial do Compose, configure os domínios e o armazenamento persistente e, em seguida, verifique o TLS, os contêineres e o primeiro login.



