Mantenha as revisões do autor visíveis ao exportar para DOCX.

Acompanhe as edições no Writer, preserve uma fonte ODT editável e verifique o arquivo DOCX exportado no Word antes de compartilhá-lo.
Muitos usuários do Zalo foram ou encontraram um problema bastante irritante ao usar este aplicativo, que é o erro 2028. Em essência, esse é um erro que ocorre ao instalar o Zalo em um computador , o usuário. O aplicativo não pode acessar sua conta Zalo, mesmo que a senha e o número de telefone estejam completamente corretos.
Download Zalo para Android
Faça o download do Zalo para iOS
Download Zalo para Windows phone
Para corrigir este erro não é muito complicado, basta seguir as instruções do Download.com.vn.
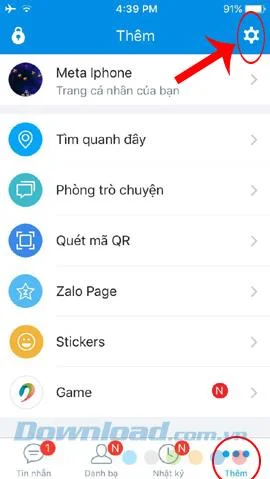
Etapa 1: na interface principal do Zalo no telefone, selecione Adicionar (o ícone dos três pontos) e toque em Configurações (roda dentada) no canto superior direito da tela. Continue em Gerenciamento de contas.
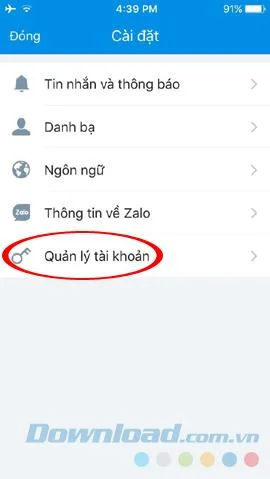
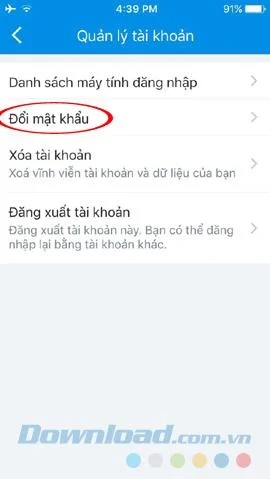
Etapa 2: Selecione Alterar senha , digite a senha antiga exatamente e crie uma nova senha abaixo e Atualizar.
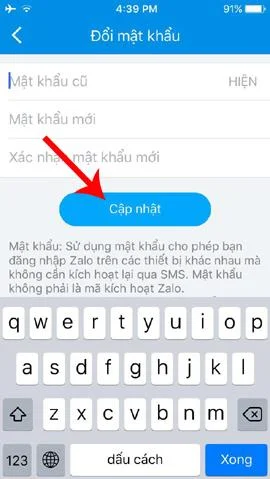
Selecione Mostrar para que os caracteres apareçam, ajudando a inserir a senha com mais precisão
Depois de fazer isso, você sai da sua conta no telefone e volta ao Zalo no seu computador com uma nova senha.
Acompanhe as edições no Writer, preserve uma fonte ODT editável e verifique o arquivo DOCX exportado no Word antes de compartilhá-lo.
Siga o procedimento do SUSE SP7 para ativar o modo FIPS, reinicie com segurança, verifique a política ativa e confirme se o seu requisito de conformidade exige módulos validados.
Compare o YaST e o cryptsetup para um novo volume de dados SLES criptografado, escolha LUKS1 ou LUKS2 e verifique o comportamento de desbloqueio e montagem com segurança.
Configure o RMT no SLES 15, espelhe os repositórios autorizados e verifique o registro HTTPS e o acesso aos pacotes a partir de um cliente de teste.
Conecte o SLES 15 ao AD com o gerenciamento de logon baseado em SSSD do YaST e, em seguida, verifique a pesquisa de diretório, o login de domínio e os tickets Kerberos.
Configure o caminho correto de aplicação de patches em tempo real para o SLES 16.0 ou 15 SP7, aplique as correções de kernel elegíveis e confirme o que está ativo, sem confundir com uma atualização de kernel que exige reinicialização.
O SLES 15 SP5 pode ser migrado online para o SP6, mas cada nó precisa ser reinicializado. Use uma atualização gradual testada ou uma transição azul-verde para manter as cargas de trabalho acessíveis.
Criar, refinar e verificar um perfil AppArmor com privilégios mínimos no SLES 15 SP7, com uma observação clara sobre o padrão SELinux do SLES 16.
Utilize o perfil STIG compatível com a SUSE para analisar o SLES 15, testar a correção, revisar as descobertas restantes e manter as evidências da avaliação.
Rastreie uma falha de conexão do Cockpit através de DNS, porta 9090, socket do systemd, firewalld, TLS e configurações de login, utilizando as diretrizes atuais da SUSE.








