Início
» Dicas para PC
»
Como configurar dual boot com Ubuntu 24.04 e Windows 11 com o BitLocker ativado
Como configurar dual boot com Ubuntu 24.04 e Windows 11 com o BitLocker ativado
Sim, o Ubuntu 24.04 LTS e o Windows 11 podem coexistir enquanto o Windows mantém a proteção do BitLocker, mas o método de instalação seguro depende do layout do seu disco. Se você tiver um segundo disco físico para o Ubuntu, geralmente pode deixar o disco do Windows criptografado e instalar o Ubuntu nesse outro disco. Se ambos os sistemas operacionais precisarem compartilhar um único disco, o caminho de instalação guiado documentado pela Canonical exige desativar o BitLocker e permitir que o Windows descriptografe os dados antes que o instalador do Ubuntu altere o layout desse disco.
Essa distinção é importante: suspender o BitLocker não é o mesmo que desativá-lo. Uma unidade suspensa permanece criptografada e tratá-la como descriptografada pode resultar em um instalador inseguro ou bloqueado. As instruções abaixo seguem a documentação do instalador do Ubuntu Desktop 24.04 LTS e as orientações da Microsoft disponíveis em 9 de outubro de 2026; os nomes exatos do firmware e do instalador variam entre os computadores.
É possível manter o BitLocker ativado durante toda a instalação?
Em um disco físico separado, geralmente sim. A documentação de instalação do Ubuntu oferece explicitamente um disco separado e não criptografado quando o BitLocker impede a instalação junto com o volume do Windows. O Windows mantém sua unidade C: criptografada pelo BitLocker; o Ubuntu usa uma unidade diferente. Alterações na inicialização ainda podem fazer com que o Windows solicite sua chave de recuperação.
Em um disco físico compartilhado, não presuma que isso aconteça. A Canonical afirma que o instalador guiado do Ubuntu não consegue inspecionar de forma confiável uma instalação do Windows criptografada para instalar em conjunto. Para o processo documentado de disco compartilhado, descriptografe o Windows completamente, instale o Ubuntu e, em seguida, verifique se sua edição do Windows e seu dispositivo podem reativar a criptografia. A recriptografia não é garantida em todas as configurações. Consulte o guia da Canonical sobre
o BitLocker durante a instalação do Ubuntu .
Situação
Caminho de instalação recomendado
Implicação do BitLocker
Duas unidades de disco internas físicas; uma segunda unidade de disco adequada está disponível.
Instale o Ubuntu apenas no segundo disco; confirme o modelo e a capacidade do disco antes de aprovar as alterações.
A unidade C: do Windows pode permanecer criptografada.
Um único disco rígido interno, que deve ser compartilhado entre o Windows e o Ubuntu.
Faça backup, descriptografe o Windows, libere espaço e use a opção guiada do Ubuntu 24.04 quando oferecida.
O BitLocker está temporariamente desativado; verifique se é possível reativá-lo posteriormente.
A máquina gerenciada pelo trabalho ou a criptografia nunca devem ser desativadas.
Obtenha autorização de TI e um disco separado aprovado, ou use uma máquina virtual/WSL.
Não ignore as políticas de criptografia corporativas.
O que você deve verificar antes de trocar o disco?
1. Localize a chave de recuperação e confirme o status da criptografia.
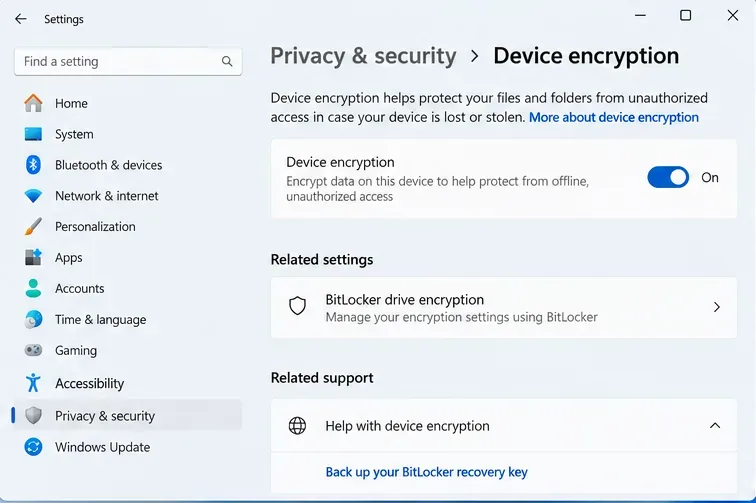
No Windows 11, abra Configurações > Privacidade e segurança > Criptografia de dispositivo, se essa opção existir. O Windows Home pode usar a Criptografia de dispositivo em hardware compatível, enquanto o gerenciamento da Criptografia de Unidade BitLocker é oferecido nas edições Pro, Enterprise e Education. Procure por " Gerenciar BitLocker" se o painel de controle clássico estiver disponível. Anote quais volumes estão criptografados.
Faça backup da chave de recuperação de 48 dígitos em um local acessível sem precisar inicializar o computador. Em muitos dispositivos pessoais, a Microsoft fornece acesso à chave de recuperação por meio da conta Microsoft vinculada ao computador; dispositivos corporativos ou escolares podem armazenar as chaves com a organização. Compare o ID da chave de recuperação exibido na tela de recuperação com o registro da chave salvo. Siga
as instruções da Microsoft para encontrar uma chave de recuperação do BitLocker . Não prossiga se não conseguir recuperar a chave.
As configurações de criptografia do dispositivo no Windows 11 mostram a criptografia ativada e um link para as informações da chave de recuperação. Confirme o status do seu sistema e salve a chave de recuperação real antes de alterar as configurações de inicialização.
2. Faça backup dos arquivos e identifique as unidades físicas.
Copie arquivos importantes do Windows para um armazenamento independente e verifique se consegue abri-los. Uma chave de recuperação desbloqueia um volume criptografado; ela não substitui um backup dos seus arquivos. Mantenha a mídia de recuperação do Windows e um carregador funcionando à mão.
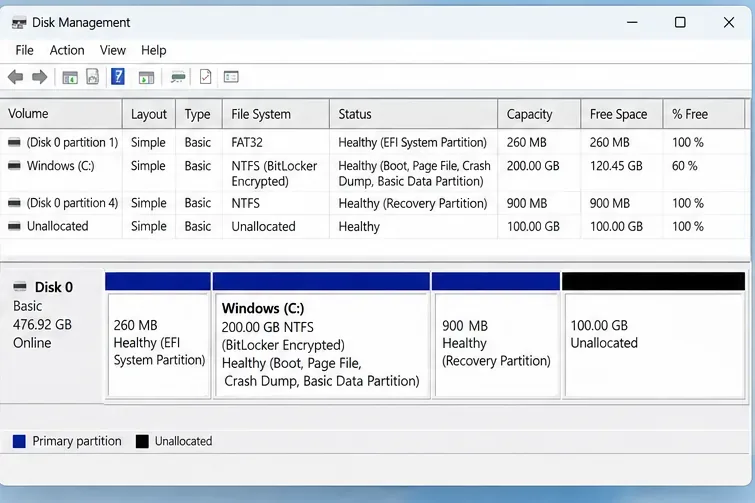
Abra o Gerenciamento de Disco (pressione Windows + R e Enter diskmgmt.msc). Anote o número do disco do Windows, a capacidade, a partição do sistema EFI, o volume C: e a partição de recuperação. Se você tiver dois discos físicos, identifique o segundo pela capacidade e modelo. Os números dos discos e os nomes do Linux, como `/usr/local/bin`, /dev/nvme0n1podem mudar; verifique o dispositivo real durante a instalação.
Para o método de disco compartilhado, procure reservar pelo menos os 25 GB mínimos de armazenamento recomendados pelo instalador do Ubuntu; alocar aproximadamente 50 a 80 GB ou mais é uma sugestão prática de planejamento para aplicativos e arquivos pessoais, não um requisito da Canonical. Mantenha bastante espaço livre no Windows para atualizações.
O Gerenciamento de Disco distingue o volume do sistema operacional Windows, as partições EFI e de recuperação e o espaço não alocado. Identifique o disco físico correto em vez de confiar apenas na letra da unidade.
3. Seu computador está usando UEFI e Inicialização Segura?
No Windows, execute msinfo32e verifique o Modo BIOS . Instalações modernas do Windows 11 normalmente usam UEFI com uma Tabela de Partição GUID (GPT). Inicialize o USB do Ubuntu também no modo UEFI; misturar os modos de inicialização UEFI e legado complica a inicialização dupla.
Geralmente não há motivo para desativar a Inicialização Segura apenas para instalar o Ubuntu 24.04. Desativar a Inicialização Segura, limpar o TPM ou alterar o modo de armazenamento do firmware pode acionar a recuperação ou impedir a inicialização do Windows. Se o Ubuntu relatar um problema de armazenamento Intel RST, pare e consulte a documentação relevante do controlador de armazenamento do Ubuntu antes de alterar as configurações do firmware.
A Inicialização Rápida do Windows também utiliza uma forma de hibernação, conforme explicado na
documentação da Microsoft sobre estados de energia do sistema . Para acesso confiável a sistemas de arquivos compartilhados do Windows, evite montar um volume do Windows hibernado para gravação a partir do Ubuntu. Uma reinicialização normal do Windows realiza um desligamento completo do que o desligamento da Inicialização Rápida, e um desligamento completo explícito é preferível ao trabalhar com diferentes sistemas operacionais.
Como preparar a partição do Windows em um PC com um único disco?
4. Desative o BitLocker e aguarde a descriptografia completa.
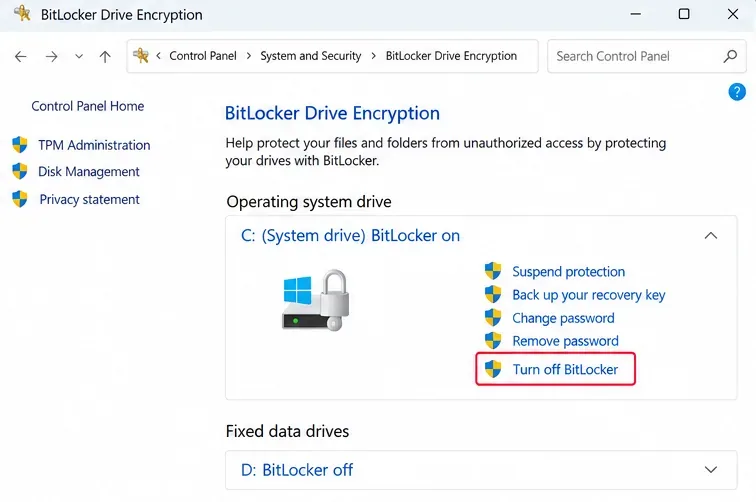
Siga este passo apenas para o caminho do disco compartilhado. No Windows, escolha Desativar o BitLocker para o volume do sistema operacional ou desative a Criptografia do dispositivo, se essa for a opção disponível. Confirme a solicitação de descriptografia e mantenha o computador ligado durante a execução. Não selecione apenas Suspender proteção : a Microsoft afirma que a suspensão mantém os dados criptografados e armazena uma chave temporária em texto não criptografado, o que não atende ao pré-requisito documentado pela Canonical.
Não interrompa o processo de inicialização do instalador. Se você vir uma mensagem de "BitLocker aguardando ativação" , siga as instruções específicas da Canonical em vez de presumir que o disco está descriptografado; essa configuração ainda pode bloquear o instalador do Ubuntu. Verifique também antecipadamente se a sua versão do Windows permite reativar a criptografia. A Canonical alerta especificamente que algumas versões do Windows podem não permitir. Consulte o
procedimento do Ubuntu 24.04 para desativar o BitLocker e a comparação da Microsoft entre suspensão e descriptografia .
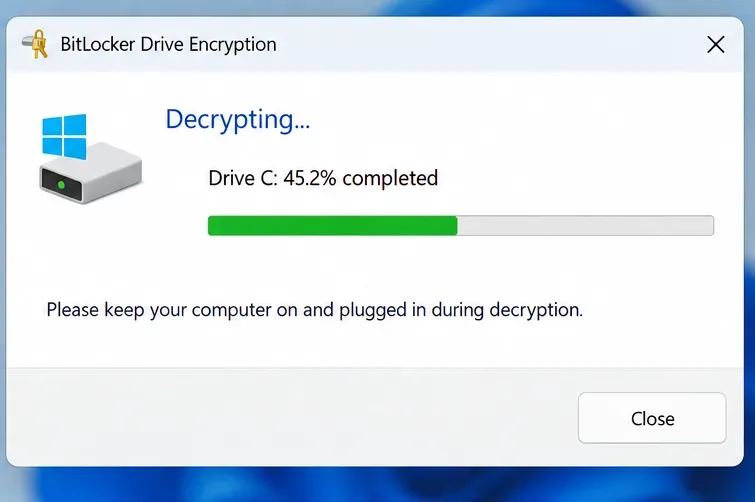
O painel de controle do BitLocker diferencia "Suspender proteção" de "Desativar BitLocker". Para o fluxo de trabalho guiado da Canonical na mesma unidade, escolha a descriptografia completa em vez de apenas suspender a proteção.O Windows exibe o progresso da descriptografia enquanto o BitLocker está sendo desativado. Aguarde até que a operação seja concluída e o disco esteja totalmente descriptografado antes de reparticioná-lo.
5. Reduza o tamanho da unidade C: no Windows, deixando espaço não alocado.
Quando a descriptografia terminar, reinicie o Windows e confirme se seus dados estão acessíveis. Em seguida, abra o Gerenciamento de Disco novamente, clique com o botão direito do mouse em C: e escolha Reduzir Volume . Insira a quantidade que você pretende reservar para o Ubuntu. Por exemplo, uma solicitação para reduzir em aproximadamente 60.000 MB cria cerca de 60 GB de espaço; esse número é apenas um exemplo e não uma quantidade garantida que um determinado computador poderá liberar.
Deixe a área resultante como Não Alocada . Não crie um volume NTFS nesse local, não exclua a Partição do Sistema EFI, não remova uma partição de recuperação do Windows e não formate a unidade C:. Se o Windows oferecer pouco espaço para redução de partição, interrompa o processo e resolva as limitações de espaço em disco do Windows em vez de forçar um editor de partições do Linux a mover estruturas protegidas do Windows.
A documentação do Gerenciamento de Disco da Microsoft descreve o recurso de redução de partição integrado.
Como instalar o Ubuntu 24.04 sem sobrescrever o Windows?
6. Grave o instalador do Ubuntu em uma unidade USB.
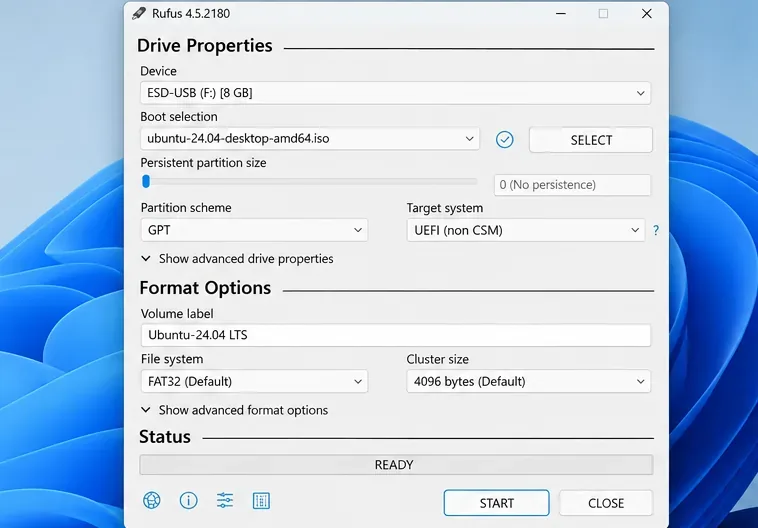
Baixe uma imagem ISO do Ubuntu 24.04 LTS Desktop da Canonical e, em seguida, use um programa adequado para criar imagens USB, como o Rufus, para criar o instalador inicializável. A Canonical recomenda um pen drive de 8 GB ou maior . Copiar a imagem ISO para uma pasta comum do pen drive não é suficiente, e a criação do pen drive inicializável apagará o conteúdo existente.
Em um computador Windows 11 UEFI/GPT convencional, o Rufus normalmente deve usar configurações compatíveis com UEFI. Verifique novamente a seleção do dispositivo USB antes de começar. Consulte as instruções da Canonical
para criar um USB inicializável com Ubuntu 24.04 .
O Rufus exibe uma imagem ISO do Ubuntu Desktop, uma unidade USB selecionada, o esquema de partição GPT e o sistema de destino UEFI. O dispositivo USB exibido é a unidade que será sobrescrita.
7. Inicialize o USB no modo UEFI e verifique a sessão ao vivo.
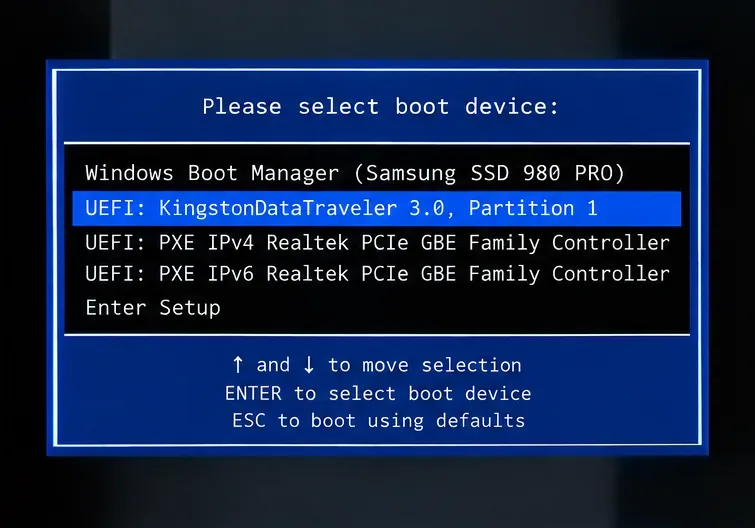
Reinicie o computador e abra o menu de inicialização do firmware. A tecla varia de acordo com o fabricante; F12 , Esc , F10 e F2 são opções comuns. Escolha a opção USB marcada como UEFI , caso haja várias versões listadas. Selecione " Experimentar o Ubuntu" quando solicitado e, em seguida, verifique a detecção de Wi-Fi, teclado, tela e armazenamento antes de instalar.
Uma sessão ao vivo é uma verificação de compatibilidade útil, mas não garante que todas as interações com drivers ou discos criptografados funcionarão após a instalação. Se o instalador não detectar a segunda unidade pretendida ou exibir um aviso do controlador de armazenamento, interrompa o processo em vez de tentar adivinhar se há alterações no firmware.
O seletor de inicialização do firmware destaca um dispositivo USB UEFI, separado do Gerenciador de Inicialização do Windows. Use a chave de menu de inicialização e os nomes de dispositivo reais do fabricante do seu computador.
8. Selecione o disco de destino e revise todas as alterações de partição.
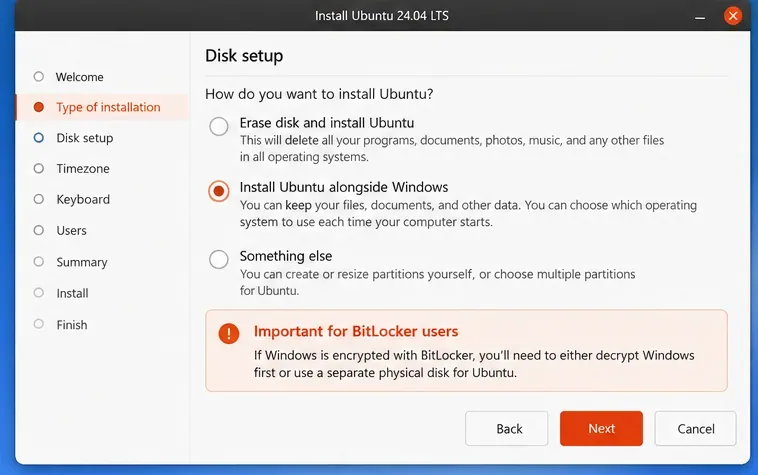
No instalador do Ubuntu Desktop, selecione o caminho de instalação interativo e prossiga para Configuração do disco . Para uma única unidade que já foi totalmente descriptografada, use a opção Instalar o Ubuntu ao lado quando o instalador reconhecer o Windows e oferecer essa opção. Revise a divisão proposta e use o espaço que você disponibilizou intencionalmente. Se o layout detectado não estiver claro, cancele e retorne ao Windows.
Para dois discos físicos , selecione o segundo disco específico. A Canonical sugere apagar o disco e instalar o Ubuntu em um disco diferente como uma possível solução, mas isso apaga completamente o disco selecionado . Escolha essa opção somente se o segundo disco não contiver nada que você precise e se você tiver verificado com certeza o modelo e o tamanho dele. Se precisar preservar dados nesse disco, um usuário qualificado deve criar partições manualmente. Nunca escolha a opção de apagar o disco do Windows.
O particionamento manual é para usuários avançados. Se necessário, reconheça a partição do sistema EFI e as partições de recuperação do Windows existentes, evite formatá-las e atribua sistemas de arquivos Linux apenas ao espaço livre ou disco Linux desejado. Os layouts de firmware variam, portanto, não assuma um número de partição EFI ou um nome de dispositivo fixo . O guia de instalação do Ubuntu 24.04/dev/nvme... da Canonical
explica as opções guiadas e as limitações da configuração manual de disco.
As opções de configuração do disco contrastam a instalação junto com o Windows com a opção de apagamento destrutivo. A mensagem na tela varia nas versões do Ubuntu 24.04; um aviso do BitLocker significa que você deve reavaliar o disco ou o status da descriptografia, e não ignorar o aviso.
9. Conclua a instalação e inicialize ambos os sistemas operacionais.
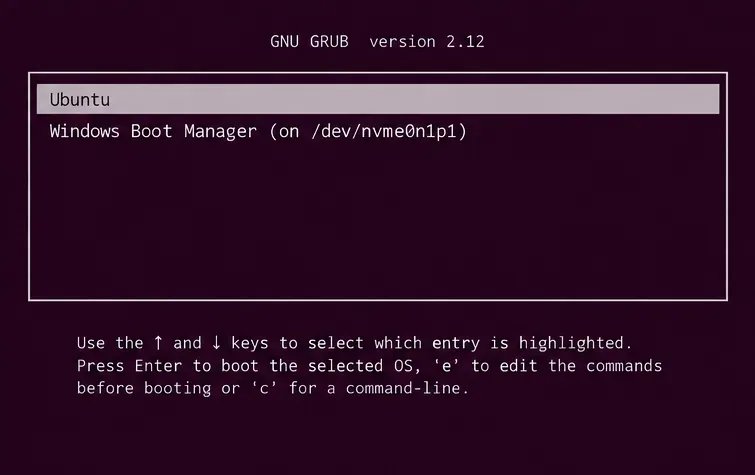
Revise o resumo final da instalação e confirme se as partições do sistema operacional Windows e de recuperação não estão marcadas para exclusão ou formatação. Escolha um nome de usuário e senha do Ubuntu, conclua a instalação e remova o dispositivo USB quando solicitado. Dependendo do firmware, um menu GRUB pode listar o Ubuntu e o Gerenciador de Inicialização do Windows , ou você pode precisar selecionar o sistema operacional usando o menu de inicialização única do firmware.
Primeiro, inicie o Ubuntu e confirme se seu diretório pessoal, a internet e o armazenamento estão funcionando corretamente. Em seguida, inicie o Windows. Uma alteração no caminho de inicialização pode causar a recuperação do BitLocker, mesmo que o volume do Windows criptografado nunca tenha sido sobrescrito. Se solicitado, insira sua chave de recuperação de 48 dígitos salva , verifique se o Windows inicia e mantenha a chave disponível para futuras alterações de firmware ou do carregador de inicialização.
Um menu de inicialização GRUB pode oferecer o Gerenciador de Inicialização do Ubuntu e do Windows. Alguns sistemas UEFI usam seu próprio seletor de inicialização, e as opções exibidas dependem da instalação concluída.
É necessário reativar o BitLocker após uma instalação em disco compartilhado?
Somente se o Windows fornecer um método compatível. Retorne ao Windows, verifique a instalação, abra as configurações de criptografia apropriadas para sua edição e confirme se o BitLocker ou a Criptografia de Dispositivo podem ser ativados. Se disponíveis, ative a proteção, aguarde a conclusão da criptografia e salve as informações de recuperação (novas/atuais) . Mantenha o Ubuntu separado do volume de dados criptografados do Windows e teste a inicialização do Windows novamente após a conclusão da criptografia.
Não presuma que, pelo fato do BitLocker estar funcionando antes da instalação do Ubuntu, ele será reativado automaticamente depois. As edições do Windows, as políticas da organização, os requisitos de hardware e a configuração da conta afetam a disponibilidade. No caminho de dois discos onde o BitLocker nunca foi desativado, verifique seu status em vez de ativá-lo e desativá-lo desnecessariamente.
Para um terminal Windows aberto com privilégios de administrador, o comando `manage-bde status` manage-bde -status C:exibe a porcentagem de conversão e o status de proteção. Uma unidade C: protegida e totalmente criptografada deve mostrar que a criptografia está completa e a proteção está ativada; se esses resultados forem diferentes, investigue antes de considerar seus dados do Windows como criptografados. A Microsoft descreve esses campos em sua
referência de status do `manage-bde` .
O que acontece se o Windows iniciar na tela de recuperação do BitLocker?
Use a chave salva cujo ID corresponde ao prompt de recuperação. Isso pode ocorrer após alterações nos caminhos de inicialização EFI, Inicialização Segura, firmware ou no ambiente de inicialização medido pelo TPM. Isso por si só não prova que o Ubuntu excluiu arquivos do Windows. Assim que o Windows iniciar, confirme o status da unidade do sistema e investigue qualquer prompt recorrente antes de alterar as configurações de inicialização novamente.
Se o Ubuntu iniciar, mas o Windows não aparecer no GRUB, verifique o menu de inicialização única do firmware em busca do Gerenciador de Inicialização do Windows . Uma entrada ausente no GRUB é diferente de uma partição do Windows ausente. Evite executar comandos aleatórios de reparo de inicialização ou recriar partições EFI sem confirmar o layout do dispositivo. Se nenhum dos sistemas operacionais iniciar normalmente, use sua mídia de recuperação e backups; priorize a recuperação de dados em vez de experimentar com o carregador de inicialização.
Se o Ubuntu solicitar uma senha para desbloquear o disco, essa senha é diferente da chave de recuperação do Windows. A criptografia LUKS opcional do Ubuntu e a criptografia experimental com suporte de TPM têm seus próprios pré-requisitos e mecanismos de recuperação. A Canonical documenta
as opções avançadas de criptografia de disco e as limitações da criptografia com suporte de TPM ; não presuma que uma instalação criptografada do Ubuntu esteja automaticamente incluída em uma instalação convencional.
Como posso verificar se a configuração de inicialização dupla foi concluída?
Windows: O sistema inicia, os arquivos existentes abrem, o Windows Update funciona e o BitLocker exibe o estado de proteção desejado.
Ubuntu: Ele inicia de forma independente, reconhece seu próprio sistema de arquivos e funciona com componentes essenciais de hardware, como Wi-Fi, som e gráficos.
Opções de inicialização: Ambas as entradas do sistema operacional podem ser acessadas pelo GRUB ou pelo menu de inicialização UEFI sem alterar os modos do controlador de armazenamento.
Recuperação: As chaves de recuperação do Windows atuais são armazenadas separadamente da máquina; quaisquer credenciais de criptografia de disco do Ubuntu também são copiadas para backup.
Partições: As partições C: do Windows, EFI e de recuperação permanecem intactas; o Ubuntu ocupa apenas o espaço em disco planejado ou o espaço livre disponível.
Se ao menos uma dessas verificações falhar, pare de alterar partições ou configurações de firmware e diagnostique essa falha específica. O estado final confiável não é apenas alcançar uma área de trabalho do Ubuntu uma vez: é ser capaz de reiniciar em qualquer um dos sistemas, preservar a criptografia pretendida e recuperar o acesso caso a cadeia de inicialização seja alterada.