Início
» Como fazer
»
Como habilitar o recurso anti-ransomware de acesso controlado a pastas no Windows 10/11
Como habilitar o recurso anti-ransomware de acesso controlado a pastas no Windows 10/11
O Acesso Controlado a Pastas é um recurso do antivírus para desktop Windows Security da Microsoft. Ele previne ransomware, impedindo que arquivos em pastas protegidas sejam modificados. A ativação do Acesso Controlado a Pastas impede que aplicativos não confiáveis, malware ou outros meios alterem arquivos em pastas protegidas.
O Acesso Controlado a Pastas é um recurso de segurança adicional do Windows 10 e 11 que alguns usuários apreciam. Ransomware não é algo para ser menosprezado, e habilitar esse recurso manterá seu sistema e os arquivos do usuário ainda mais seguros. Aqui estão 4 maneiras de habilitar o Acesso Controlado a Pastas no Windows.
Como habilitar o acesso controlado a pastas na segurança do Windows
A configuração Acesso Controlado a Pastas está localizada em Proteção contra Ransomware no aplicativo Segurança do Windows. É fácil encontrá-la e ativá-la/desativá-la depois de saber onde ela está. Veja como ativar o Acesso Controlado a Pastas no aplicativo Segurança do Windows.
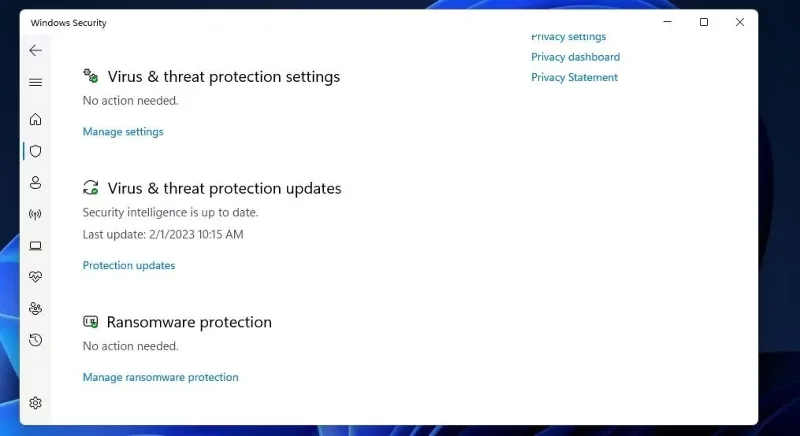
2. Selecione a aba Proteção contra vírus e ameaças da Segurança do Windows.
Recurso de proteção contra ransomware
3. Clique em Gerenciar proteção contra ransomware para acessar as configurações de Acesso Controlado a Pastas.
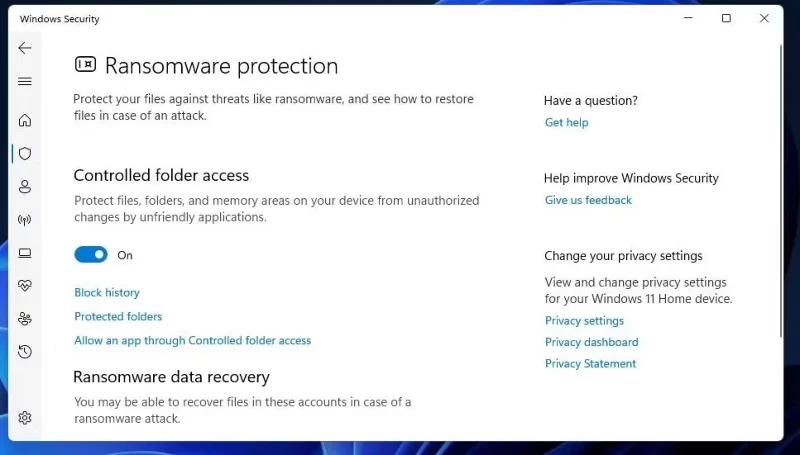
Opções de acesso controlado à pasta
4. Agora, ative a opção Acesso Controlado à Pasta para habilitar esse recurso.
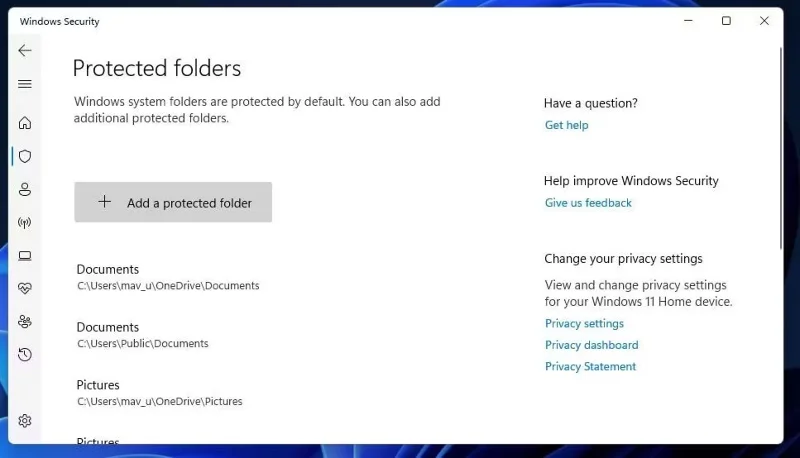
O Acesso Controlado a Pastas protege as pastas de usuário Documentos, Vídeos, Imagens e Músicas quando ativado. Para ver uma lista de pastas de usuário protegidas, clique em Pasta Protegida. Você pode adicionar mais pastas à lista clicando no botão Adicionar pasta protegida , selecionando uma pasta e clicando em Selecionar Pasta.
Botão Adicionar pasta protegida
Como habilitar o acesso controlado a pastas usando o PowerShell
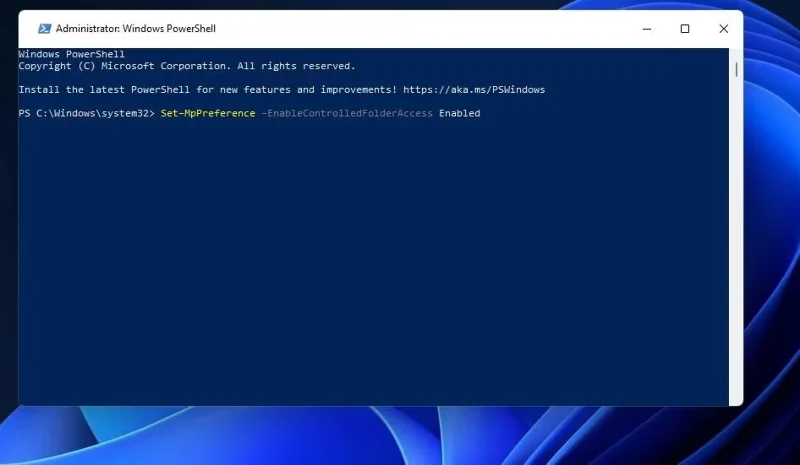
O Windows PowerShell oferece um método alternativo para habilitar e desabilitar o Acesso Controlado a Pastas executando comandos. Você pode habilitar o Acesso Controlado a Pastas usando o PowerShell da seguinte maneira:
1. Para ativar a ferramenta de busca de arquivos, pressione Win + S .
2. Digite PowerShell no utilitário de pesquisa habilitado.
Como habilitar o acesso controlado a pastas com o Editor de Política de Grupo
Se você tiver o Windows 11 Pro ou Enterprise, poderá habilitar o Acesso Controlado a Pastas usando o Editor de Política de Grupo. O Editor de Política de Grupo também inclui algumas configurações adicionais para o Acesso Controlado a Pastas. Veja como habilitar o Acesso Controlado a Pastas via GPE.
Observação : se você estiver usando o Windows Home, o Editor de Política de Grupo não aparecerá por padrão.
1. Abra a ferramenta de pesquisa do Windows e digite gpedit.msc nela.
2. Selecione gpedit.msc para exibir o Editor de Política de Grupo.
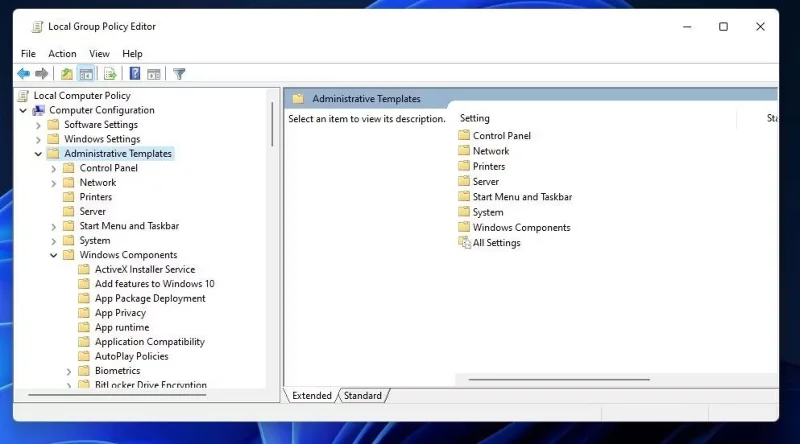
3. Clique em Configuração do Computador > Modelos Administrativos no painel esquerdo do Editor de Política de Grupo.
Modelos Administrativos no Editor de Política de Grupo
4. Clique duas vezes em Componentes do Windows para expandi-lo.
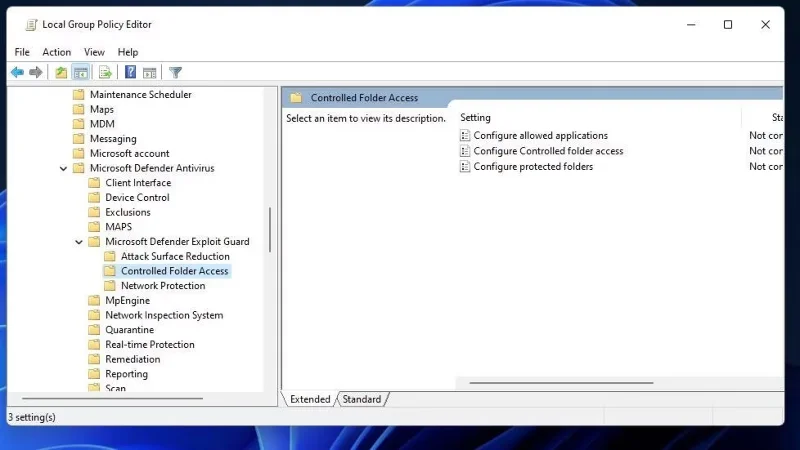
5. Clique nas setas para expandir o Microsoft Defender Antivirus e o Microsoft Defender Exploit Guard .
6. Selecione Acesso controlado à pasta para visualizar as configurações de política desse recurso.
7. Em seguida, clique duas vezes em Configurar acesso controlado à pasta para ver a janela dessa configuração.
Acesso controlado à pasta por política no Editor de política de grupo
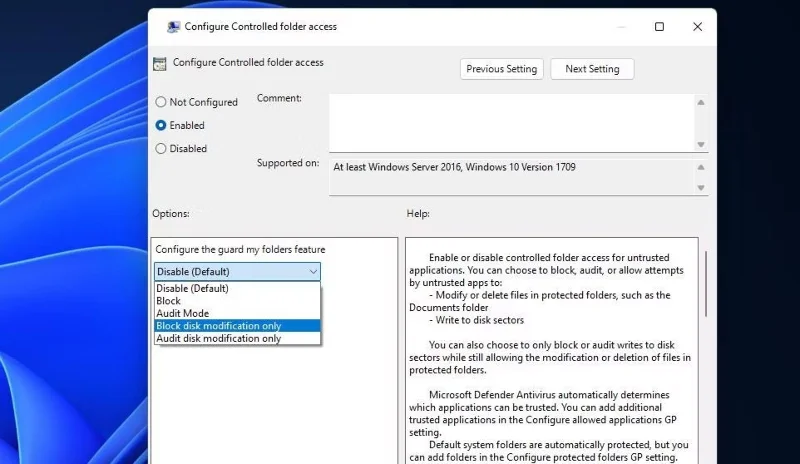
8. Selecione Habilitado para a janela Configurar acesso controlado à pasta .
9. Clique em Bloquear no menu suspenso para selecionar o modo CFA mais restrito. No entanto, você também pode selecionar as opções Modo de Auditoria, Bloquear apenas notificação de disco e Auditar apenas notificação de disco para permitir o Acesso Controlado à Pasta.
Configurar o menu suspenso do recurso "Guardar minhas pastas"
10. Selecione Aplicar na janela Configurar acesso controlado à pasta .
11. Clique no botão OK da janela Configurar acesso controlado à pasta .
Como habilitar o acesso controlado à pasta no menu de contexto do Windows
Como alternativa, você pode criar um atalho no menu de contexto para ativar/desativar o Acesso Controlado a Pastas. Assim, você poderá acessar a configuração "Ativar Acesso Controlado a Pastas" na área de trabalho do Windows. Você pode adicionar essa opção de CFA ao menu do botão direito configurando e executando um script de registro da seguinte maneira:
1. Abra o Bloco de Notas.
2. Em seguida, selecione este texto de script e pressione Ctrl + C :
Windows Registry Editor Version 5.00


 ; Created by: Shawn Brink

 ; Created on: July 19th 2018

 ; Tutorial: https://www.tenforums.com/tutorials/114389-add-turn-off-controlled-folder-access-context-menu-windows-10-a.html


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess]

 "HasLUAShield"=""

 "Icon"="%ProgramFiles%\\Windows Defender\\EppManifest.dll,-101"

 "MUIVerb"="Turn On or Off Control folder access"

 "Position"="Bottom"

 "SubCommands"=""


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess\shell\001flyout]

 "MUIVerb"="Turn on Control folder access"

 "HasLUAShield"=""

 "Icon"="%ProgramFiles%\\Windows Defender\\EppManifest.dll,-101"


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess\shell\001flyout\command]

 @="PowerShell -windowstyle hidden -Command \"Start-Process cmd -ArgumentList '/s,/c,start PowerShell.exe Set-MpPreference -EnableControlledFolderAccess Enabled' -Verb RunAs\""


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess\shell\002flyout]

 "MUIVerb"="Turn off Control folder access"

 "HasLUAShield"=""

 "Icon"="%ProgramFiles%\\Windows Defender\\EppManifest.dll,-101"


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess\shell\002flyout\command]

 @="PowerShell -windowstyle hidden -Command \"Start-Process cmd -ArgumentList '/s,/c,start PowerShell.exe Set-MpPreference -EnableControlledFolderAccess Disabled' -Verb RunAs\""
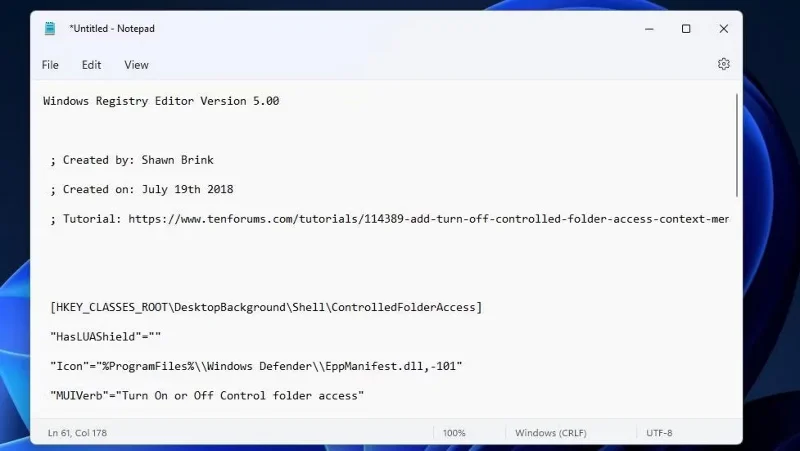
3. Cole o script no Bloco de Notas clicando na janela do aplicativo e pressionando Ctrl + V .
Script de registro para acessar o Controlled Folder Access
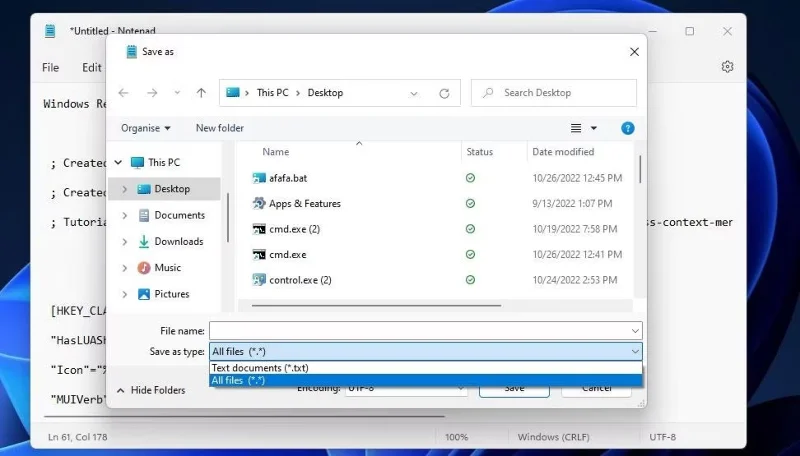
4. Em seguida, pressione Ctrl + Shift + S para visualizar a janela Salvar como do Bloco de Notas .
5. Defina a opção Salvar como tipo como Todos os arquivos .
Opção Todos os arquivos
6. Digite Turn on Control folder access.reg dentro da caixa de nome do arquivo.
7. Escolha salvar o script no local da área de trabalho.
8. Clique em Salvar para adicionar o arquivo de registro de acesso à pasta Ativar controle à área de trabalho.
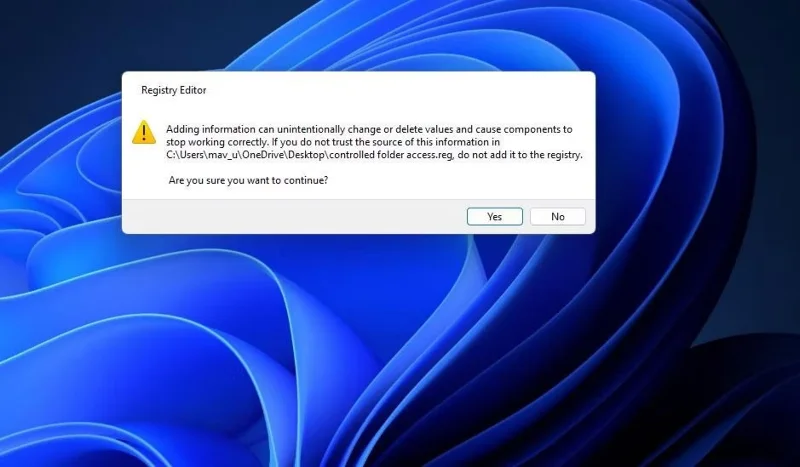
9. Feche o editor do Bloco de Notas e clique duas vezes no arquivo Ativar controle da pasta access.reg na área de trabalho.
Caixa de diálogo de confirmação do script de registro
10. Selecione Sim para confirmar que você confia no script.
Agora você pode habilitar o Acesso Controlado à Pasta no menu de contexto do Windows.