Início
» Dicas para PC
»
Configure o isolamento do navegador Gooroom por meio da política da sua organização.
Configure o isolamento do navegador Gooroom por meio da política da sua organização.
Um portal interno que abre no navegador Gooroom errado, ou um site externo que é bloqueado, geralmente indica um problema com a política de confiança do navegador, e não com uma preferência de navegação normal. A proteção do navegador Gooroom direciona os sites por meio de processos de navegador confiáveis ou não confiáveis. Nas implementações do Hancom Gooroom, o fornecedor descreve o GPMS como uma plataforma central de gerenciamento de configurações e afirma que o navegador Gooroom aplica políticas diferentes de acordo com o destino; consulte a página do produto Hancom Gooroom . Usuários comuns podem precisar de um administrador para alterar a classificação de um site. Até 9 de outubro de 2026, o material público do fornecedor não mostrava um caminho de menu GPMS passo a passo atualizado; portanto, use o manual da sua implementação específica em vez de tentar adivinhar.
O que o controle de isolamento do navegador Gooroom oferece?
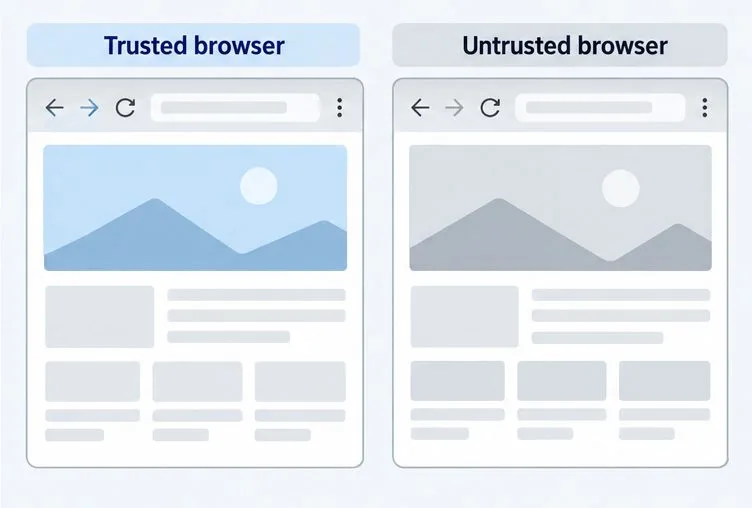
O navegador Gooroom é baseado no Chromium e possui processos e políticas de navegação confiáveis e não confiáveis distintos, que podem variar de acordo com o destino. Essa distinção faz parte do design de segurança do Gooroom; não se trata de escolher um modo de privacidade ou alterar uma permissão de site, como o acesso à câmera. A Hancom descreve essa proteção do navegador como a aplicação de políticas baseadas no destino do acesso, incluindo tratamento diferenciado para navegação confiável e não confiável. Sua página de produto também descreve o GPMS como uma forma de gerenciar as configurações do dispositivo de forma centralizada.
O termo “Gooroom OS” pode se referir a diferentes edições ou implementações. O Hancom Gooroom e a imagem upstream baseada em Gooroom de uma organização podem não expor as mesmas ferramentas de gerenciamento ou menus. As informações públicas do produto confirmam o modelo de política, mas não divulgam a navegação atual do GPMS, os nomes dos campos de política ou uma opção universal para o usuário final. Portanto, as etapas a seguir se concentram em um fluxo de trabalho de configuração seguro, em vez de nomes de botões inventados.
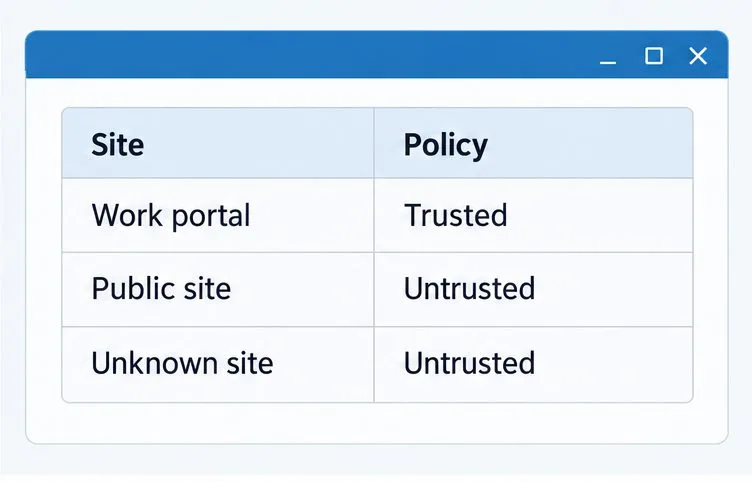
Os quatro painéis de interface abaixo são ilustrações explicativas, não capturas de tela de uma versão específica do Gooroom. As classificações de sites de exemplo não são as configurações padrão da sua organização.
Antes de solicitar uma alteração de política, anote a edição e a versão exibidas no seu dispositivo.Uma planilha de planejamento ajuda o administrador a revisar as classificações de locais propostas antes de aplicá-las.Utilize a documentação do GPMS da organização para obter informações sobre os controles corretos na versão implementada.A proteção do navegador Gooroom tem como objetivo separar os processos de navegação confiáveis dos não confiáveis.
Antes de alterar a política do navegador
Primeiro, identifique a edição e a versão instaladas e se o computador é gerenciado pela organização. Registre essas informações na visualização "Sobre" ou "Informações do sistema", se disponível. Se o GPMS não estiver presente ou se você não tiver uma função de administrador, peça ao administrador do dispositivo para confirmar o caminho de política compatível. Não tente editar arquivos de política do navegador ou flags do Chromium como alternativa; essas alterações podem não controlar a proteção de navegador separada do Gooroom e podem entrar em conflito com a política gerenciada.
Prepare uma lista resumida de sites que precisam de tratamento diferenciado. Inclua o nome do host de cada serviço e a justificativa comercial para a necessidade de confiança. Um fluxo de login pode redirecionar para vários nomes de host controlados pela organização, portanto, pergunte ao proprietário do serviço quais destinos são necessários. Não classifique um domínio público inteiro como confiável apenas porque uma página específica é necessária.
Como configurar a política de forma segura?
Confirme o proprietário da política. Se o seu dispositivo for gerenciado, envie a edição, a versão, o site afetado e o comportamento esperado para o seu administrador de TI ou de segurança. Para um dispositivo Hancom Gooroom, pergunte se essa implementação usa o GPMS para políticas do navegador Gooroom. Se você administra uma imagem Gooroom diferente, use o guia de gerenciamento dessa imagem.
Defina a classificação do site. Deixe que o responsável pela política decida se o host específico pertence ao processo de sites confiáveis ou não confiáveis. Mantenha sites desconhecidos e públicos no tratamento de sites não confiáveis da organização, a menos que o responsável pela segurança aprove uma exceção específica. Separe a classificação de confiança do site de outros controles, como a permissão de downloads; a página do produto disponível publicamente não especifica esses campos de política detalhados.
Aplique a alteração usando o guia de administração correspondente. Um administrador autorizado deve usar o GPMS ou o método de gerenciamento documentado para a versão instalada, aplicar a regra de host aprovada ao grupo de usuários ou dispositivos pretendido e evitar estender a regra além do serviço solicitado. Como a documentação pública não mostra o caminho do console atual nem a sintaxe da política, interrompa o processo e solicite o guia de implantação ou o suporte do fornecedor se o controle relevante não estiver claramente identificado. Não copie nomes de menu de outra versão do Gooroom.
Primeiro, faça o teste em um dispositivo gerenciado. Depois que o administrador informar que a política foi aplicada, feche e abra novamente o navegador Gooroom, caso as instruções de implantação exijam. Teste um site interno aprovado e um destino de teste não confiável aprovado. Não use um site malicioso ativo para testar o isolamento.
E se um site ainda abrir no navegador errado?
Capture o endereço exato após os redirecionamentos, a janela ou o navegador que foi aberto, a edição e a versão do dispositivo e a hora do teste. Forneça esses detalhes ao administrador de políticas para que ele possa verificar a regra atribuída e se ela alcançou o dispositivo. A ausência de um host de redirecionamento ou uma regra aplicada ao grupo de dispositivos errado pode explicar uma incompatibilidade, mas o administrador deve verificar isso nos registros de política da implantação.
Se o site estiver bloqueado, não o adicione à lista de confiáveis apenas para contornar o bloqueio. Primeiro, confirme com o proprietário do serviço se o endereço é legítimo e necessário e, em seguida, peça ao administrador de segurança para escolher a exceção aprovada mais restrita. Se o indicador esperado do navegador ou o status de gerenciamento não estiverem visíveis, use o método de verificação na documentação da sua versão do Gooroom; as fontes públicas não definem uma página de status universal.
Como você pode confirmar se a alteração funcionou?
Peça ao administrador para confirmar se a nova regra foi atribuída ao dispositivo ou grupo de usuários correto. Em seguida, verifique se o site de trabalho aprovado abre no processo de navegador confiável e se o destino de teste não confiável permanece no processo não confiável, usando os indicadores documentados para sua implementação. Se algum dos destinos for tratado de forma diferente, informe o URL final e interrompa a expansão da lista de confiáveis até que a regra seja verificada.