Início
» Como fazer
»
Desativar usuários inativos do Matrix sem excluir o histórico da sala.
Desativar usuários inativos do Matrix sem excluir o histórico da sala.
Para remover uma conta Matrix local inativa do serviço, use POST /_synapse/admin/v1/deactivate/<user_id>o endpoint do Synapse após revisar a conta e seus dispositivos. O Synapse chama isso de desativação: revoga as credenciais e remove o usuário das salas, mas não exclui permanentemente o registro da conta nem as mensagens do usuário. A documentação atual do Synapse v1.157 também distingue a desativação do eraseparâmetro opcional, que tem efeitos mais restritos do que muitos administradores esperam. Consulte a documentação da API de Administração de Usuários do Synapse . Estas etapas seguem a referência da API do Synapse v1.157, verificada em 10 de outubro de 2026; confirme o comportamento com a documentação da sua versão implantada.
"Excluir" significa exclusão permanente da conta?
Não. A operação suportada pela API de administração é a desativação. Ela remove tokens de acesso ativos, dispositivos e chaves de criptografia de ponta a ponta, pushers, hash de senha, IDs de terceiros e as participações em salas do usuário. Convites pendentes são rejeitados e os dados da conta são removidos. Essa é uma alteração significativa mesmo quando ` eraseis` é falso.
Essa configuração "erase": trueremove adicionalmente o nome de exibição do usuário, o URL do avatar e os campos de perfil personalizados, além de marcar a conta como excluída. Ela não exclui mensagens enviadas ou recebidas, mídias carregadas, mapeamentos de ID de SSO ou qualquer outro registro que possa conter dados pessoais. Os membros existentes da sala ainda podem ver as mensagens do usuário; a documentação informa que essas mensagens ficam ocultas para pessoas que entrarem na sala posteriormente. Não considere essa opção da API como um processo completo de exclusão legal. Siga os procedimentos de retenção e privacidade da sua organização antes de usá-la. Analise os efeitos exatos da desativação e exclusão .
Se você precisar de uma restrição reversível enquanto uma conta está sendo investigada, considere usar o endpoint de suspensão do Synapse. A suspensão bloqueia ações como enviar mensagens, entrar em salas e enviar convites, mantendo um caminho para reativar a conta. A desativação é mais adequada para contas que já passaram pela sua política de desligamento ou inatividade.
Como posso confirmar que uma conta está realmente inativa?
Não existe um limite universal de inatividade. Defina um de acordo com a política da sua organização e, em seguida, verifique a atividade real do dispositivo em vez de considerar uma data de registro antiga como prova. Uma conta inativa pode pertencer a um serviço, a um cliente pouco utilizado ou a uma pessoa em licença. Exclua identidades de serviço e administradores de servidores domésticos da limpeza, a menos que um proprietário tenha aprovado a remoção.
Use um token de administrador de servidor de um host confiável. Um token de administrador de sala não é suficiente. A Synapse recomenda evitar /_synapse/admin/o acesso público por meio de proxy reverso e fazer solicitações à API de administração a partir do host da Synapse sempre que possível. Envie o token em um cabeçalho de Autorização; não o cole em um script compartilhado nem o publique em logs. Consulte as diretrizes de autenticação e acesso à API de administração da Synapse .
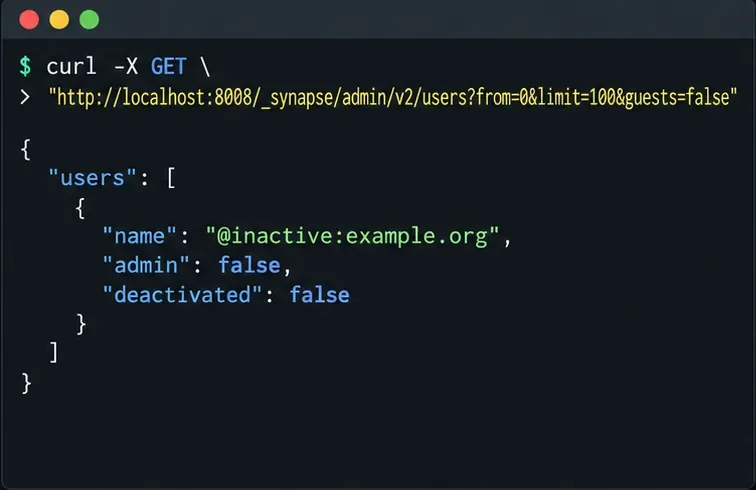
Liste as contas locais e revise o candidato. O endpoint de listagem v2 pagina os resultados com ; use o valor retornado como o valor next_tokenda próxima solicitação . O filtro opcional exclui convidados, mas a Synapse documenta que esse parâmetro não é compatível quando a integração com o Matrix Authentication Service está habilitada. Remova-o nessa configuração.fromguests=false
Examine os campos retornados name, como ` adminid`, user_type`name` e ` deactivatedvalue`. A listagem exclui contas desativadas por padrão. O exemplo abaixo mostra um único candidato; um servidor real pode retornar várias páginas.
Exemplo de saída da lista de usuários: verifique o ID exato da Matrix, o status de administrador e o estado atual de desativação antes de prosseguir.
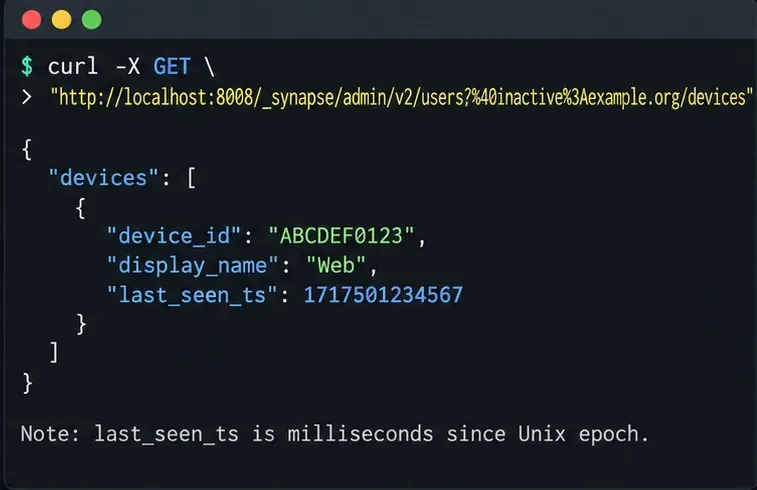
Verifique os dispositivos do candidato. Solicite informações GET /_synapse/admin/v2/users/<user_id>/devices. Compare o horário de cada dispositivo last_seen_tscom o horário limite definido em sua política; trata-se de um timestamp Unix-epoch em milissegundos e pode estar desatualizado em alguns minutos. Considere-o como evidência para revisão, não como uma decisão automática de exclusão.
Substitua o ID da Matriz de exemplo pelo usuário local que você analisou. Se um dispositivo foi usado recentemente, pare e confirme com o proprietário. Se os registros de data e hora forem antigos, mas a conta for de administrador, bot, identidade de suporte ou usuário vinculado a SSO, verifique a propriedade e as dependências antes de continuar. Consulte a documentação da API do dispositivo last_seen_tse suas unidades .
Exemplo de saída do dispositivo: verifique o último horário de visualização (last_seen_ts) em todos os dispositivos da conta em relação ao seu período de inatividade aprovado.
Como desativar uma conta aprovada?
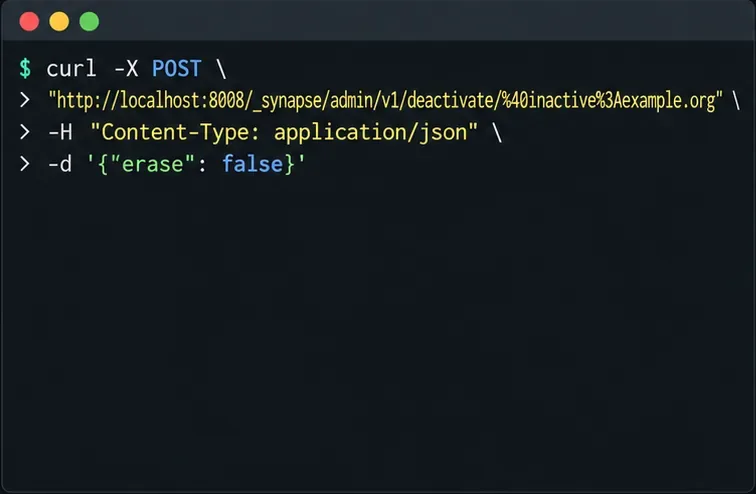
Use o ID Matrix local totalmente qualificado, não um nome de exibição. O endpoint de desativação aceita um objeto JSON opcional com erase; o padrão é falso. Manter o padrão preserva os campos de perfil, mas remove sessões, dispositivos, associações a salas e outros dados de desativação descritos acima.
Execute este procedimento para um usuário revisado por vez. Uma resposta positiva não substitui a verificação de que você selecionou a conta correta. Não transforme uma lista de registros de data e hora antigos em um loop POST em massa até que cada conta tenha passado pela sua revisão e verificações de retenção.
O corpo da requisição de exemplo usa erase=false, evitando as ações adicionais de remoção de perfil e de marcador apagado.
Como você verifica o resultado e escolhe apagar?
Consulte a conta novamente com GET /_synapse/admin/v2/users/<user_id>. Confirme se a resposta identifica o ID da Matrix esperado e relata "deactivated": true. A conta não deve mais ter tokens de acesso, dispositivos ou assinaturas de sala ativos. Mantenha o horário da solicitação e o ID da conta em seu registro administrativo, mas nunca armazene o token de portador nesse registro.
Defina esta configuração apenas "erase": truequando sua decisão de retenção ou privacidade exigir especificamente a remoção do marcador apagado e dos campos de perfil do Synapse. Essa configuração ainda não remove o histórico de mensagens nem as mídias enviadas. Se precisar que esses dados sejam tratados, use os procedimentos documentados separadamente para redação de eventos e gerenciamento de mídia e verifique seus efeitos independentemente. Além disso, planeje cuidadosamente antes de desativar a conta: a reativação pode exigir a definição de uma nova senha para contas com senha local, e as chaves de criptografia de dispositivos excluídas não podem ser restauradas simplesmente reativando a conta.
Exemplo de resposta de verificação: confirme que a desativação é verdadeira para o ID de usuário exato após a solicitação POST.
Para a conta específica que você selecionou, confirme se a consulta subsequente retorna o valor correto "deactivated": true. Se o resultado for diferente ou se a solicitação apresentar erros, interrompa o processo e investigue a resposta antes de repetir o POST.