Início
» Como fazer
»
Restaurar configurações do Collabora CODE sem perder as alterações de implantação
Restaurar configurações do Collabora CODE sem perder as alterações de implantação
Um contêiner do Collabora CODE pode reiniciar com as configurações padrão após uma reconstrução, ou uma falha no servidor pode deixar você sem uma cópia funcional da configuração. Faça backup dos coolwsd.xmlarquivos ativos e de implantação que fornecem as configurações. Restaure-os na mesma origem persistente e, em seguida, valide o arquivo e o serviço antes que os usuários retomem a edição.
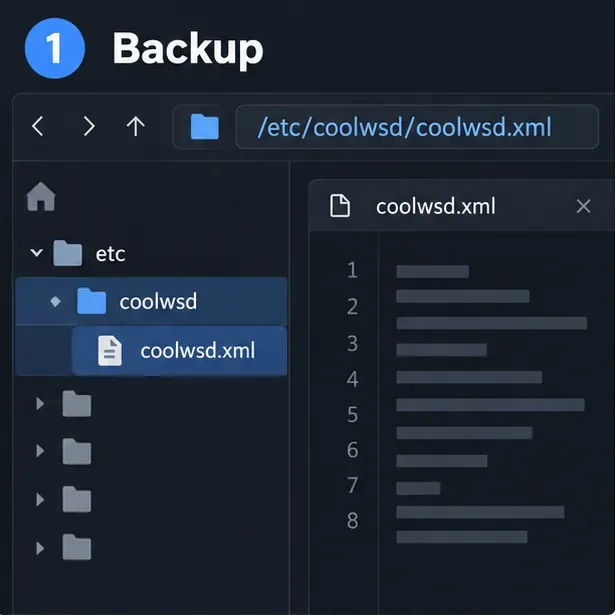
O arquivo principal geralmente é /etc/coolwsd/coolwsd.xml. A fonte de verdade difere para instalações de pacotes, Docker e Helm, portanto, identifique a implantação antes de copiar qualquer coisa.
1. Encontre a fonte de configuração ativa.
Ao instalar um pacote, inspecione o arquivo hosts. No Docker, inspecione o arquivo dentro do contêiner em execução e verifique se um arquivo ou diretório hosts está montado sobre ele. Preserve também os valores do Compose, arquivos de ambiente referenciados ou valores do Helm: as opções de inicialização fornecidas nesses arquivos nem sempre são armazenadas em XML.
sudo ls -l /etc/coolwsd/coolwsd.xml
docker ps --format 'table {{.Names}}\t{{.Image}}\t{{.Status}}'
docker exec collabora-code ls -l /etc/coolwsd/coolwsd.xml
Substitua collabora-codepelo nome real do seu contêiner. A configuração da Collabora e a documentação do Docker descrevem esses caminhos de implantação, e o gráfico Helm upstream expõe as configurações em nível de gráfico. Leia a documentação da sua versão; os valores padrão e o comportamento de implantação podem mudar entre versões.
O arquivo de configuração ativo geralmente está localizado em /etc/coolwsd/coolwsd.xml.
2. Faça backup dos arquivos XML e de implantação.
Armazene uma cópia de segurança datada em um diretório restrito. A configuração pode revelar hosts WOPI permitidos, comportamento de proxy, caminhos de certificado ou configurações administrativas. Trate o backup como dados operacionais confidenciais.
Para a instalação de um pacote, preserve os metadados do arquivo:
sudo install -d -m 700 /var/backups/collabora/$(date +%F)
sudo cp -a /etc/coolwsd/coolwsd.xml \
  /var/backups/collabora/$(date +%F)/coolwsd.xml
sudo stat /var/backups/collabora/$(date +%F)/coolwsd.xml
Para o Docker, copie o arquivo "live" do contêiner para o host:
Se um bind mount fornecer o arquivo, faça backup também da sua origem no host; esse é o arquivo que pode sobrescrever uma edição feita no contêiner durante a reinicialização. Mantenha o arquivo Compose e qualquer .envarquivo referenciado no mesmo conjunto de backup protegido. Para o Helm, salve o arquivo de valores exatos e a identidade da versão, além de segredos ou ConfigMaps gerenciados separadamente usando seu processo de gerenciamento de segredos existente.
Um arquivo Compose pode declarar montagens persistentes e deve ser salvo juntamente com a configuração ativa.
3. Torne o backup reproduzível.
Registre a tag de imagem CODE ou a versão do pacote, o nome do contêiner, a origem da montagem e a data do backup. As instalações de pacotes podem usar isso cp -apara preservar metadados. A propriedade dos arquivos do contêiner pode ser diferente da do host, portanto, não presuma que um proprietário ou modo de host seja adequado para todas as versões de imagem.
Para o Compose, determine se um arquivo ou diretório inteiro está montado em /etc/coolwsd. A montagem de um diretório pode ocultar arquivos incluídos na imagem; um diretório incompleto pode tornar arquivos esperados indisponíveis. Faça backup de todos os arquivos no diretório montado dos quais o CODE depende. Mantenha as configurações de ambiente separadas e proteja os segredos.
Para o Helm, não confie na edição de um pod gerado: as atualizações podem recriá-lo. Preserve os valores do gráfico e quaisquer Secrets ou ConfigMaps externos. O gráfico upstream da Collabora suporta conteúdo de configuração por meio de valores, portanto, sua origem declarada pode ser mais confiável do que uma cópia de um pod em execução.
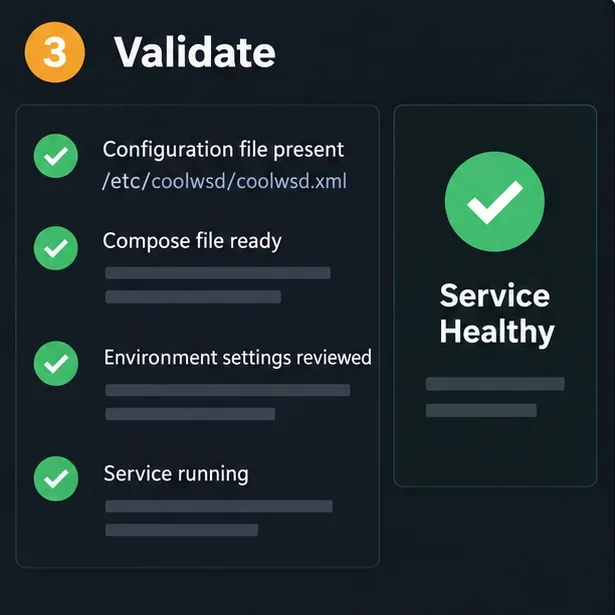
Verifique a origem da configuração, as configurações do ambiente e o estado do serviço como partes separadas da restauração.
4. Restaurar para a fonte persistente
Interrompa o CODE ou utilize uma janela de manutenção. Salve o arquivo atual antes de substituí-lo. Para a instalação de um pacote, restaure o backup escolhido, mantendo a propriedade e o modo esperados pelo pacote.
O proprietário e o grupo de exemplo podem não corresponder ao seu pacote. Verifique o arquivo existente state preserve a propriedade e o modo esperados, em vez de aplicar valores de exemplo cegamente. Para um contêiner montado por bind, restaure o arquivo de hosts e siga o fluxo de trabalho de reinicialização ou recriação do Compose. Se uma imagem personalizada ou um valor do Helm fornecer a configuração, atualize essa fonte e reimplemente; editar um contêiner descartável não persistirá.
Revise a configuração antes de restaurar após uma mudança de versão principal. As opções podem mudar entre versões, portanto, compare o arquivo salvo com o modelo e as notas de migração da versão de destino. A restauração do XML não restaura certificados, chaves privadas, fontes personalizadas ou configuração de proxy reverso, a menos que esses itens tenham sido copiados separadamente.
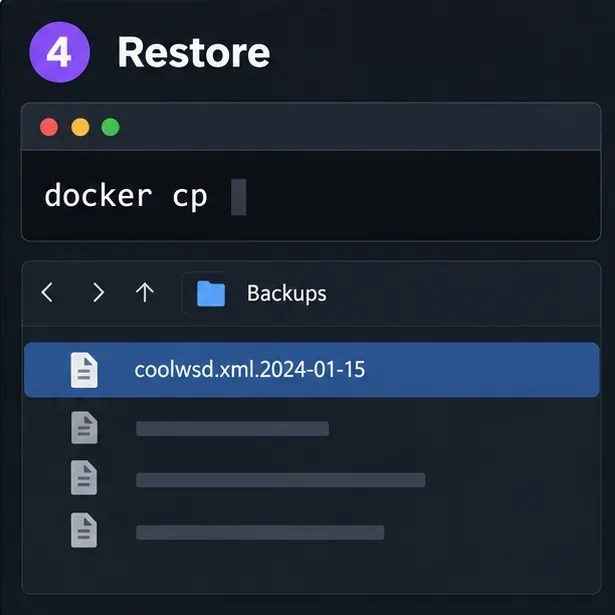
Restaure a cópia datada pretendida através do seu host persistente ou fonte de implantação.
5. Verifique antes de reabrir a edição.
Verifica se o arquivo existe, se é legível pelo serviço e se é um XML bem formado. Se estiver instalado, xmllintverifica a sintaxe:
xmllint --noout /etc/coolwsd/coolwsd.xml
Isso confirma apenas a sintaxe XML; não comprova que todas as opções são suportadas pela sua versão do CODE. Inspecione os logs em busca de erros de análise e confirme se o serviço continua em execução. Para contêineres, verifique docker compose psos logs recentes. Para pacotes, verifique systemctl status coolwsdo log do sistema.
Por fim, abra um documento pelo host WOPI usual e confirme se ele carrega e salva corretamente. Se o CODE iniciar, mas os documentos não carregarem, compare a lista de permissões restaurada, o nome do host externo, a terminação TLS e as configurações de proxy com a implantação. Se a inicialização falhar, reverta para a cópia anterior à restauração e compare os arquivos antes de tentar novamente.
Confirme se a versão do backup e a implantação correspondem.
Confirme se os valores de montagem ou do Helm apontam para a fonte restaurada.
Confirme se a análise XML e a inicialização do serviço foram bem-sucedidas.
Teste a abertura e o salvamento através da plataforma de armazenamento conectada.