Coloque o ownCloud em HTTPS com Let's Encrypt e Nginx

Escolha HTTP-01 ou DNS-01, configure um proxy reverso ownCloud e verifique se o Certbot renova os certificados HTTPS automaticamente.
Nota sobre a versão atual: a documentação atual do ownCloud lista o Classic 11.0 como a versão estável e afirma que o Classic 11 suporta apenas instalação baseada em Docker. O ponto de automação confiável para essa implantação é uma tarefa cron no host que executa um script a partir do diretório do projeto Docker Compose. Para uma pilha com MariaDB, o script habilita brevemente o modo de manutenção, interrompe o serviço web, exporta o banco de dados com o comando `db mysqldump-tool`, valida o arquivo compactado e reinicia o ownCloud. O ownCloud documenta o modo de manutenção e os dumps do banco de dados como parte de seu procedimento de backup .
Este exemplo usa os nomes de serviço oficiais do Compose owncloud. mariadbSe você estiver executando o ownCloud Server 10.16, uma instalação sem Docker ou PostgreSQL, use os nomes de serviço e os comandos específicos do banco de dados para essa implantação, em vez de copiar o script sem alterações.
Execute o backup a partir do host que executa o Docker Compose, e não de dentro do contêiner web do ownCloud. No diretório do projeto Compose, crie um arquivo de opções do cliente que o cliente MariaDB possa ler sem precisar inserir uma senha no script de backup ou no crontab:
mkdir -p secrets
nano secrets/db-backup-client.cnf
Insira a conta do banco de dados usada para os dumps. Para o stack de exemplo oficial, a senha de root do MariaDB já está configurada no ambiente de produção; uma conta de backup dedicada com apenas os privilégios exigidos pela sua versão do MariaDB é preferível para produção.
[client]
user=root
password=REPLACE_WITH_YOUR_DATABASE_PASSWORD
host=localhost
Restrinja o arquivo no host para que somente o administrador de implantação possa lê-lo:
chmod 600 secrets/db-backup-client.cnf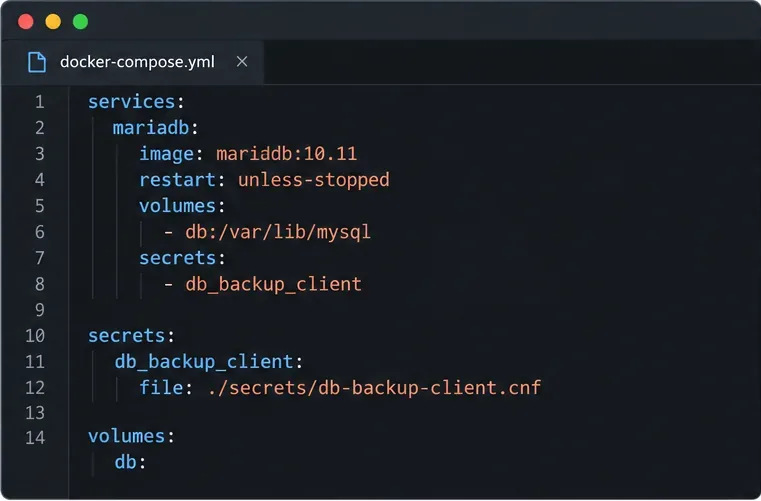
Monte o arquivo como um segredo Compose no serviço MariaDB. Adicione a secretsentrada abaixo do mariadbserviço existente e declare o segredo no nível superior. Mantenha todas as outras configurações do seu arquivo Compose.
services:
  mariadb:
    secrets:
      - db_backup_client

secrets:
  db_backup_client:
    file: ./secrets/db-backup-client.cnf
O Compose disponibiliza este arquivo no contêiner do MariaDB em /run/secrets/db_backup_client. Recrie ou reinicie esse serviço se a sua implementação do Compose exigir isso para aplicar a nova montagem. Não use senhas de exemplo da documentação em uma instalação real.
Crie /usr/local/sbin/owncloud-db-backupcomo root. Esta versão pressupõe que o projeto esteja localizado em `/etc/project.conf` /srv/owncloude que os dumps sejam gravados em um diretório separado no host. Altere ambos os caminhos para corresponder ao seu servidor. O modo de manutenção e a interrupção do serviço do aplicativo causam uma breve interrupção noturna, mas impedem que as requisições web alterem os dados durante a exportação. O mecanismo de limpeza tenta reiniciar o serviço e desativar o modo de manutenção caso um comando falhe.
#!/usr/bin/env bash
set -Eeuo pipefail
cd /srv/owncloud
BACKUP_DIR=/srv/backups/owncloud-db
STAMP=$(date -u +%Y%m%dT%H%M%SZ)
TMP="$BACKUP_DIR/.owncloud-db-$STAMP.sql.gz.tmp"
FINAL="$BACKUP_DIR/owncloud-db-$STAMP.sql.gz"
install -d -m 700 "$BACKUP_DIR"
exec 9>/run/lock/owncloud-db-backup.lock
flock -n 9 || { echo "Backup already running" >&2; exit 1; }
maintenance=0
app_stopped=0
cleanup() {
  status=$?
  if (( app_stopped )); then docker compose start owncloud || status=1; fi
  if (( maintenance )); then docker compose exec -T owncloud occ maintenance:mode --off || status=1; fi
  rm -f -- "$TMP"
  exit "$status"
}
trap cleanup EXIT
maintenance=1
docker compose exec -T owncloud occ maintenance:mode --on
app_stopped=1
docker compose stop owncloud
docker compose exec -T mariadb /usr/bin/mysqldump \
  --defaults-extra-file=/run/secrets/db_backup_client \
  --single-transaction owncloud | gzip -c > "$TMP"
gzip -t "$TMP"
test -s "$TMP"
mv -- "$TMP" "$FINAL"
docker compose start owncloud
app_stopped=0
docker compose exec -T owncloud occ maintenance:mode --off
maintenance=0
trap - EXIT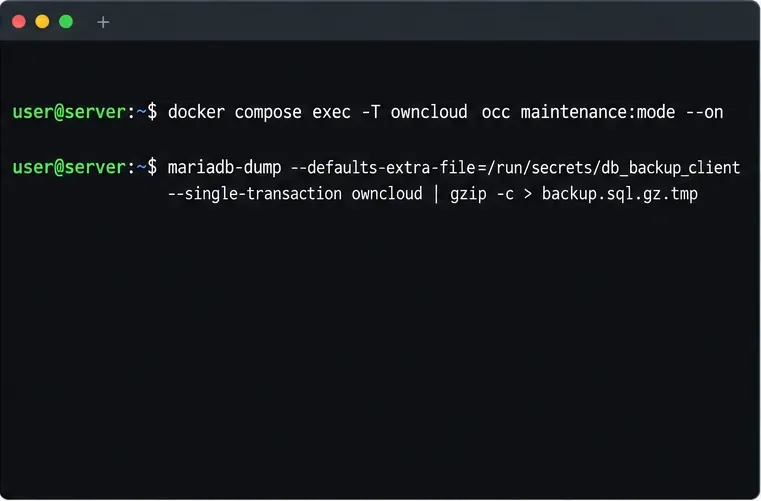
--single-transactioné a opção de banco de dados usada no exemplo de backup MariaDB/MySQL do ownCloud. O nome de arquivo temporário impede que um dump incompleto pareça um backup finalizado; gzip -te test -sdeve ser concluído com sucesso antes que o arquivo seja renomeado. O bloqueio impede que uma execução lenta se sobreponha à próxima execução agendada. Se o seu projeto Compose usar um nome de banco de dados diferente, altere o owncloudargumento final para corresponder a ele.
Instale o script e torne-o executável. Em seguida, execute-o manualmente uma vez antes de agendá-lo. A execução manual permite verificar os caminhos do Compose, a montagem secreta, o espaço em disco disponível e a recuperação do modo de manutenção, além de monitorar os registros.
sudo chmod 700 /usr/local/sbin/owncloud-db-backup
sudo /usr/local/sbin/owncloud-db-backup
Se o processo for concluído e o ownCloud voltar a funcionar normalmente, abra o crontab do usuário root e adicione uma tarefa diária às 2h30. O cron usa o fuso horário local do host; altere o agendamento para um período de menor movimento no seu ambiente.
sudo crontab -e
30 2 * * * /usr/local/sbin/owncloud-db-backup >> /var/log/owncloud-db-backup.log 2>&1
A tarefa é executada como root porque precisa controlar o Docker, gravar no diretório de backup protegido e criar o arquivo de bloqueio. Mantenha o script e o segredo do banco de dados legíveis apenas por administradores. Configure a rotação de logs e um alerta ou verificação de monitoramento para encerramentos de tarefas diferentes de zero; o registro de logs do cron por si só não comprova a existência de um backup utilizável.
Após a execução manual e novamente após a primeira execução agendada, verifique se existe um novo arquivo com carimbo de data/hora, se ele não está vazio e se passou na verificação de integridade do gzip:
ls -lh /srv/backups/owncloud-db/
gzip -t /srv/backups/owncloud-db/owncloud-db-YYYYMMDDTHHMMSSZ.sql.gz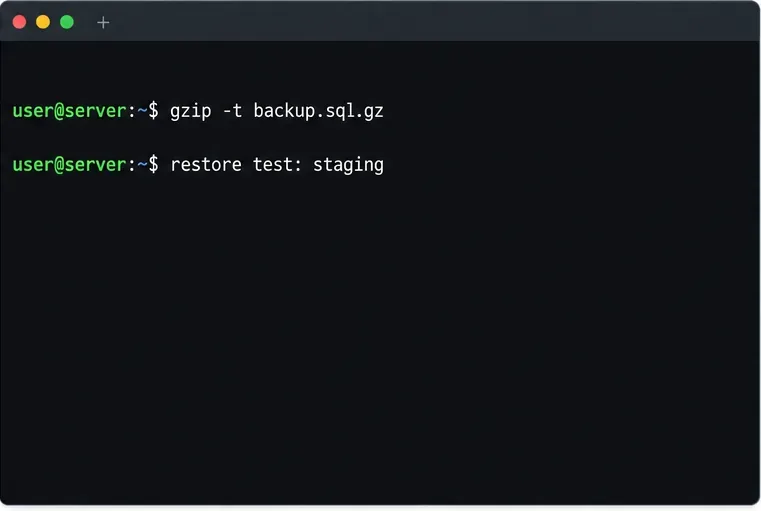
Uma operação bem-sucedida gzip -tconfirma que o fluxo compactado é legível; isso não prova que o MariaDB consegue restaurar o SQL ou que a instância do ownCloud restaurada funciona. Periodicamente, restaure uma cópia em um ambiente de teste descartável usando as instruções de restauração do ownCloud . Nunca teste importando sobre o banco de dados em produção.
Mantenha os backups do banco de dados fora do projeto Compose e envie uma cópia criptografada para um armazenamento separado. Defina o período de retenção com base nas necessidades de recuperação e na capacidade disponível e monitore o destino para que ele não se esgote silenciosamente. Um backup do banco de dados por si só não é um backup completo do ownCloud: o guia de restauração atual também requer os dados do volume Docker contendo as pastas `<nome_do_volume>` apps, config`<nome_do_volume>` e ` files<nome_do_volume>`, além de quaisquer arquivos de tema personalizados ou chaves de criptografia localizadas separadamente.
Se a sua instalação do ownCloud utiliza PostgreSQL, mude para o formato documentado pg_dump; pg_restoreo guia do servidor atual oferece suporte a MySQL/MariaDB e PostgreSQL para produção. O SQLite é descrito para avaliação, não para produção. Observe também que a seção "Backup de Tarefas Cron" do ownCloud se refere à preservação de um www-datacrontab existente; ela não cria um backup recorrente do banco de dados.
Escolha HTTP-01 ou DNS-01, configure um proxy reverso ownCloud e verifique se o Certbot renova os certificados HTTPS automaticamente.
Configure o login LDAP do oCIS, alinhe as pesquisas de usuários e grupos e verifique as configurações de TLS e esquema antes da implementação.
Adicione um bucket do Amazon S3 ao ownCloud 10, prepare credenciais e endpoints compatíveis e verifique o acesso sem confundir a montagem com o armazenamento primário.
Agende backups protegidos do MariaDB para o servidor ownCloud, gerencie o modo de manutenção com segurança e verifique cada backup antes de utilizá-lo.
Planeje uma migração do ownCloud 10 para oCIS com o aplicativo compatível, comandos ordenados, verificações de identidade e uma lista clara dos dados que precisam de tratamento separado.
Substitua os logotipos do ownCloud Classic 10 e ajuste as cores da interface web com um aplicativo de tema, evitando problemas de atualização e verificação de integridade.
Atribua limites de armazenamento em bytes para novos usuários do ownCloud Infinite Scale por função, com um exemplo de proxy.yaml e uma lista de verificação de segurança.
Restaure a sincronização do ownCloud para desktop verificando o nome do host do servidor, a cadeia de certificados, a confiança da CA privada e problemas com o portal cativo, sem desativar a verificação TLS.
Use o relatório de arquivos inválidos para identificar arquivos principais ou assinaturas de aplicativos incompatíveis, restaurar os arquivos de versão corretos e verificar a integridade dos dados com segurança.
Implante o ownCloud Infinite Scale a partir do exemplo oficial do Compose, configure os domínios e o armazenamento persistente e, em seguida, verifique o TLS, os contêineres e o primeiro login.


