Início
» Como fazer
»
Coloque um servidor Synapse Matrix atrás do Cloudflare com segurança.
Coloque um servidor Synapse Matrix atrás do Cloudflare com segurança.
Para colocar um servidor Synapse Matrix atrás do proxy padrão orange-cloud do Cloudflare, envie o tráfego da API do cliente e o tráfego de federação de entrada por HTTPS na porta 443. Mantenha o TLS habilitado do Cloudflare para sua origem com Full (strict), direcione os caminhos do Matrix inalterados para o Synapse, publique a descoberta de federação apontando para o seu hostname na porta 443 e ignore o cache nos caminhos da API. Não aponte um registro proxy normal para a porta de federação padrão do Matrix, 8448: o proxy padrão do Cloudflare não lista essa porta como compatível.
Verifique se a configuração da porta 443 é compatível com o seu servidor.
Este exemplo pressupõe que o Synapse esteja sendo executado atrás de um proxy reverso, como Nginx, Caddy ou Traefik. O Synapse pode permanecer em sua rede Docker privada na porta HTTP 8008; o proxy frontal lida com o TLS público. A federação pode usar HTTPS na porta 443 quando a descoberta apontar servidores remotos para ela. O Synapse oferece suporte à porta 443 como alternativa à porta padrão 8448, enquanto o Cloudflare lista a porta 443, mas não a 8448, entre suas portas de proxy padrão. Consulte as diretrizes de portas do Synapse e a lista de portas suportadas do Cloudflare .
Use essa abordagem quando clientes e federação precisarem compartilhar um nome de host HTTPS proxy. Se você precisar manter a federação na porta 8448, use um registro somente DNS ou um produto Cloudflare que suporte essa porta TCP. O exemplo usa example.orgIDs do Matrix como `< nome_do_usuário>` @alice:example.orge ` matrix.example.org<nome_do_usuário>` para o Synapse. Substitua os nomes de host pelos seus, mas mantenha o `<nome_do_usuário>` existente do Synapse server_name; alterá-lo modifica os IDs do Matrix dos usuários.
Configure o DNS, o TLS e o proxy reverso.
1. Faça o proxy apenas para os nomes de host HTTP(S)
No DNS da Cloudflare, configure o registro A/AAAA para matrix.example.orgo endereço público do seu proxy reverso e marque-o como "Proxyed" (Proxy). O example.orgnome do host também deve ser acessível por um servidor web para os arquivos de descoberta. Remova registros AAAA inutilizáveis. Mantenha os registros MX, somente para e-mail e não HTTP como "DNS only" (somente DNS). A Cloudflare encerra o TLS na borda da rede e abre uma conexão separada com o seu servidor de origem.
Utilize um proxy para o host web da Matrix e o nome de host que serve para a descoberta; mantenha os registros de e-mail somente em DNS.
Nas configurações de SSL/TLS do Cloudflare, selecione Completo (estrito). O proxy de origem deve aceitar HTTPS na porta 443 e apresentar um certificado válido correspondente , emitido por uma autoridade confiável ou pela Autoridade Certificadora de Origem do Cloudflare. Isso criptografa e valida ambas as partes da conexão; o modo Flexível pode deixar a conexão de origem sem criptografia ou causar loops de redirecionamento. Consulte o guia de configuração Completo (estrito)matrix.example.org do Cloudflare .
2. Encaminhe as solicitações do Matrix para o Synapse sem reescrevê-las.
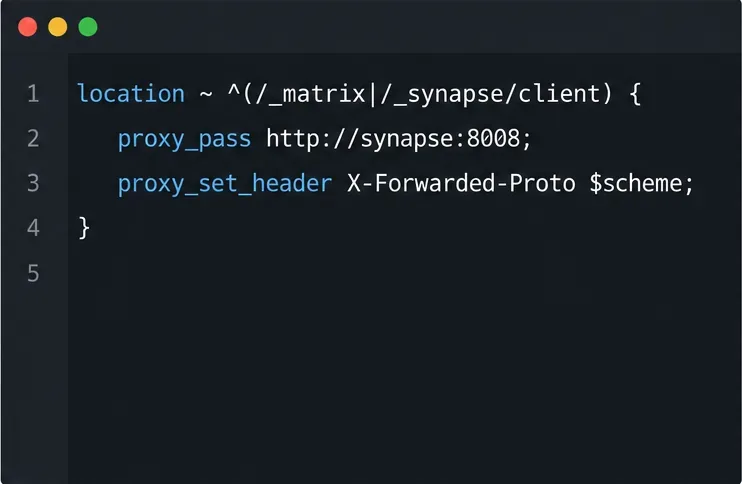
Configure o host virtual HTTPS do proxy reverso para matrix.example.orgencaminhar caminhos que começam com `/` /_matrixe /_synapse/client`/` para o Synapse na rede privada, geralmente http://synapse:8008no Compose. Preserve o caminho completo da solicitação, encaminhe o Host original e defina `/` X-Forwarded-Fore ` X-Forwarded-Proto/`. Essas rotas incluem chamadas de API do cliente e endpoints de federação; evite enviar apenas a página inicial do navegador para o Synapse ou remover o prefixo do caminho.
Encaminhe ambas as famílias de caminhos da API Matrix para o Synapse, preservando o caminho da solicitação e os cabeçalhos de encaminhamento.
No listener HTTP existente do Synapse, configure x_forwarded: true-o para ler o endereço e o esquema do cliente a partir do proxy. Não vincule um listener em contêiner a `http:// 127.0.0.1localhost:8008`, pois isso impede que outros contêineres o acessem. Mantenha a porta 8008 privada para o Compose. Consulte as instruções de proxy reverso do Synapse para obter a sintaxe do seu proxy específico.
Publicar descoberta e impedir o cache da API
3. Configure outros servidores domésticos para usar a porta 443.
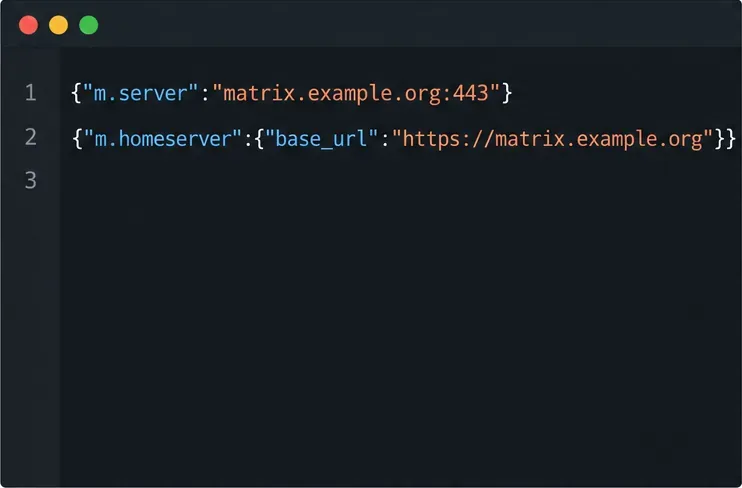
Como os IDs do Matrix dos usuários são usados example.orgenquanto o Synapse é acessado em matrix.example.org, forneça um arquivo de descoberta de federação em https://example.org/.well-known/matrix/server. Retorne o status 200, o conteúdo JSON e este valor:
{"m.server":"matrix.example.org:443"}
O encaminhamento explícito :443direciona os servidores domésticos remotos para a porta proxy compatível. A especificação de federação Matrix define essa m.serverdelegação. Se o próprio nome do servidor Synapse for ` <nome_do_servidor> matrix.example.org`, sirva o arquivo conhecido correspondente nesse local ou use serve_server_wellknowna opção `<nome_do_servidor>` do Synapse quando esse nome de host rotear para o Synapse na porta 443.
Configure a delegação de federação no domínio do ID da Matrix e direcione os clientes para o URL do servidor HTTPS.
4. Ignorar o cache e evitar desafios do navegador nos caminhos do protocolo.
Crie uma regra de cache para matrix.example.orgcaminhos correspondentes que começam com ` /_matrix//` ou `/` /_synapse/client/, e selecione "Ignorar cache" . Isso protege as APIs de login, sincronização, federação e mídia de regras personalizadas que armazenam tudo em cache. Verifique também as regras de WAF, bot e redirecionamento: os clientes Matrix não conseguem resolver os desafios de intersticiais do navegador. Mantenha as proteções ativadas e limite qualquer exceção aos caminhos de protocolo. O Cloudflare descreve como ignorar o cache nas instruções do painel de controle .
Verifique de fora da sua rede.
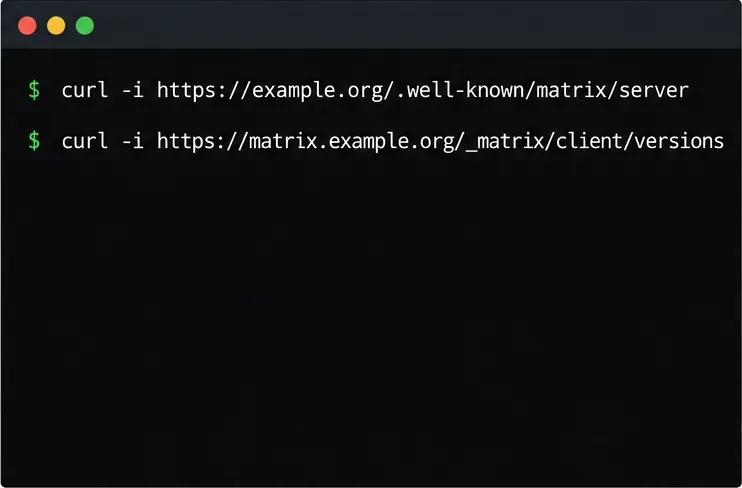
Execute essas verificações a partir de uma máquina fora da LAN do servidor, para que a solicitação siga o DNS público e o Cloudflare:
Verifique a descoberta de federação pública e a API do cliente por meio do nome de host do Cloudflare.
Confirme se a primeira solicitação retorna JSON com m.server`set to` matrix.example.org:443, se o nome do arquivo do cliente contém a URL base HTTPS e se as duas últimas retornam JSON válido em vez de uma página de desafio do Cloudflare, erro 404 ou 502. Em seguida, faça login em um cliente e teste a sincronização de uma sala, carregue um arquivo e federe com uma sala em outro servidor doméstico. Os servidores Matrix armazenam em cache as respostas de descoberta de federação; portanto, os servidores remotos podem reter um valor anterior por algum tempo após a alteração. Use os cabeçalhos de cache da resposta e aguarde o tempo necessário para que os registros em cache expirem.
Se o envio de arquivos falhar com HTTP 413, compare o tamanho do arquivo com o limite de upload atual da zona do Cloudflare e com o do Synapse max_upload_size; o proxy reverso também tem seu próprio limite de corpo de requisição. O padrão documentado do Synapse é de 50 MB, e o limite padrão do corpo da requisição do Nginx pode ser menor. Os limites do Cloudflare variam de acordo com o plano e podem ser ajustados nas regras do plano, portanto, verifique a documentação atual sobre limites de upload antes de aumentar o limite do Synapse. Se a API funcionar, mas a federação falhar, verifique primeiro se a URL conhecida do servidor é pública, se o certificado do hostname é válido e se a porta delegada é explicitamente a 443. Se você mantiver intencionalmente a porta 8448, pare de usar o proxy DNS padrão do Cloudflare para esse registro e use um hostname de federação somente com DNS direto.