Início
» Como fazer
»
Configure o backup e a assinatura cruzada da chave do elemento com segurança.
Configure o backup e a assinatura cruzada da chave do elemento com segurança.
Primeiro, configure o Element Secure Backup, salve a chave de recuperação em um local privado e, em seguida, verifique as sessões que você usa. O backup preserva as chaves de sala criptografadas para que uma nova sessão possa recuperar o histórico de mensagens válido; a assinatura cruzada estabelece quais dispositivos pertencem à sua identidade Matrix. Uma senha do Matrix permite o login, mas não desbloqueia nenhum dos recursos de criptografia.
O que o backup e a assinatura cruzada protegem cada um?
O Secure Backup armazena chaves de criptografia de ponta a ponta no seu servidor doméstico Matrix em formato criptografado. A chave de recuperação (às vezes chamada de chave de segurança) desbloqueia esse backup e pode ajudar você a restaurar sua identidade criptográfica caso perca seus dispositivos. A Element afirma que as chaves são criptografadas no seu dispositivo antes de saírem dele, portanto, o servidor doméstico não as recebe em formato legível. O backup só pode restaurar as chaves das mensagens que foram salvas; ele não pode disponibilizar todas as mensagens criptografadas se a chave correspondente nunca foi copiada ou armazenada.
A assinatura cruzada permite que a identidade criptográfica da sua conta assine seus próprios dispositivos e ajuda outras pessoas a confiarem na sua identidade em diferentes dispositivos. Quando você verifica uma nova sessão, o Element a vincula a um dispositivo previamente verificado ou ao seu material de recuperação. Isso é diferente de simplesmente ver a sessão listada nas configurações da conta. A especificação de assinatura cruzada da Matrix descreve as chaves que estabelecem essa confiança; as perguntas frequentes sobre criptografia do Element explicam como o backup e a recuperação de chaves funcionam em seus clientes.
Onde ficam as configurações no seu aplicativo Element?
Para o Element Web ou Desktop atual, abra o menu do seu avatar, escolha Todas as Configurações e, em seguida, Criptografia . No Element X ou Element Pro para Android ou iOS, abra o menu do seu perfil e escolha Criptografia . O aplicativo móvel Element Classic mais antigo usa rótulos como Segurança e Privacidade ou Segurança , portanto, seus menus podem não corresponder a essas etapas. As instruções de suporte atuais do Element recomendam começar pelo Web/Desktop ou Element X/Pro quando houver essa opção.
Como configurar o Backup Seguro sem perder o acesso?
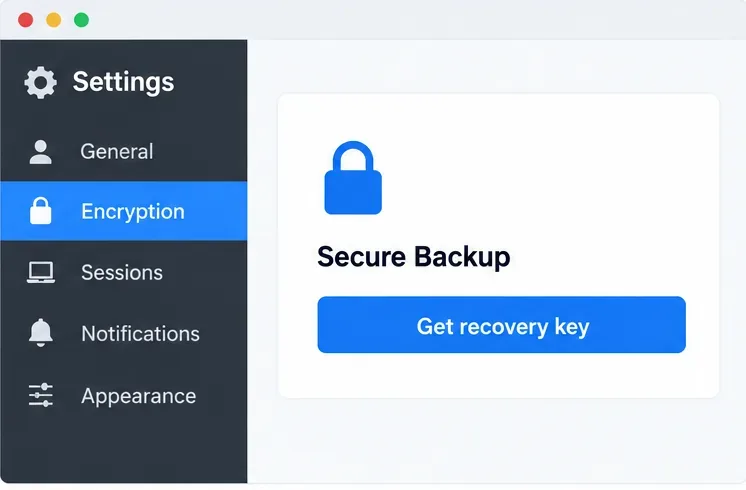
Comece em um dispositivo no qual você já esteja conectado, de preferência um que você saiba que está verificado. Não saia da sua última sessão confiável durante a configuração. Nas configurações de Criptografia, procure por Obter chave de recuperação ou Configurar backup seguro . Se o aplicativo mostrar Alterar chave de recuperação , o backup já está configurado; primeiro verifique se você ainda possui a chave atual em vez de redefini-la.
Abra as configurações de criptografia e encontre "Obter chave de recuperação" para iniciar a configuração de recuperação.
Escolha a chave de segurança gerada quando oferecida. O Element também pode oferecer uma frase de segurança; se você escolher uma, certifique-se de que seja longa e exclusiva, e não reutilize a senha da sua conta. Uma chave gerada evita a escolha de uma frase fácil de adivinhar. Siga as instruções de confirmação do aplicativo e anote a chave exatamente como exibida. Armazene-a em um gerenciador de senhas confiável ou anote-a e guarde-a em um local seguro. Não a cole em um chat, não a envie para o suporte e não salve uma captura de tela que possa expor seus dados. Qualquer pessoa que obtiver a chave de recuperação poderá acessar suas chaves criptografadas de backup.
Escolha como proteger o backup; a chave de segurança gerada é a opção padrão mais segura para a maioria das pessoas.
A chave de recuperação é diferente da senha da sua conta e da redefinição de senha por e-mail. A recuperação de senha pode restaurar o acesso à conta, mas não recria os segredos de criptografia perdidos. Mantenha o dispositivo original conectado até que você tenha verificado outra sessão e confirmado que a chave de recuperação funciona.
Como conectar uma sessão com assinatura cruzada?
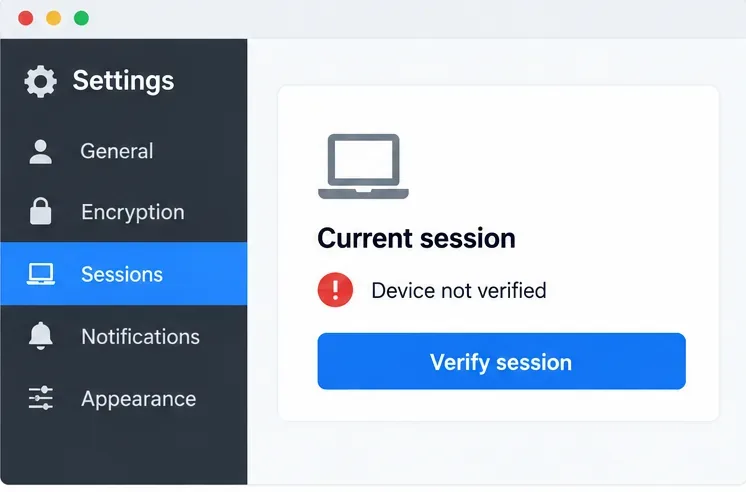
No Element Web/Desktop, abra Todas as Configurações > Sessões , selecione a sessão atual e escolha Verificar sessão . A mensagem exata varia de acordo com a plataforma, e os aplicativos Element X/Pro atuais exigem verificação do dispositivo no login. Na Web, a verificação pode ser oferecida, mas não obrigatória; portanto, verifique o status da sessão você mesmo.
Uma sessão que exibe a mensagem "Dispositivo não verificado" ainda precisa ser vinculada à identidade confiável da sua conta.
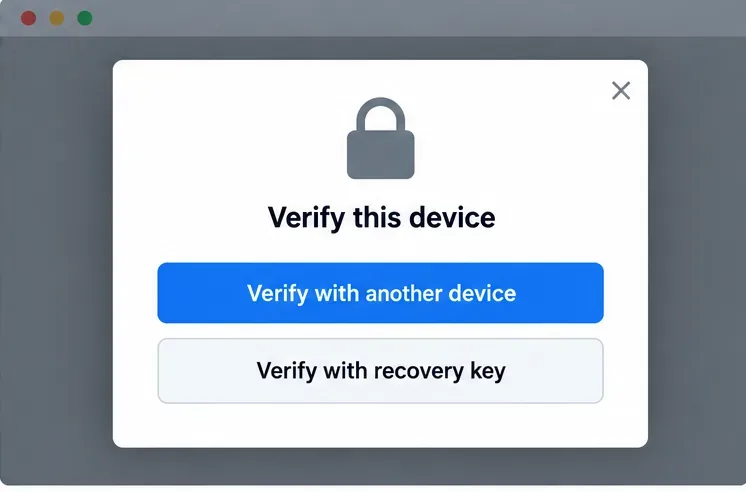
Selecione "Verificar com outro dispositivo" se ainda tiver uma sessão confiável do Element. Aceite a solicitação nesse dispositivo e compare o emoji ou outro código de verificação nas duas telas. Confirme somente quando os valores coincidirem exatamente e na mesma ordem. Se o aplicativo oferecer verificação por QR Code, escaneie-o com o dispositivo que está sendo verificado e aprove a solicitação correspondente no dispositivo confiável. Nunca aprove uma solicitação de verificação que você não iniciou.
Utilize uma sessão existente confiável ou sua chave de recuperação para verificar um novo login.
Se nenhum outro dispositivo confiável estiver disponível, selecione "Verificar com chave de recuperação" e insira a chave que você salvou. Em caso de sucesso, a nova sessão deverá aparecer como verificada, geralmente com um escudo verde, e o Element poderá recuperar as chaves de sala armazenadas em backup. Um escudo verde confirma o status de confiança da sessão; ele não comprova que todas as chaves de mensagem antigas existam no backup.
Como você pode verificar se a recuperação realmente funciona?
Primeiro, volte às configurações de criptografia e confirme se o backup está ativo. Uma ação "Alterar chave de recuperação" geralmente significa que uma chave está configurada; algumas versões do cliente também exibem uma mensagem informando que a sessão está fazendo backup das chaves. Em seguida, teste a chave de recuperação salva em um perfil separado do navegador Element Web ou em outro dispositivo, mantendo sua sessão verificada atual conectada. Inicie um novo login, escolha o caminho de verificação da chave de recuperação e confirme se o Element aceita a chave e marca a sessão como verificada. Verifique uma mensagem criptografada antiga conhecida após a conclusão da recuperação da chave.
Se uma mensagem ainda não descriptografar, aguarde o tempo necessário para a recuperação da chave e solicite-a de outra sessão online verificada, caso o Element ofereça essa opção. O dispositivo do remetente pode não ter mais a chave ou ela pode nunca ter sido incluída no backup. Não redefina a assinatura cruzada nem limpe o Backup Seguro como uma solução rápida para problemas. Se você não tiver uma chave de recuperação válida nem outra sessão verificada, a redefinição de identidade pode ser a única maneira de recuperar uma identidade de conta utilizável, mas o Element alerta que o histórico criptografado antigo pode se tornar ilegível e os contatos podem ver a alteração de identidade. Mantenha pelo menos uma sessão verificada e uma chave de recuperação protegida para não ser forçado a essa escolha.