Início
» Como fazer
»
O Element exibe a mensagem “Falha ao descriptografar”? Restaure a chave da sala perdida.
O Element exibe a mensagem “Falha ao descriptografar”? Restaure a chave da sala perdida.
Se o Element Web exibir a mensagem “Falha ao descriptografar o evento”, verifique se o mesmo evento é aberto em outro dispositivo confiável. Caso positivo, restaure as chaves no navegador usando o Backup Seguro ou esse dispositivo confiável. Não limpe o armazenamento do navegador, não encerre a última sessão ativa nem redefina sua identidade digital antes de verificar as opções de recuperação; você poderá perder suas chaves restantes.
Por que um evento criptografado pode não ser descriptografado?
O Matrix armazena eventos criptografados da sala no servidor doméstico, mas o servidor doméstico não detém as chaves de descriptografia em texto simples. Para chats em grupo, os clientes compartilham as chaves de sessão da sala com os dispositivos participantes. Um cliente que nunca recebeu a chave relevante não pode transformar esse evento em texto legível, mesmo que consiga exibir mensagens mais recentes. O guia de criptografia de ponta a ponta do Matrix descreve esse compartilhamento de chaves em nível de dispositivo e as solicitações de chaves.
A mensagem é um sintoma, não um diagnóstico. Se apenas um novo navegador ou dispositivo apresentar o problema, comece verificando o backup da chave dessa sessão. Se todos os dispositivos falharem, nenhum dispositivo que você ainda controla pode ter recebido a chave, ou o evento pode ser anterior ao seu acesso à sala. Uma chave ausente é diferente de uma senha incorreta ou de uma rede lenta.
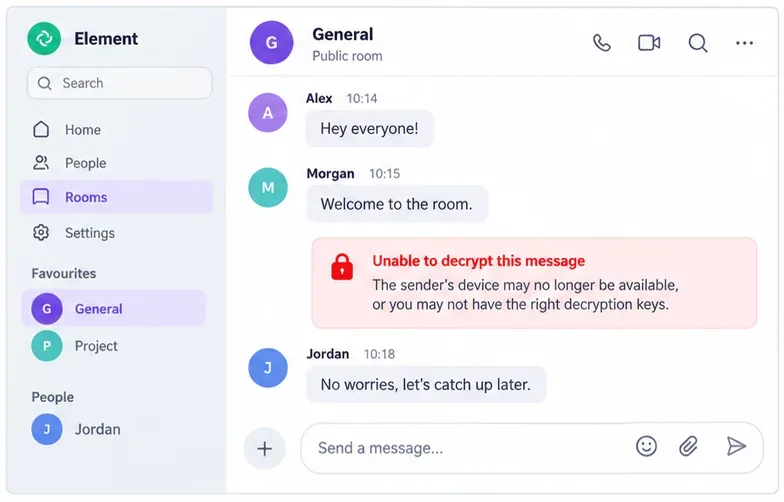
Compare o evento afetado. Um evento ilegível entre mensagens legíveis sugere a ausência de uma chave para esse evento, e não necessariamente uma falha em toda a sala. O texto exato do erro varia. Mockup conceitual da interface do usuário.
Qual opção de recuperação se adequa à sua situação?
Opção
Melhor ajuste
Troca
Restaurar com a chave de recuperação do Secure Backup
Um navegador ou dispositivo novo precisa de chaves antigas, e você tem a chave de recuperação.
Restaura as chaves que foram copiadas; não pode recriar chaves que nunca foram copiadas ou compartilhadas.
Verificar a partir de outro dispositivo confiável
Você ainda possui uma sessão ativa e verificada do Element.
Evita digitar uma chave de recuperação, mas o outro dispositivo deve estar disponível e ter as chaves necessárias ou ser capaz de responder a uma solicitação de chave.
Pergunte a um participante da sala ou ao remetente original.
Apenas um evento específico está faltando e outro participante pode lê-lo.
Eles podem conseguir compartilhar uma chave ou reenviar as informações, mas não podem recuperar uma chave que não possuem.
Redefina a identidade digital
Você não possui uma chave de recuperação válida nem uma sessão verificada.
Último recurso: a Element alerta que o histórico criptografado anterior pode se tornar inacessível e os contatos podem ver uma mudança de identidade.
Escolha a opção menos destrutiva que você ainda controle. Os clientes podem solicitar chaves de outros dispositivos, mas um dispositivo precisa possuir a chave para compartilhá-la. Uma pessoa que entrar em uma sala criptografada posteriormente não poderá descriptografar eventos anteriores se a chave nunca tiver sido compartilhada; atualizar a página não criará uma nova chave.
Como restaurar chaves no Element Web?
Compare as sessões antes de fazer qualquer alteração. Abra a sala afetada em outro dispositivo conectado que você confie. Se o evento for descriptografado lá, mantenha essa sessão aberta e use-a como rota de recuperação. Se falhar em todos os lugares, observe se outras mensagens na mesma sala ainda funcionam e se o problema se limita a um único evento.
Verifique esta sessão do navegador. No Element Web, abra o menu de perfil, escolha Todas as Configurações e, em seguida, Sessões. Confirme qual sessão está ativa e verificada. Este é um protótipo conceitual da interface do usuário; os layouts variam de acordo com a versão.
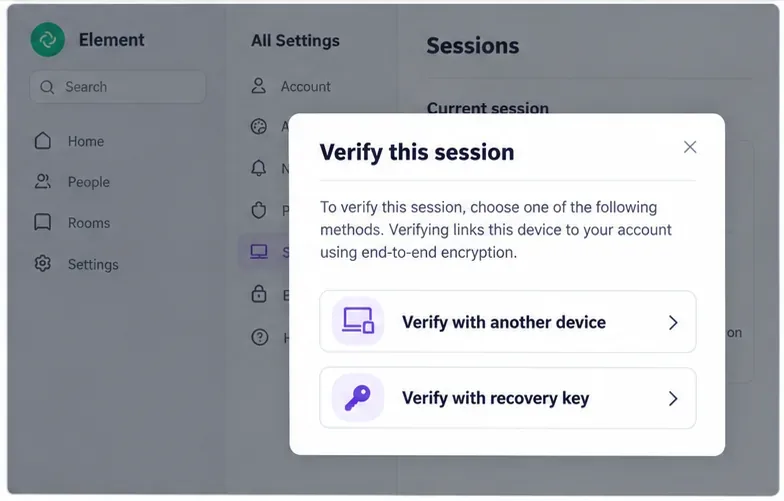
Verifique o estado de verificação deste navegador. No Element Web, abra seu avatar de perfil, selecione Todas as Configurações e, em seguida, Sessões . Encontre Sessão atual e procure o escudo verde que o Element identifica como uma sessão verificada. Se não estiver verificada, selecione Verificar sessão . O Element verifica a sessão com outro dispositivo ou com uma chave de recuperação; escolha a primeira opção se puder aprovar a solicitação em uma sessão confiável ou a segunda se tiver sua chave de recuperação.
Escolha um método de verificação. O Element documenta outro dispositivo verificado ou uma chave de recuperação. A verificação estabelece confiança; ela não garante que todas as chaves antigas de quartos já estejam neste navegador. Mockup conceitual da interface do usuário.
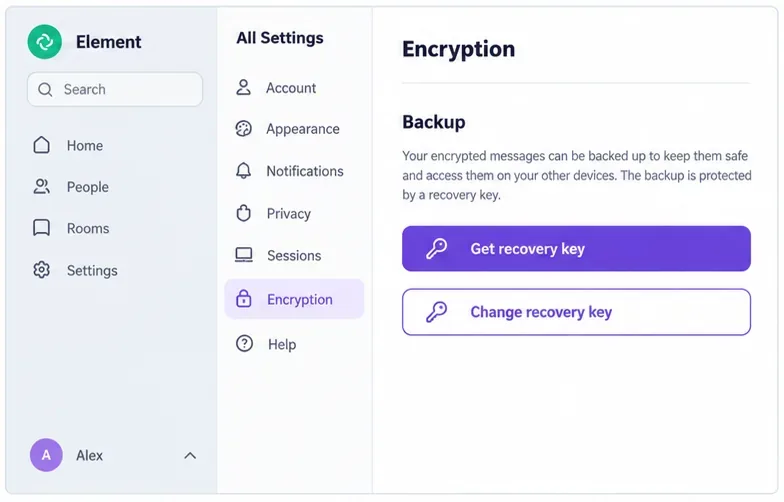
Restaure o backup quando a chave estiver disponível. As instruções da chave de recuperação do Element diferenciam a chave da senha da sua conta. Em Todas as Configurações → Criptografia , marque a opção Backup. Quando solicitado, use a chave salva durante a configuração do Backup Seguro. Nunca a cole em um ticket de suporte, chat ou site de terceiros. Se uma sessão verificada permanecer ativa, mas você não tiver uma chave salva, use-a para obter ou configurar uma agora.
Localize a chave de recuperação. As orientações atuais do Element colocam o Backup em Todas as Configurações → Criptografia. Mantenha a chave em sigilo. Esta imagem é um protótipo conceitual da interface, não uma captura de tela de uma conta real.
Permita que o cliente solicite as chaves e, em seguida, reabra a sala. Mantenha o navegador em recuperação e o dispositivo confiável online, permita que eles sincronizem e aceite a solicitação de compartilhamento de chaves somente quando reconhecer a sessão solicitante. Reabra a sala afetada ou recarregue o Element uma vez após a sincronização. Evite limpar os dados do site: o armazenamento do navegador pode conter o estado de criptografia que ainda não foi restaurado do backup.
As etiquetas podem variar conforme a versão. As instruções de verificação de dispositivos do Element documentam o método de Sessões e ambos os métodos. Para uma versão personalizada, siga as configurações equivalentes do administrador.
E se apenas um evento falhar?
Verifique se outro dispositivo verificado consegue ler esse evento específico, e não apenas se consegue abrir a sala. Se conseguir, mantenha esse dispositivo disponível e use o fluxo de compartilhamento de chaves ou verificação do cliente. Se nenhum dispositivo conseguir ler o evento, peça ao remetente ou a outro participante que possa descriptografá-lo para compartilhar as informações novamente. Para mensagens enviadas antes de você entrar na sala, a política de compartilhamento de histórico da sala e se alguém reteve sua chave determinam o que pode ser recuperado. Nenhum administrador consegue descriptografar uma mensagem simplesmente alterando uma configuração do servidor doméstico.
A redefinição da sua identidade digital deve ser o último recurso. As diretrizes de segurança da conta da Element alertam que a perda de todos os métodos de recuperação pode significar a perda de acesso a mensagens criptografadas. Uma redefinição não descriptografa eventos antigos; ela cria um novo material de identidade criptográfica. Se você ainda tiver algum dispositivo verificado, preserve-o e busque ajuda nas diretrizes de suporte oficiais da Element antes de redefinir a identidade.
Como posso confirmar a correção?
Após a restauração ou verificação, confirme se a sessão do navegador foi verificada, reabra a sala e teste o evento exato, além de uma mensagem criptografada recente. Se as mensagens mais recentes funcionarem, mas um evento mais antigo ainda falhar em todos os lugares, a sessão está corrigida, mas a chave desse evento permanece indisponível. Mantenha sua sessão ativa e a chave de recuperação em segurança enquanto pergunta se um participante pode fornecer o conteúdo.